Der Patch ist zu einer „Anleitung für Sicherheitslücken“ geworden, Google hat enthüllt, dass Hacker KI dazu bringen, Angriffscodes anhand des Patches zu schreiben.
Der Hersteller hat gerade den Sicherheitspatch veröffentlicht, und schon erscheint eine Aktualisierungsbenachrichtigung auf Ihrem Bildschirm.
Sie sind gerade sehr beschäftigt und klicken bequem auf „Später erinnern“.
Zu diesem Zeitpunkt warten auch Hacker auf diesen Patch.
Sie lassen die KI genau die Codezeilen überwachen, die der Hersteller geändert hat. Sobald eine Schwachstelle entdeckt wird, kann die KI automatisch Angriffscode schreiben und diesen an der alten Version testen.
Vom Zeitpunkt der öffentlichen Bereitstellung des Patches bis zur Installation der Aktualisierung besteht ein Zeitfenster.
Ihre Software weist noch die ursprüngliche Schwachstelle auf, während Angreifer möglicherweise bereits ein „Schwachstellenhandbuch“ besitzen, das bis auf die einzelne Codezeile genau ist.
Erst diese Woche veröffentlichte die Google Threat Intelligence Group (GTIG) einen Bericht.
Google hat einen temporären Speicherserver von Hackern entdeckt, der direkt im öffentlichen Netz exponiert ist, und daraus ein KI-Angriffsframework namens exploit_agent ausgegraben.
Seine Aufgabe lässt einem kalt den Rücken hinunterlaufen:
Es vergleicht kontinuierlich den Code der Software vor und nach der Fehlerbehebung, leitet die Position der Schwachstelle aus den Abweichungen ab und generiert und führt dann automatisch Angriffscode aus.
Google erklärt in dem Bericht: Dies ist das erste Mal, dass sie festgestellt haben, dass Angreifer ein Large-Language-Model-Framework verwenden, um den gesamten Prozess von der „Suche nach Schwachstellen“ bis zum „Ausnutzen von Schwachstellen“ ohne menschliche Beteiligung zu verbinden.
Ihre Schlussfolgerung lautet: Große Modelle verkürzen das Zeitfenster für die Patch-Installation in Unternehmen.
Natürlich bedeutet das nicht, dass alle nicht aktualisierten Systeme sofort kompromittiert werden, sobald der Patch veröffentlicht wird. Google hat auch nicht offengelegt, welche Ziele dieses Framework tatsächlich angegriffen hat.
Aber ein gefährliches Signal ist bereits aufgetaucht: In dem Moment, in dem der Patch veröffentlicht wird, wird der Sicherheitsalarm nicht aufgehoben – stattdessen ertönt das Startsignal für beide Seiten im Angriffs- und Verteidigungskampf.
Wo der Hersteller repariert , da schaut die KI des Hackers hin
Wenn der Hersteller einen Sicherheitspatch veröffentlicht, ist das vergleichbar mit einer Rückrufmitteilung eines Schlossherstellers, die freundlicherweise einen Strukturvergleich der alten und neuen Schließzylinder beifügt.
Hausbesitzer sind mit der Arbeit beschäftigt und haben noch keine Zeit, das Schloss auszutauschen, während Diebe bereits die Zeichnungen mithilfe der KI vollständig studiert haben und nacheinander alle Türen in der Straße ausprobieren, an denen das Schloss noch nicht ausgetauscht wurde.
Übertragen auf die reale Szene: Angenommen, Sie betreiben eine kleine Website, und ein Plugin im Backend hat gerade ein Sicherheitsupdate veröffentlicht.
Nach Ihrer üblichen Gewohnheit wollen Sie zuerst die anstehenden Aufgaben erledigen, sich dann Zeit für eine Sicherung nehmen, die Kompatibilität testen und erst danach das Update durchführen.
Aber in den Tagen, in denen Sie das Update planen, können Hacker und Sie gleichermaßen auf das Material zugreifen, solange der reparierte Code öffentlich zugänglich ist.
Hacker legen den alten und neuen Code mithilfe der KI nebeneinander, und alle geänderten Stellen werden zu Wegweisern.
Wenn zum Beispiel in der neuen Version plötzlich eine zusätzliche Berechtigungsprüfung hinzugefügt wird, macht das die Öffentlichkeit direkt darauf aufmerksam, dass die alte Version an dieser Stelle keine ausreichenden Kontrollen hatte.
Nachdem die Änderung gefunden ist, liegt noch ein gewisser Abstand zum tatsächlichen Angriff vor. Aber mit dem Patch als Hinweis müssen Angreifer nicht mehr wie die Nadel im Heuhaufen im gesamten Codebase suchen.
In der Sicherheitsbranche werden solche Schwachstellen als N-Day bezeichnet: Die Schwachstelle ist öffentlich bekannt, der Patch ist veröffentlicht, aber eine große Anzahl von Benutzern hat ihn noch nicht installiert.
Google analysiert im Bericht: Im Vergleich zu der mühsamen Suche nach noch nie gesehenen Zero-Day-Schwachstellen kann es „lohnender“ sein, mit KI N-Day-Schwachstellen zu verarbeiten.
Denn alle Referenzmaterialien sind bereits vorhanden. Man kann vergleichen, was vor und nach dem Softwareupdate geändert wurde, und die Update-Beschreibung des Herstellers gibt möglicherweise auch an, welche Probleme diesmal behoben wurden.
Wenn das hartnäckige Suchen nach Zero-Day-Schwachstellen eine Klausur ohne Hilfsmittel ist, ist das Zerlegen von Patches mit KI praktisch das Abschreiben von Hausaufgaben direkt nach der Musterlösung.
Aus den von Google verfolgten Daten geht eine bemerkenswerte Veränderung hervor: Im Jahr 2025 wurden durchschnittlich 10,5 Schwachstellen pro Monat für tatsächliche Angriffe verwendet. In den ersten 8 Monaten des Jahres 2026 stieg diese Zahl auf fast 18.
Welche Schwachstellen sind die zusätzlichen? Darunter stieg die Zahl der Zero-Day-Schwachstellen von durchschnittlich 8 pro Monat auf 11, im August allein erreichte sie 22. Nach grober Berechnung mit den im Bericht angegebenen Monatsdaten stieg die Zahl der bekannten Schwachstellen (N-Day) von etwa 3 pro Monat auf etwa 7.
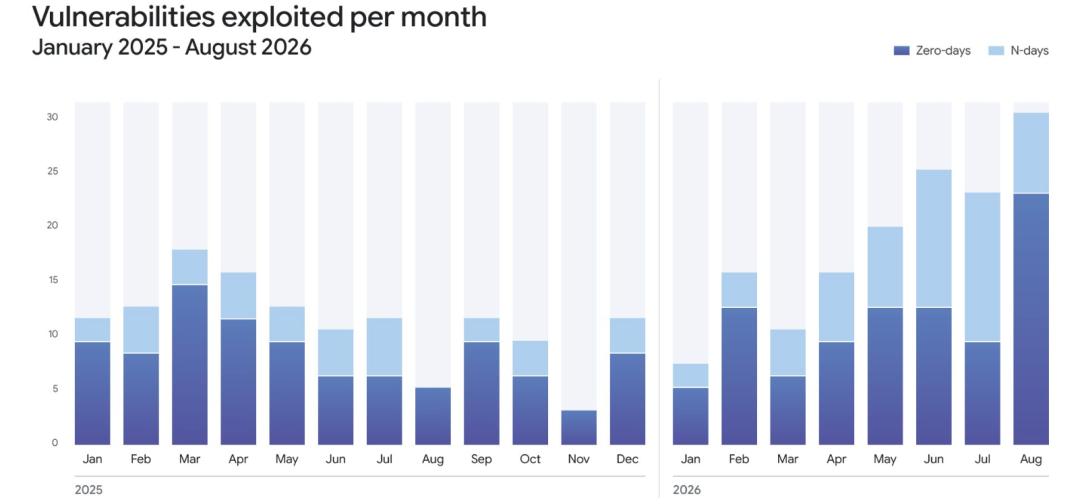
Anzahl der monatlich tatsächlich genutzten Schwachstellen von Januar 2025 bis August 2026. Dunkelblau steht für Zero-Day-Schwachstellen, hellblau für bekannte Schwachstellen (N-Day).
Für Personen, die den Patch noch nicht installiert haben, ist der hellblaue Teil besonders beachtenswert.
Vom Zeitpunkt der öffentlichen Bereitstellung des reparierten Codes durch den Hersteller bis zur Installation des Updates bleibt die Schwachstelle in der alten Version bestehen, während Angreifer bereits sehen können, was der Hersteller geändert hat.
Nach dem Lesen des Patches wird sofort angegriffen
In der Sicherheitsbranche gibt es einen seit Jahren verbreiteten Witz: „Patch-Dienstag, Schwachstellen-Mittwoch“.
Microsoft pflegt es, Patches am zweiten Dienstag jedes Monats gebündelt zu veröffentlichen. Sobald der Patch öffentlich ist, beginnen Angreifer möglicherweise bereits zu untersuchen, was genau diesmal repariert wurde, während Administratoren noch testen und die Umsetzung planen.
Früher musste jeder Schritt vom Lesen des Patches bis zum Schreiben des Angriffscodes von Menschen nacheinander ausgeführt werden. Das Besonders alarmierende an exploit_agent ist, dass Hacker versuchen, diese gesamte Übergabekette vollständig an Maschinen zu übergeben.
Wenn Menschen die KI zur unterstützenden Analyse verwenden, senden sie den Code an die KI, warten auf die Erklärung und entscheiden dann selbst über den nächsten Schritt.
Aber in einer automatisierten Pipeline wird die Ausgabe des Modells im vorherigen Schritt direkt zur Eingabe des Programms im nächsten Schritt. Die Analyseergebnisse werden direkt zur Generierung von Code verwendet, und nach der Generierung geht es sofort zur Ausführungsphase über.
Um diesen Prozess zu verbinden, ist exploit_agent gleichzeitig mit mehreren Spitzenmodellen und lokalen Modellen verbunden.
Es konzentriert sich auf beliebte Webanwendungen und vergleicht den Code kontinuierlich vor und nach jeder Patch-Ankündigung. Sobald eine vermutete Schwachstelle entdeckt wird, beginnt es mit dem Schreiben von Angriffscode und startet dann das „automatische Feuer“.
Google hat im Bericht seine damaligen „Lesenachweise“ veröffentlicht:
Ein Zugriffskontrolllogik im Plugin Spectra für WordPress in Version 2.19.25.
Google hat nicht angegeben, dass es hier eine Schwachstelle entdeckt hat, aber es wurde im laufenden Betrieb erwischt, „die Aufgabe zu lösen“.
Beim weiteren Durchsuchen dieses Servers fand Google zudem ein komplettes Hacker-Toolkit mit Skripten für die Erkundung interner Netze, Brute-Force-Angriffe und die Installation von Web-Hintertüren (Webshell).
Amüsant ist vor allem ein Bereinigungsskript, das speziell dazu dient, Hintertüren zu löschen, die von anderen Hackern hinterlassen wurden.
Obwohl Google noch keine nachgewiesenen Erfolge von exploit_agent bei praktischen Angriffen gefunden hat, wurde die Wirkung großer Modelle, die Hackern Zeit verschaffen, bereits in einem anderen praktischen Einsatz bestätigt.
Ende August dieses Jahres wurden zwei Schwachstellen in der Druckverwaltungssoftware PaperCut von Hackern als Zero-Day-Schwachstellen ausgenutzt.
Einen Tag nach der öffentlichen Bekanntgabe der Schwachstellen haben Sicherheitsforscher und das Unternehmen Huntress mithilfe großer Modelle funktionsfähigen Angriffscode erstellt.
Bis zum 4. Tag beobachtete GreyNoise einen Angriff, der Hunderte von Einrichtungen betraf.
Es ist sehr wahrscheinlich, dass Hacker während des gesamten Prozesses von KI unterstützt wurden, um Angriffscode zu schreiben, zu testen, ob der Code funktioniert, und die anzugreifenden Ziele aufzulisten.
Wie schnell war der Einbruch? Vom Eindringen in den ersten Rechner bis zum Erlangen der Berechtigungen zur Verwaltung der gesamten Domäne vergingen nur wenige Minuten. Das bedeutet, dass die Hacker längst weit mehr als nur den ersten Rechner kontrollieren können.
Obwohl dieser Angriff nichts mit exploit_agent zu tun hat, handelt es sich im Grunde um dasselbe: Hacker haben die Angriffsvorbereitung auf eine Pipeline im Stundenbereich komprimiert, während die Update-Genehmigung bei den meisten Unternehmen möglicherweise noch auf die Besprechung in der nächsten Woche wartet.
Wie viele Ziele kann das vollständig automatisierte KI-Feuer tatsächlich treffen?
Wenn man die Konfigurationsdatei von exploit_agent öffnet, findet man zwei sehr praktische Kommentare darin:
LLM-API-Schlüssel für die automatisierte Ausnutzung (exploit_agent-Pilotprojekt);
Gib den Schlüssel selbst hier ein, nicht im Chat. Beide Zeilen sind Pflichtfelder.
Selbst ein angeblich „unbeaufsichtigtes“ Angriffssystem erfordert, dass Menschen vor dem Start zwei Zeilen mit Schlüsseln manuell eingeben. Die Person, die den Code geschrieben hat, muss sogar wie bei einem Neuling wiederholt darauf hinweisen, um zu verhindern, dass der Benutzer einfache Fehler macht.
„Kein menschlicher Eingriff erforderlich“ bezieht sich nur auf die Ausführungsphase, nachdem das Programm gestartet wurde – für die Einrichtung und das Einfügen des Schlüssels sind nach wie vor Menschen zuständig.
Die „Schlagkraft“ des Angriffscodes muss ebenfalls nüchtern betrachtet werden.
Viele der Angriffscodes, die von der KI im aktuellen Stadium geschrieben werden, sind möglicherweise noch „Papiertiger“.
Am 21. Oktober wurden die offiziellen Patches für zwei Schwachstellen in PHP veröffentlicht. In den darauffolgenden Tagen tauchten Hunderte von angeblich funktionsfähigen Überprüfungscodes im Internet auf, die sich nach dem Testen alle als nutzlos erwiesen.
Nach Googles Analyse stammen diese „aufgeblähten Codes“ mit hoher Wahrscheinlichkeit von großen Modellen.
Zudem weisen solche Frameworks einen offensichtlichen Nachteil auf: Google beschreibt sie als „Tausch von Tarnung gegen Geschwindigkeit“ – sie laufen mit viel Aufsehen und hinterlassen viele Spuren, sodass sie sehr leicht entdeckt werden können.
Wenn sie also so unausgereift, auffällig und ungenau sind, kann man dann beruhigt sein?
Ganz im Gegenteil.
Google ist überzeugt, dass Netzwerkkriminelle, die keine Rücksicht auf Tarnung nehmen, solche Tools weiterhin nutzen werden. Für Hacker, die von Massenangriffen profitieren, reicht es aus, wenn einer von zehn Schüssen trifft, um die Kosten wieder hereinzuholen.
Was die Verteidigerseite wirklich im Auge behalten sollte, ist, wie viel menschliches Eingreifen diese Tools erfordern und welche Schwachstellen sie in der realen Umgebung wiederholt ausnutzen können.
Die Aktualisierungsbenachrichtigung ist da – die Fehlerbehebung hat gerade erst begonnen
Auf dem Spieltisch zwischen Angreifern und Verteidigern wird jetzt um zwei völlig unterschiedliche Geschwindigkeiten gekämpft:
Auf der einen Seite laufen die Maschinen ununterbrochen, lesen Code, schreiben Angriffe, führen Skripte aus – Tag und Nacht ohne Pause;
Auf der anderen Seite steht der menschliche Workflow mit Planung, Testen, Genehmigung und dem Warten auf das nächste Wartungsfenster.
Für einzelne Entwickler und Website-Betreiber gibt es nur eine praktische Frage: Wie lange brauchen Sie tatsächlich, um Ihr System nach der Veröffentlichung des Sicherheitsupdates vollständig zu reparieren?
Das Update kann nicht auf einmal vollständig umgesetzt werden – die einzige Lösung besteht darin, Prioritäten zu setzen.
Die Sicherheitsbehörde Mandiant empfiehlt in ihrem KI-gestützten Leitfaden für Schwachstellenmanagement, die Prioritäten nach dem Grad der externen Exposition des Systems, der Sensibilität der Daten und der tatsächlichen Angriffssituation festzulegen.
Glücklicherweise kann KI auch der Verteidigerseite helfen, Zeit zu gewinnen.
Sie kann Ankündigungen zusammenfassen, Abhängigkeiten vergleichen, Fehlerbehebungspläne entwerfen und dann in Kombination mit Tests die Änderungen überprüfen – das spart eine Menge mühsamer Arbeit, bei der man ständig auf den Bildschirm schauen muss.
Abgesehen von den Details des Angriffs- und Verteidigungskampfes gibt diese Angelegenheit auch eine Warnung für die derzeit hitzige Debatte über Superintelligenz (ASI).
Die Menschen machen sich immer Sorgen, ob das „göttliche Gehirn“, das eines Tages in der Zukunft entsteht, außer Kontrolle geraten könnte. exploit_agent lässt uns ein viel näheres Risiko erkennen:
Die KI muss überhaupt keine übermenschliche Intelligenz entwickeln. Solange sie kontinuierlich Tools aufrufen und Analysen direkt in Handlungen umwandeln kann, ändert sich bereits das Gefahrenniveau.
Schließlich bedeutet die Tatsache, dass der Hersteller den Code repariert hat, nicht, dass Ihre Software automatisch immun ist. Patches, die in der Update-Liste liegen, können keine einzige Zeile Angriffscode blockieren.
Das Zeitfenster zwischen der öffentlichen Bereitstellung des Patches und dem Wirksamwerden der Fehlerbehebung ist genau die Zeit, die Hacker stehlen wollen.
Sie brauchen die KI nicht dazu, neue Schwachstellen zu finden – sie müssen nur die alten Schwachstellen durchgehen, bevor Sie auf „Aktualisierung bestätigen“ klicken.
Vielleicht hat die KI des Hackers in dem Moment, in dem Sie auf „