Claude hat sage und schreibe 38.000 Sicherheitslücken aufgedeckt, aber er kümmert sich nur um das Aufspüren, nicht aber um deren Behebung.
In letzter Zeit ist die Situation der KI beim Auffinden von Programmfehlern ziemlich widersprüchlich.
Auf der einen Seite greift die KI auf einmal zurück und überprüft alles: Zuerst wird eine schwerwiegende grundlegende Sicherheitslücke im PHP-System aufgedeckt, danach folgen 948 Lücken im Linux-Kernel……
Auf der anderen Seite ist die Open-Source-Gemeinde fast am Ende ihrer Kräfte: Du hast die Lücken gefunden, also repariere sie doch endlich!
Gestern veröffentlichte das Cybersicherheitsunternehmen VulnCheck einen Ergebnisbericht zu Anthropics Projekt Glasswing (Project Glasswing).
Dies zeigt, dass sieben Monate nach dem Start des Projekts Glasswing Claude insgesamt 37966 potenzielle Sicherheitslücken aufgedeckt hat.
Aber bis heute sind in den öffentlichen Aufzeichnungen nur 217 davon als repariert eingetragen.
VulnCheck stellt die Frage, ob die einst vielversprechende „Mythos-Ära“ der Cybersicherheit tatsächlich schon angebrochen ist?
38000 Sicherheitslücken – wie viele davon sind wirklich behoben?
Zuerst erinnern wir uns an das „Projekt Glasswing“, das Anthropic im April dieses Jahres mit großer Aufmerksamkeit vorgestellt hat.
Das Projekt zielt darauf ab, mit Claude in großem Umfang Sicherheitslücken in wichtiger Software und Open-Source-Projekten aufzudecken, gemeinsam mit Technologieunternehmen und Open-Source-Betreibern die Behebung der Lücken voranzutreiben und Sicherheitsrisiken zu beseitigen, bevor sie ausgenutzt werden können.
Der Name hat zwei Bedeutungen.
Auf der einen Seite verstecken sich Sicherheitslücken genau wie Glasflügelfalter vor den Augen der Menschen und bleiben jahrzehntelang unentdeckt; auf der anderen Seite ist Transparenz selbst eine Form des Schutzes. Anthropic hofft, durch transparentere Sicherheitsforschung und Mechanismen zur Offenlegung von Sicherheitslücken einen besseren Schutz für Softwaresysteme zu erreichen.
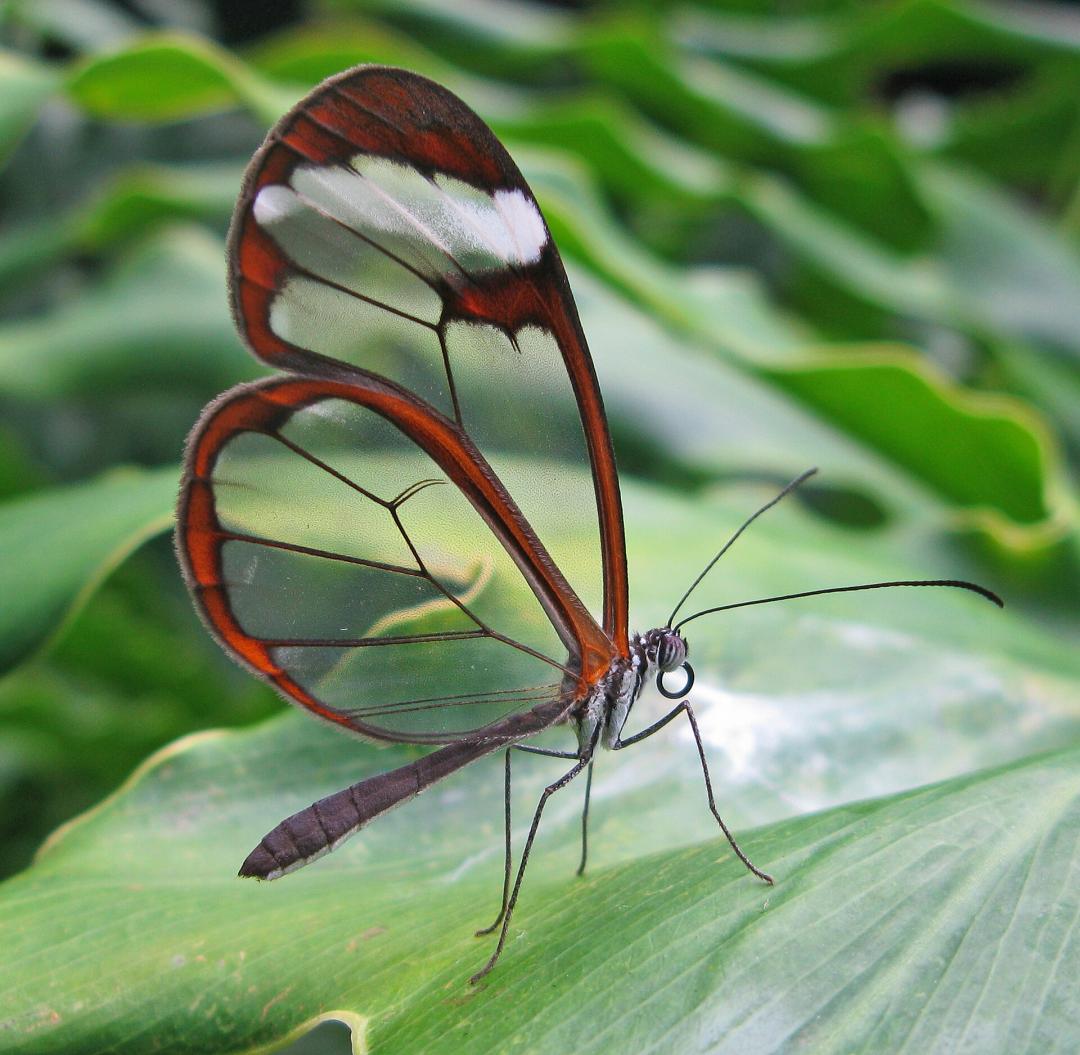
Glasflügelfalter, wissenschaftlicher Name Greta oto | Bildquelle: wikipedia
Bei der Ankündigung des Projekts erklärte Anthropic, 100 Millionen US-Dollar an Nutzungsguthaben für das Modell und 4 Millionen US-Dollar an Spenden für die Open-Source-Sicherheit bereitzustellen. Gleichzeitig wurde bekannt gegeben, dass ihr Spitzenmodell für Cybersicherheit Claude Mythos Preview bereits Tausende von hochriskanten und schwerwiegenden Sicherheitslücken entdeckt hat. Daraufhin schlossen sich Apple, Google, Microsoft, AWS und Nvidia dem Projekt an.
Aber stimmt das wirklich?
Laut den kontinuierlich verfolgten Daten von VulnCheck erreichte die Zahl der von Anthropic gefundenen potenziellen Sicherheitslücken Anfang November 37966, aber im Verzeichnis der offengelegten Lücken sind nur 217 als repariert markiert.
Gleichzeitig häufen sich die ungültigen Daten: Es gibt 419 zurückgezogene Lücken und bis zu 1654 doppelte Einträge.
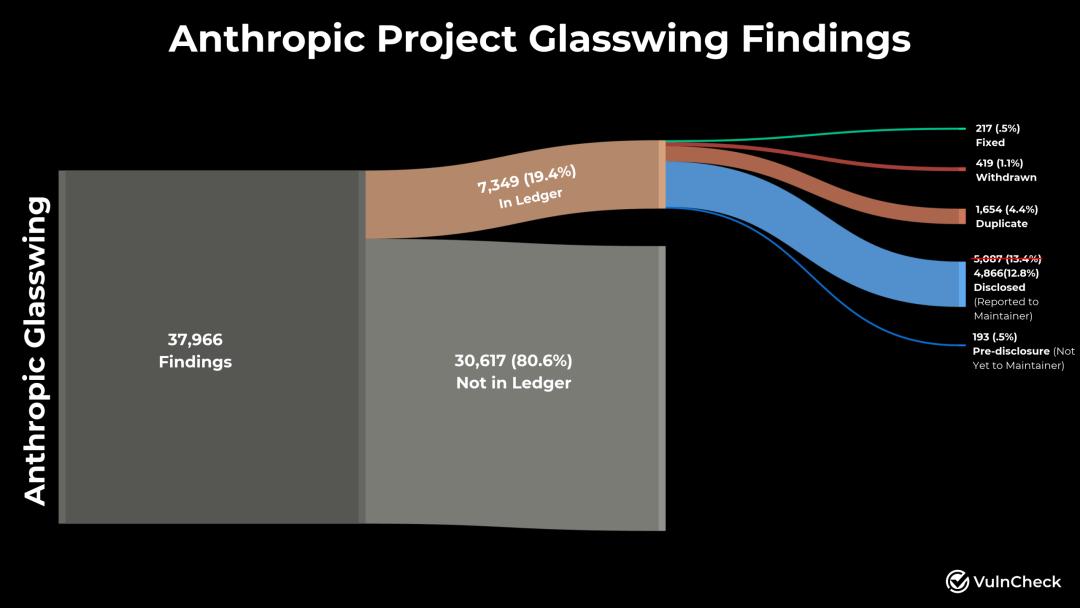
Bildquelle: VulnCheck
Diese Kluft weitet sich immer schneller aus.
Allein in den letzten zwei Monaten ist die Zahl der potenziellen Sicherheitslücken um fast 12000 gestiegen, während die Zahl der reparierten Einträge nur um geringe 15 zugenommen hat.
Darüber hinaus machen die 442 CVE-Einträge, die VulnCheck Anthropic zuordnen konnte, nur 0,5 % der weltweit im Jahr 2026 öffentlich gemeldeten CVE-Einträge aus.
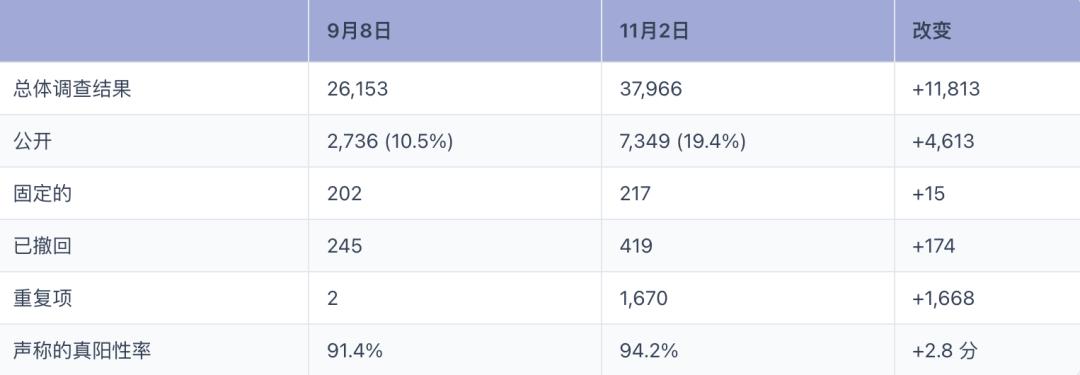
△ Bildquelle: VulnCheck
Laut den von Anthropic offiziell veröffentlichten Daten wurden bis zum 2. November von den 37966 potenziellen Funden 6376 von externen Sicherheitsexperten geprüft, 6009 davon als gültig eingestuft, 5087 davon an die Softwarebetreiber gemeldet und 629 davon haben bereits Patches aus der oberen Softwareebene erhalten.
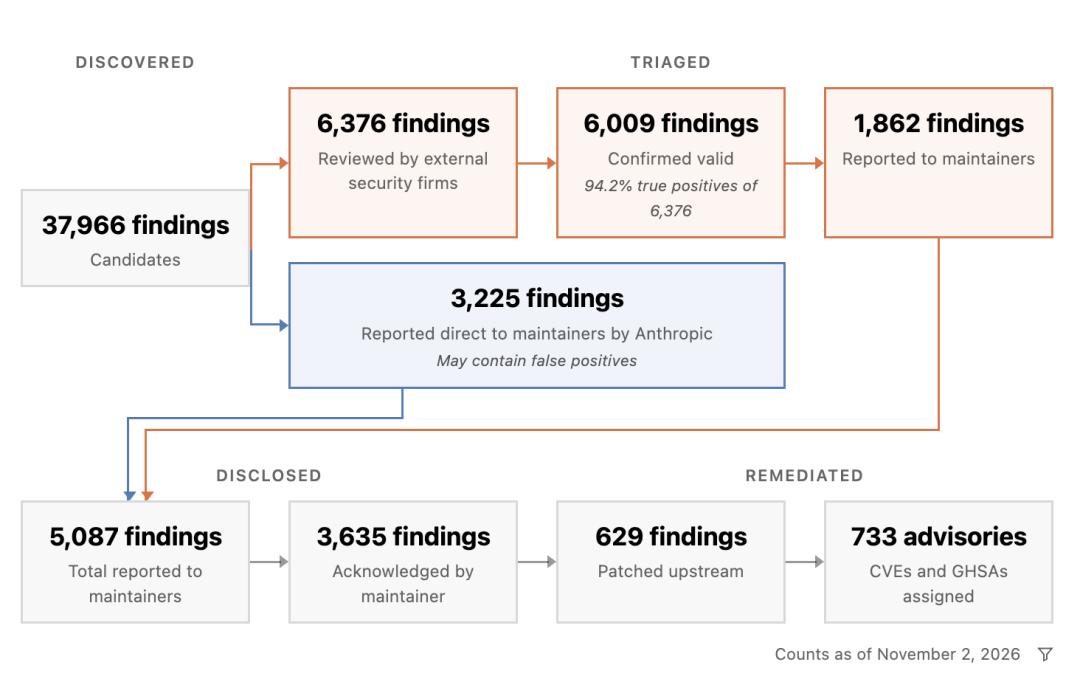
Obwohl es aufgrund unterschiedlicher Datendefinitionen geringfügige Abweichungen bei der Anzahl der reparierten Lücken gibt, haben beide Seiten eines gemeinsam festgestellt.
Mit der Geschwindigkeit, mit der die KI Sicherheitslücken aufdeckt, kommt die menschliche Prüfung überhaupt nicht mehr hinterher.
Anthropic selbst ist sich dessen schon lange bewusst. Die offizielle Seite räumt ein, dass der schwere Engpass bei der menschlichen Überprüfungsfähigkeit die Effizienz der Prüfung und Offenlegung von Sicherheitslücken stark einschränkt.
Daher hat das Unternehmen am 8. Oktober einen Dienst namens OSS Scanner eingeführt.
Betreiber von Open-Source-Projekten können sich freiwillig anmelden, damit Claude ihren Code kostenlos scannt. Auf diese Weise können die von dem Modell erstellten Sicherheitslückenberichte direkt an die Betreiber gesendet werden, ohne dass Anthropic eine menschliche Prüfung organisieren muss.
Die Open-Source-Betreiber kommen mit der Reparatur nicht hinterher
Die KI zwingt uns, die seit 40 Jahren aufgelaufenen technischen Schulden sofort zurückzuzahlen.
Hinter dieser Datenlücke leiden vor allem die Open-Source-Betreiber. VulnCheck nennt als Beispiel curl, ein Werkzeug zur Übertragung von Netzwerkdaten.
Anfang November erhielt der curl-Betreiber Daniel Stenberg erneut ein großes Paket von Anthropic mit 45 Sicherheitslückenberichten.
Schon vorher hatte Daniel in seinem Blog geschrieben, dass die Kernbetreiber von den ständig hereinkommenden Berichten völlig überlastet sind.
Unser Ziel ist es, nicht zu ertrinken. (We aim to not drown.)
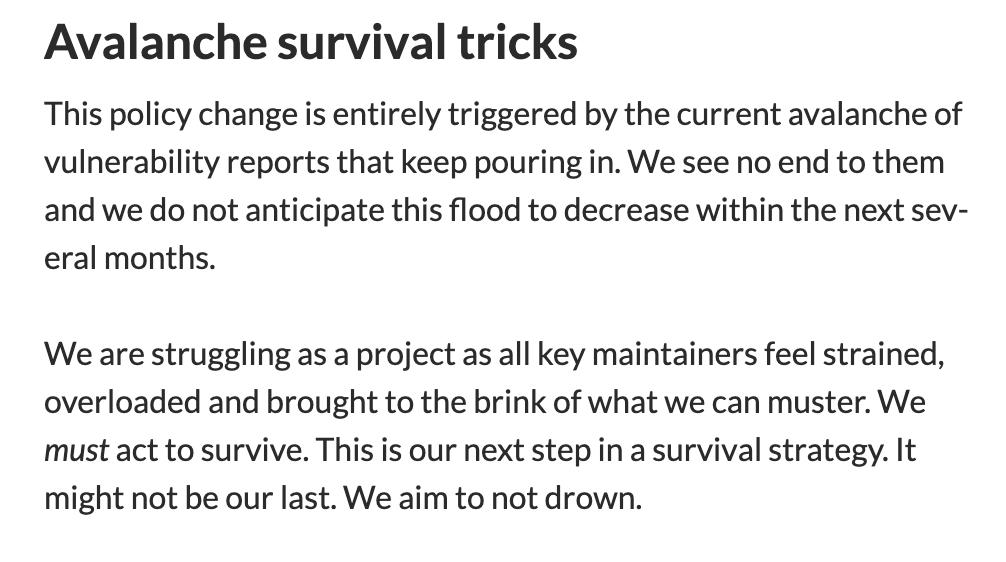
Um mit dieser großen Anzahl von Berichten umzugehen, kündigte Daniel an, die Regeln für die Bearbeitung von Sicherheitslücken bei curl zu ändern. Sicherheitslücken mit niedrigem und mittlerem Risiko werden künftig öffentlich auf GitHub diskutiert, damit mehr Entwickler aus der Gemeinschaft bei der Prüfung helfen können.
Von den 34 bereits veröffentlichten Berichten bei curl wurden 19 als keine echten Sicherheitslücken eingestuft und 6 als Sicherheitslücken mit niedrigem Risiko bestätigt.
Der Bericht von VulnCheck deutet indirekt an: Früher wurde behauptet, alle gefundenen Lücken seien schwerwiegend. Aber jetzt scheint Projekt Glasswing kaum einen Nutzen zu haben, außer dass es den Prüfaufwand für die Betreiber stark erhöht.
Tatsächlich hat Anthropic bei curl aber tatsächlich eine schwerwiegende Sicherheitslücke entdeckt.
Diesen September fand Anthropic mit Claude einen Use-After-Free-Speicherfehler bei curl. Unter bestimmten Bedingungen könnte ein bösartiger Server sogar darüber eine Remote-Code-Ausführung durchführen.
Daniel bezeichnete sie als eine der schwerwiegendsten Sicherheitslücken bei curl seit vielen Jahren.
Letztendlich ähnelt dieser Bericht von VulnCheck auch einer Werbung für das eigene Unternehmen, denn die Probleme von Projekt Glasswing, die darin kritisiert werden, passen genau zu den von VulnCheck angebotenen Diensten für Sicherheitslückeninformationen und Prioritätsverwaltung ……
One More Thing
An dieser Stelle fragen sich manche vielleicht: Wenn Claude so leistungsstark ist, warum repariert es die gefundenen Probleme nicht gleich mit?
Tatsächlich lässt Anthropic die KI bereits potenzielle Patches erstellen.
Aber die Entwickler leiden schon lange unter den KI-generierten Programmfehler-Reparaturen …… „Es ist nicht schwer, ein Reparaturprogramm mit einem großen Sprachmodell zu erstellen. Das Schwierige ist, ob das Open-Source-Projekt bereit ist, es zu übernehmen.“
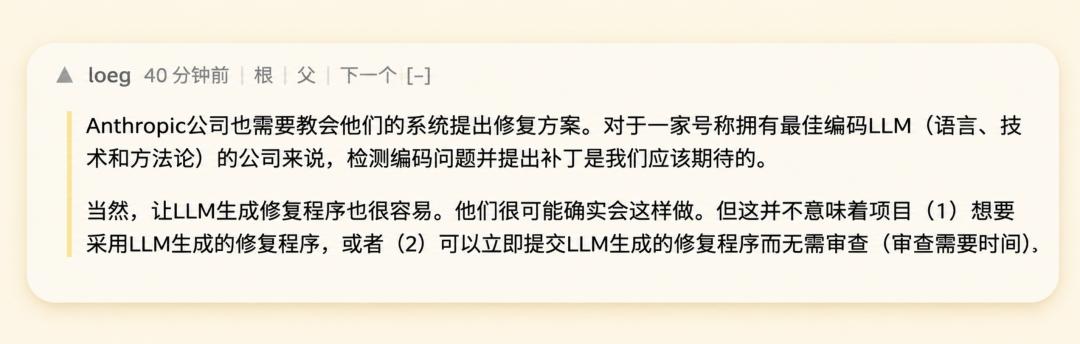
Der Aufwand für die Prüfung eines KI-Patches ist manchmal fast so groß wie das Neuschreiben des Codes selbst.
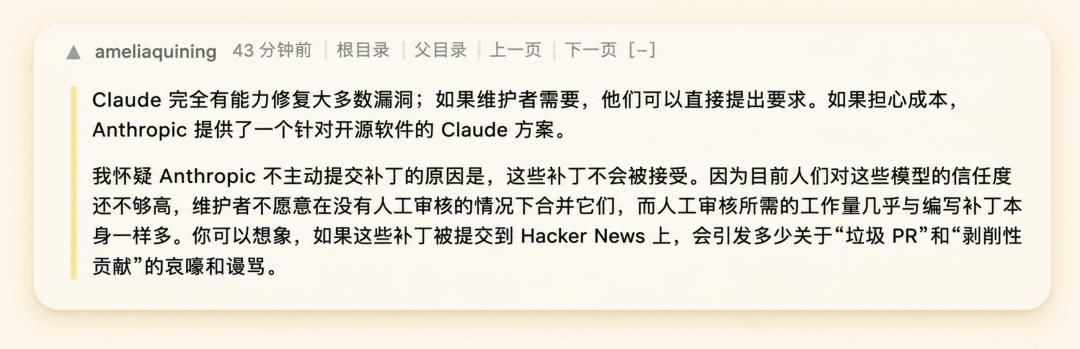
Oft ist es so, dass man „eine Kerze anzündet, um mehr Dunkelheit zu erhellen“: Die KI findet ein Problem und beginnt mit der Reparatur, fügt aber zur Behebung weitere komplexe Logik in den Code ein. Am Ende ist ein Fehler behoben, aber es entstehen zehn neue Probleme.
„Die KI ist sehr gut darin, Dinge hinzuzufügen, aber sie erkennt nicht, dass Dinge auch entfernt werden können ……“
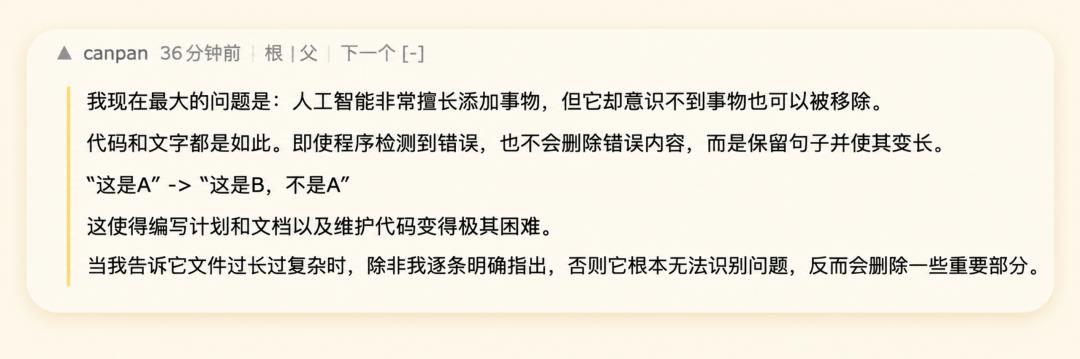
Zumindest für den Moment müssen die von den leistungsstärksten Modellen gegrabenen Lücken noch von Menschen gefüllt werden.
Referenzlinks:
https://www.vulncheck.com/blog/anthropic-glasswing-november-update
Dieser Artikel stammt aus dem WeChat-Offiziellen Konto „QbitAI“, Autor: Cheng Qian, veröffentlicht mit Genehmigung von 36Kr.