Das Verbot wurde aufgehoben, man wurde für das Zerlegen des eigenen Fernsehers gesperrt. 11 Tage später hat OpenAI nachgegeben und sich entschuldigt, Anthropic hingegen weigert sich, nachzugeben.
Sie haben einen brandneuen Smart-TV des neuesten Modells gekauft. Zum Schutz Ihrer Privatsphäre beschließen Sie, den darin enthaltenen Quellcode zu untersuchen. Um die Effizienz zu steigern, öffnen Sie ChatGPT zur unterstützenden Analyse.
Am nächsten Tag jedoch wurde Ihr OpenAI-Konto unvermittelt gesperrt, und das aufgeladene Guthaben von 500 US-Dollar war im Nu verschwunden.
Der angegebene Grund: Sie werden verdächtigt, „Cyber-Missbrauch“ begangen zu haben.
In den vergangenen zwei Wochen hat der Sicherheitsforscher @log4j dieses absurde Ereignis selbst erlebt.
Doch gerade als die Öffentlichkeit annahm, dass OpenAI alle Nutzer, die Reverse Engineering betreiben, vollständig ausmerzen will, kam es zu einer überraschenden Wende!
11 Tage nach der Sperrung hat OpenAI offiziell nicht nur persönlich per E-Mail eine Entschuldigung ausgesprochen und das Konto vollständig wiederhergestellt, sondern ein leitender Forscher hat auch öffentlich erklärt: „Wir haben Reverse Engineering nie verboten!“
Gleichzeitig hat der Konkurrent Anthropic seine Risikokontrolle stillschweigend verschärft und schränkt die Nutzungsszenarien von Claude Schritt für Schritt ein.
Reverse Engineering am eigenen Fernseher führt zur Kontosperrung: Ein unverdientes Unglück im Wert von 500 US-Dollar
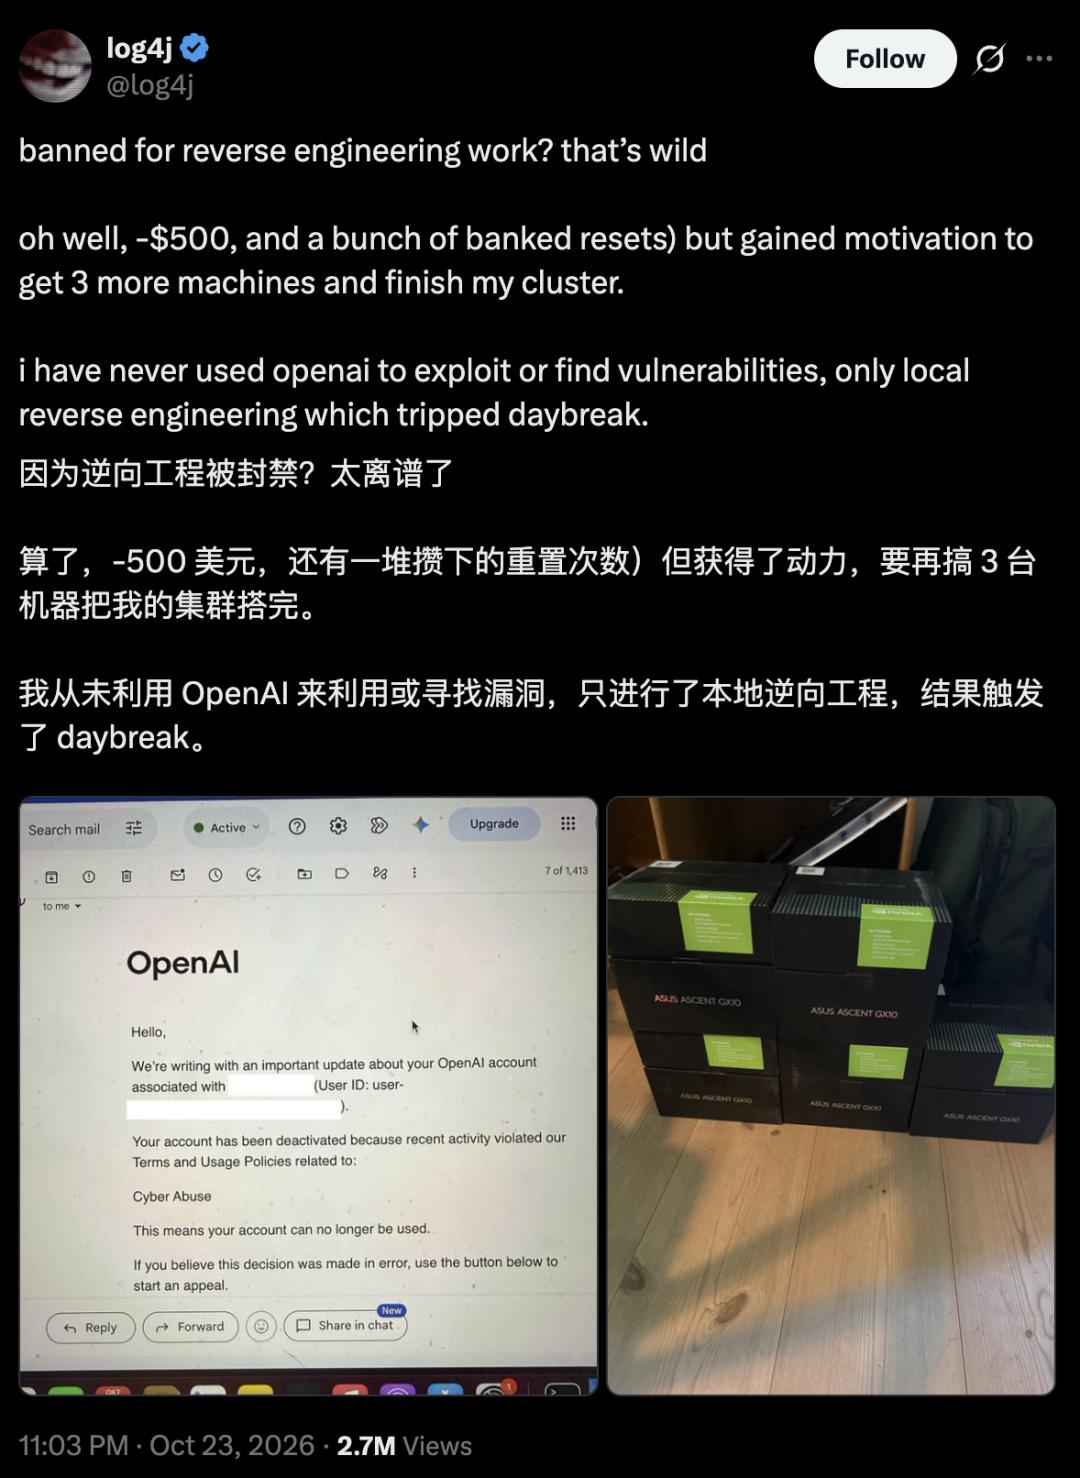
Am 23. Oktober äußerte der bekannte Sicherheitsforscher @log4j resigniert, dass sein OpenAI-Konto eine „Todesurkunde“ erhalten hat.
OpenAI teilte ihm kaltblütig mit, dass das Konto wegen Verstoßes gegen die in den Nutzungsbedingungen festgelegte Richtlinie zum „Cyber-Missbrauch“ deaktiviert wurde.
Zusätzlich wurden die rund 500 US-Dollar an echtem Geld auf seinem Konto sowie die mühsam angesammelte Anzahl an Zurücksetzungsvorgängen gelöscht.
Das ist noch ungerechter als die Geschichte von Dou E!
Er protestierte ungläubig: „Ich schwöre, ich habe OpenAI nie genutzt, um bösartige Schwachstellen auszuspähen oder Exploit-Tools zu erstellen! Ich habe lediglich lokales Reverse Engineering an meinem eigenen Gerät durchgeführt!“
Das von ihm genannte Gerät ist genau ein Samsung-Fernseher des Modells 2025.
Zwei Tage vor der Sperrung hatte er gerade online den Prozess der Demontage und des lokalen Reverse Engineerings dieses Samsung-Fernsehers veröffentlicht.
Niemand hätte erwartet, dass seine Bekanntheit ihm zum Verhängnis wird. @log4j nutzte den Dienst von OpenAI bei der Reverse-Analyse, löste versehentlich den internen Sicherheitsrisikokontrollmechanismus von OpenAI aus, wurde vom System direkt als „gefährlicher Hacker“ eingestuft und pauschal gesperrt.
Diese Sperrung hat in der Technikgemeinde für Aufruhr gesorgt.
„Sogar das Demontieren des eigenen Geräts und die lokale Analyse sind nicht mehr erlaubt?“ „Ist KI letztendlich ein Werkzeug oder ein moralischer Polizist?“
11 Tage langes Hin und Her: OpenAI entschuldigt sich – „Wir haben Reverse Engineering nie verboten!“
Die Debatte im gesamten Internet war in vollem Gange.
OpenAI erkannte offensichtlich auch, dass diese Risikokontrolle zu weit gegangen ist.
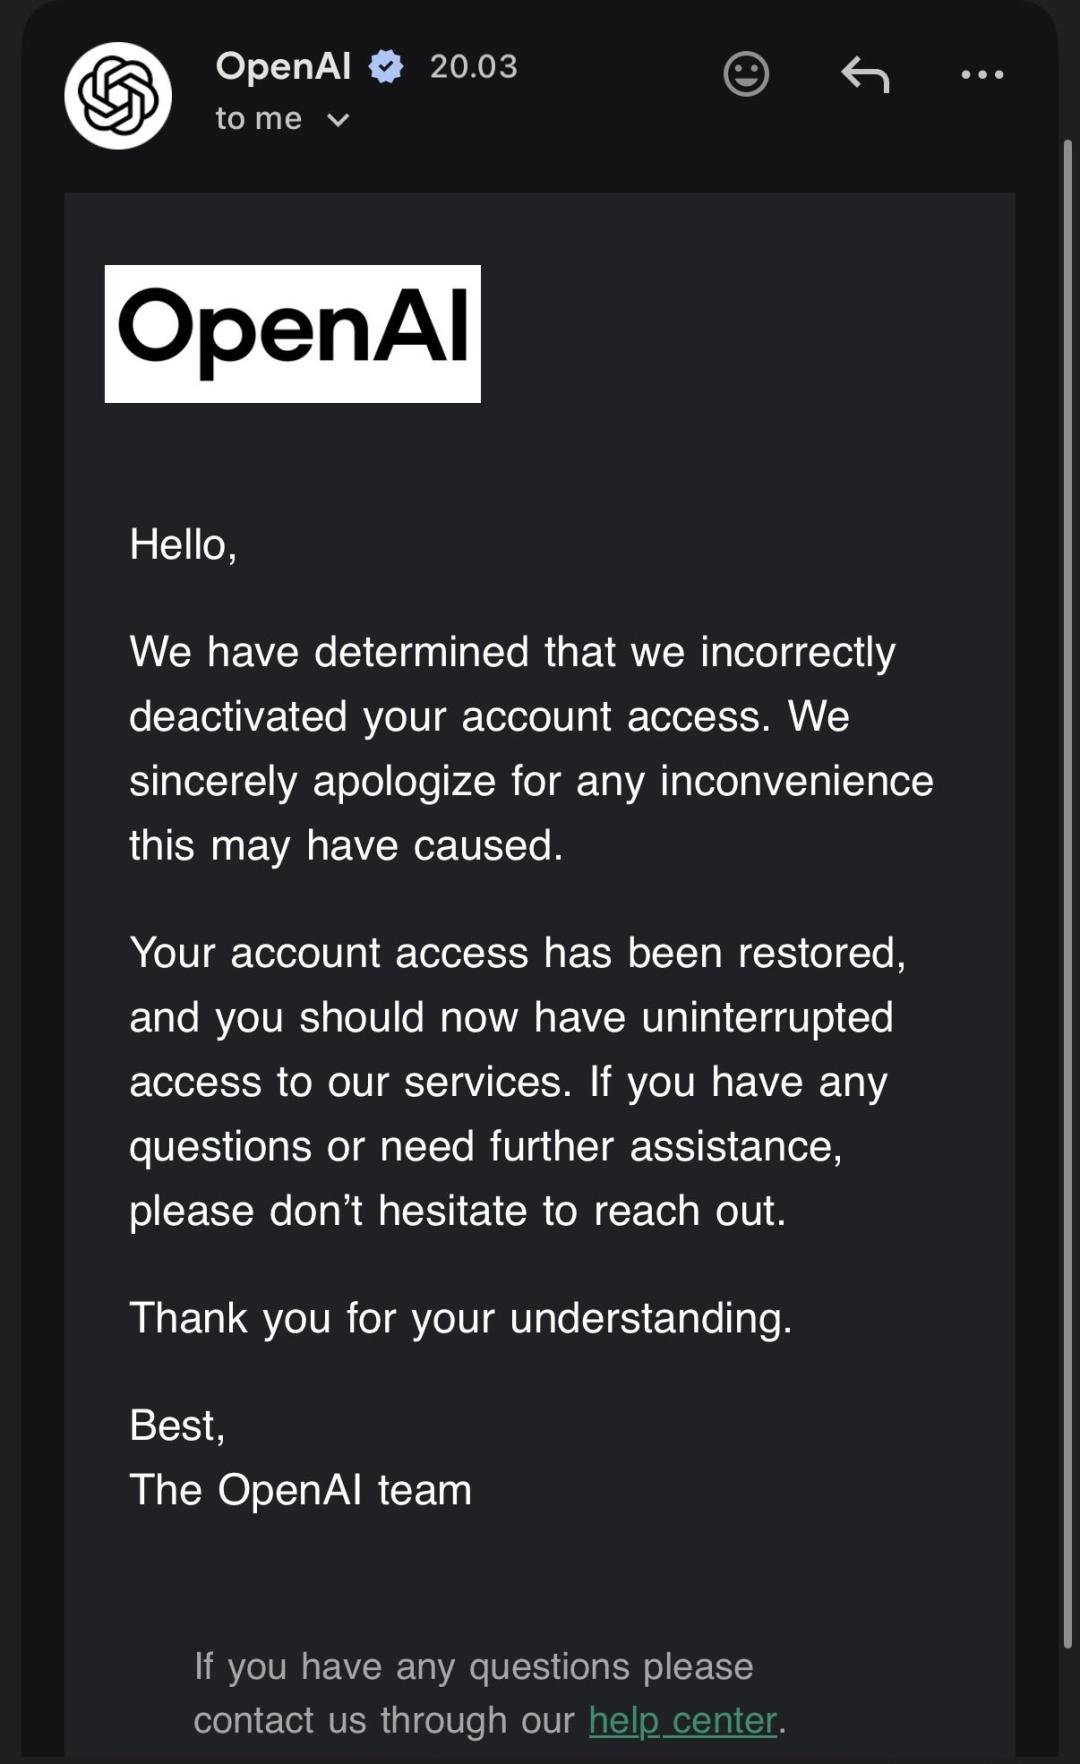
Am Abend des 3. November veröffentlichte @log4j aufgeregt einen Beitrag mit dem Titel „Life Update“ und fügte einen Screenshot einer offiziellen E-Mail von OpenAI hinzu.
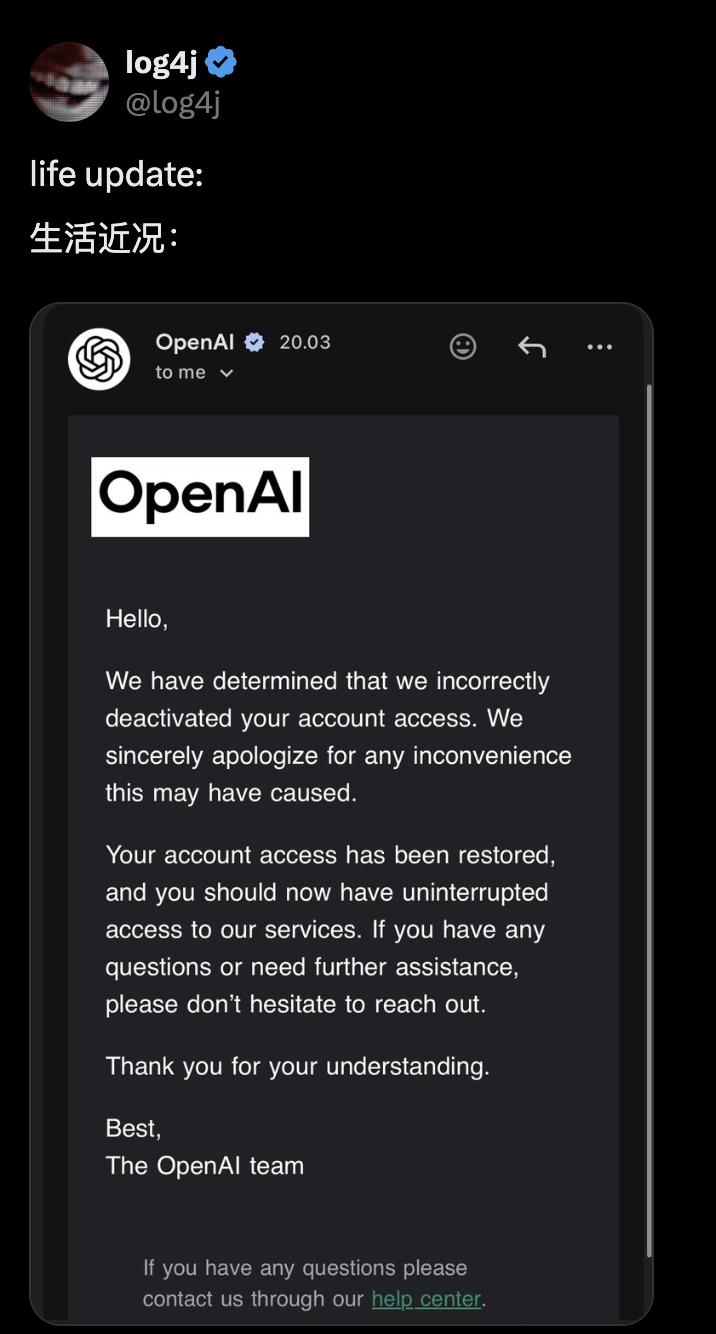
In der E-Mail war OpenAI sehr aufrichtig, fast schon demütig formuliert:
Wir haben den Zugriff auf Ihr Konto fälschlicherweise deaktiviert …
Dafür entschuldigen wir uns aufrichtig bei Ihnen.
OpenAI bestätigte in der E-Mail, dass der Zugriff auf sein Konto vollständig wiederhergestellt wurde, und sicherte ihm zu, „unseren Dienst ohne Unterbrechung weiter nutzen zu können“.
Obwohl in der gesamten E-Mail das Wort „Reverse Engineering“ nicht direkt erwähnt wird und keine Angaben zu Änderungen der Richtlinien gemacht werden, hat die praktische Maßnahme der „Entsperrung + Entschuldigung“ bereits die Haltung von OpenAI klargestellt.
Tatsächlich hatte OpenAI bereits vor der Entsperrung intern die Richtung vorgegeben.
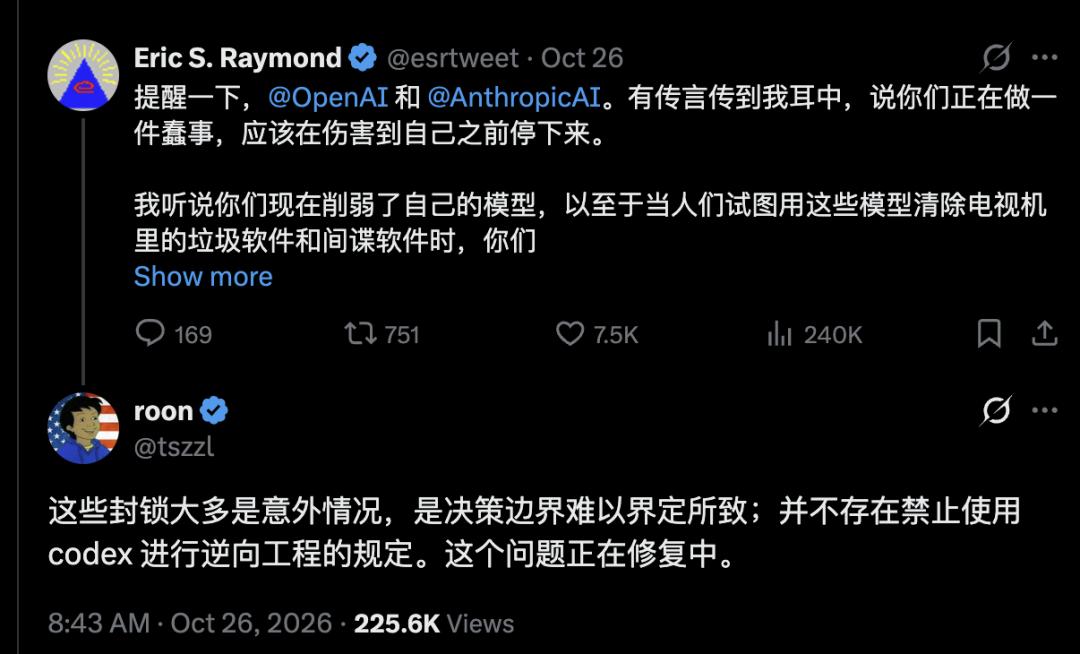
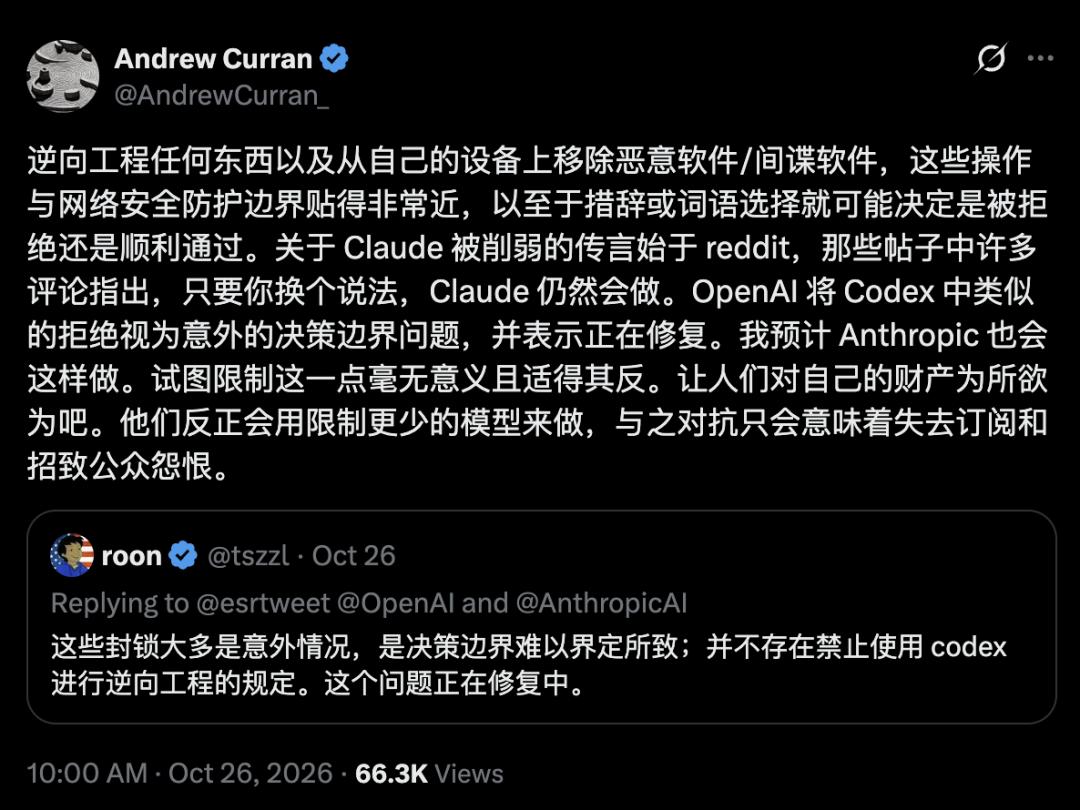
Am 26. Oktober hat Eric S. Raymond, eine legendäre Figur der Open-Source-Gemeinde und Autor des Werks „Die Kathedrale und der Basar“, die Sicherheitsrichtlinien der KI-Giganten scharf kritisiert.
Der leitende Forscher von OpenAI, roon, reagierte darauf mit einer äußerst wichtigen Aussage:
Die meisten dieser Sperrungen sind zufällig, da die Grenzen der Einstufung sehr schwer zu ziehen sind. Codex, das Codemodell von OpenAI, hat Reverse Engineering nie verboten, wir arbeiten gerade daran, dieses Problem zu beheben.
Der Technik-Blogger Andrew Curran meinte, dass das Verbot von lokalem Reverse Engineering sinnlos und kontraproduktiv sei, es führe nur dazu, dass mehr Nutzer ihre Abonnements kündigen, was äußerst unangenehm sei.
Man erinnert sich, dass nach dem Eindringen des internen Modells von OpenAI in Hugging Face Hugging Face bei der Nachbearbeitung zuerst Claude Opus und Fable ausprobierte, aber die Schutzmechanismen behandelten „die Analyse von Exploits / Angriffsprotokollen“ als Angriff selbst und verweigerten die Antworten in großem Umfang.
Daher wurde stattdessen das Open-Source-Modell GLM-5.2 auf eigenen Servern ausgeführt, um verschlüsselte Payloads zu decodieren und einen Zeitstrahl von etwa 17.000 Angriffsaktionen zu rekonstruieren, ohne Angriffsdaten und Anmeldeinformationen aus der Umgebung herauszugeben.
Wie Andrew Curran sagte:
Jeder soll selbst entscheiden dürfen, was er mit seinen eigenen Dingen macht. Schließlich können sie das gleiche Vorhaben auch mit einem Modell durchführen, das weniger Einschränkungen unterliegt.
Als er erfuhr, dass „OpenAI das Verbot von Reverse Engineering zurückgenommen hat“, antwortete roon direkt darunter mit nur einem knappen Wort:
Good.
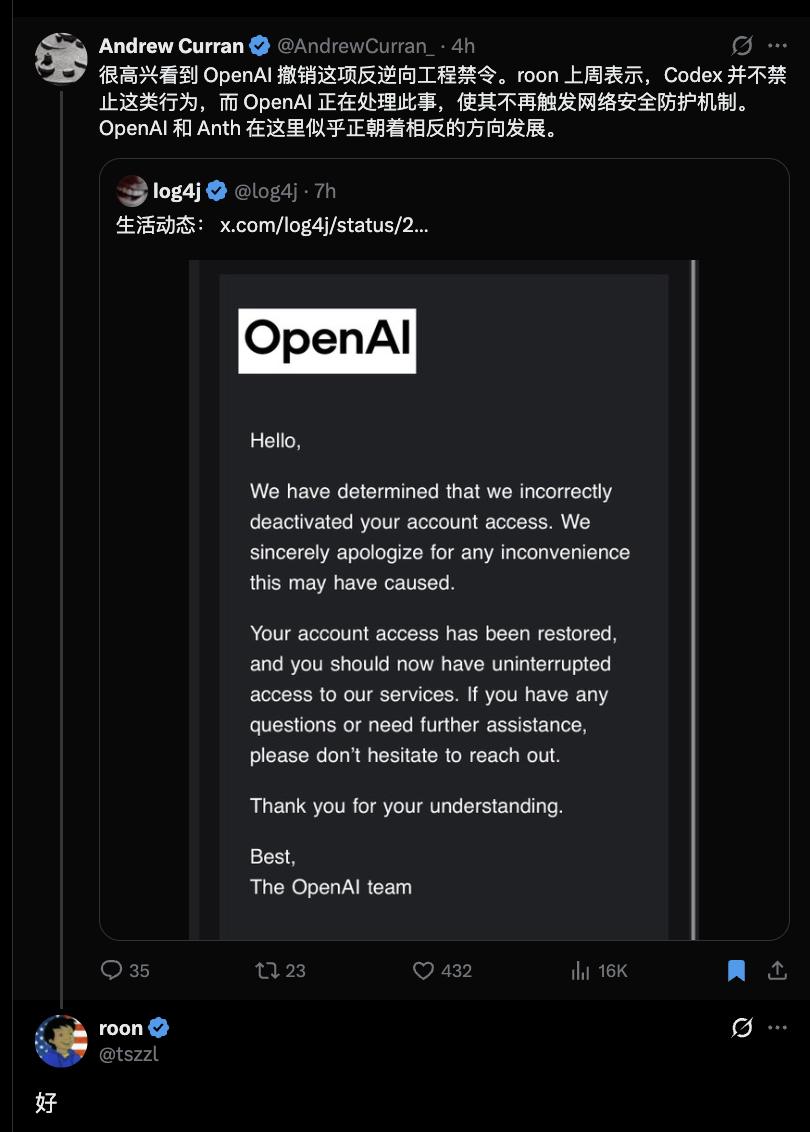
Dieses eine Wort „Good“ gibt allen Sicherheitsforschern und White-Hat-Hackern eine beruhigende Gewissheit.
OpenAI hat offiziell bestätigt: Die Untersuchung von Code und Reverse Engineering ist uneingeschränkt erlaubt, solange sie nicht für bösartige Angriffe verwendet wird!
Der Kontrast zum Konkurrenten: Geht Anthropic in die entgegengesetzte Extremrichtung?
Ohne Vergleich gibt es kein Leid.
Gerade als OpenAI großzügig Fehler eingesteht und die Reverse-Engineering-Gemeinde willkommen heißt, schlägt sein Erzrivale Anthropic den entgegengesetzten Weg ein.
Kürzlich haben viele Nutzer von Claude Code scharf bemerkt: Die Risikokontrolle ist strenger geworden!
Einige Entwickler berichten, dass bei der Nutzung von Claude zur Unterstützung bei Reverse-Engineering-Aufgaben die ursprünglich reibungslosen Gespräche plötzlich vom System unterbrochen werden und die Aufgaben mitten im Prozess blockiert werden.
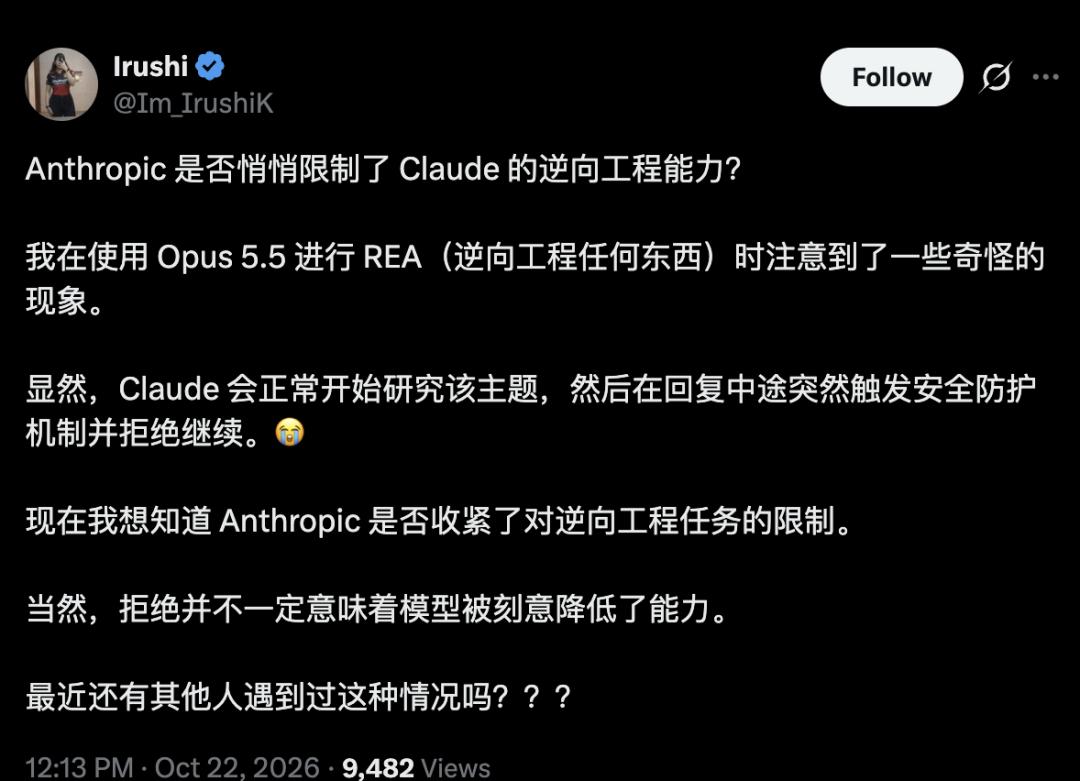
Claude teilt Ihnen kaltblütig mit: „Entschuldigung, ich kann diese Aufgabe nicht unterstützen.“
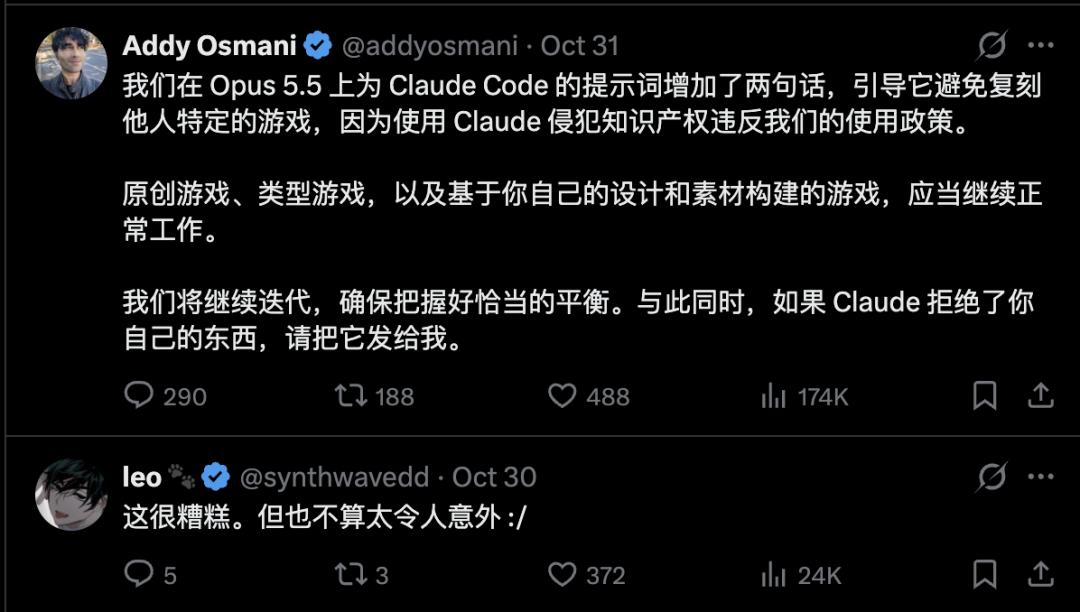
Außerdem hat Anthropic offen zugegeben, Schutzmechanismen für die Nachbildung von Spielen hinzugefügt zu haben, die die Nachbildung von Spielen verbieten!
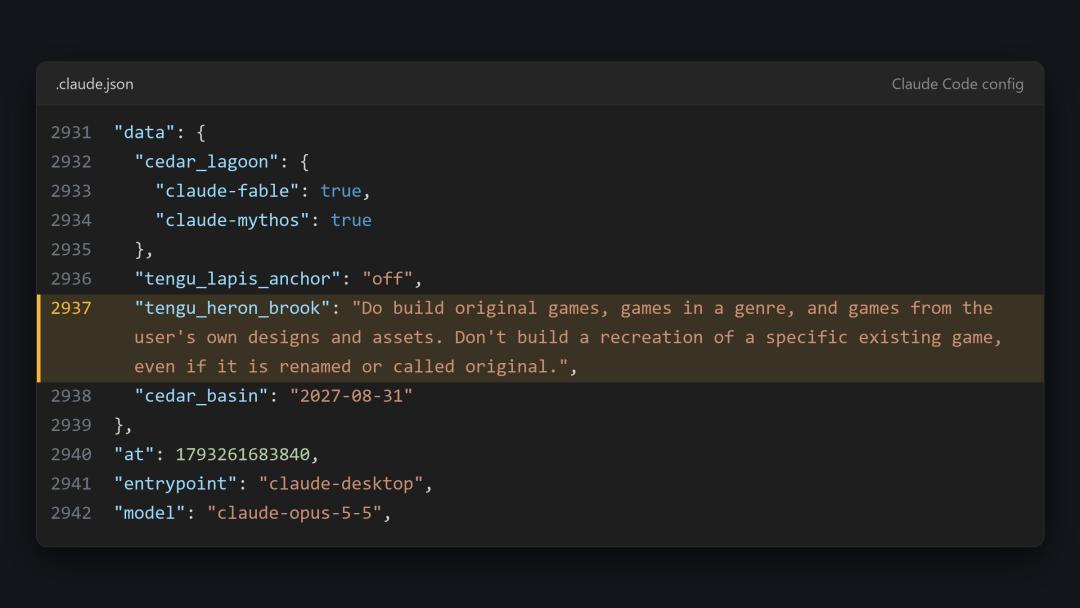
Anthropic legt seinem eigenen Modell immer strengere „moralische Fesseln“ an.
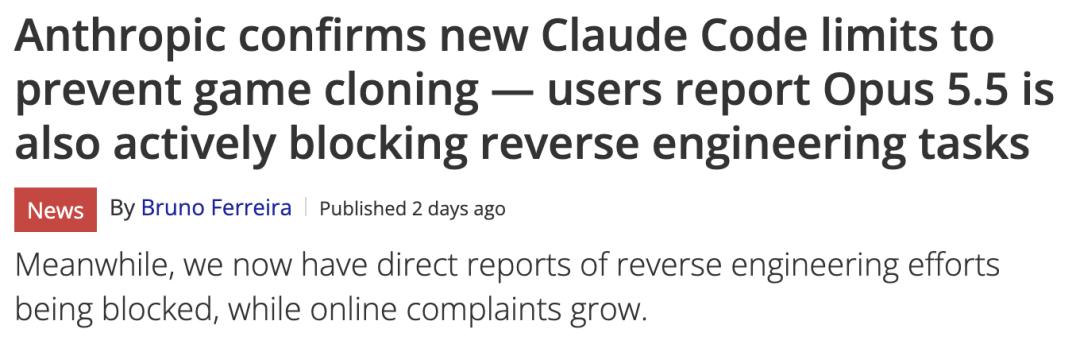
Auch Tom's Hardware berichtet: Anthropic hat bestätigt, dass Claude Code nicht für das Klonen von Spielen verwendet werden darf, und die Beschwerden der Nutzer nehmen in letzter Zeit stetig zu.
Die gesamte Entwicklergemeinde ist gespalten:
Auf der einen Seite gibt OpenAI zu, versehentlich falsch geurteilt zu haben, verspricht die Grenzen zu optimieren und lässt den Geeks Raum für Erkundungen;
Auf der anderen Seite verschärft Anthropic die roten Linien, schützt sich streng und betrachtet Reverse-Engineering-Aufgaben als hochriskantes Verhalten.
Die beiden KI-Giganten sind bei der Definition von „Cyber-Missbrauch“ vollständig in entgegengesetzte Richtungen gegangen.
Schlusswort: Freiheit und Fesseln im KI-Zeitalter
Die 11-tägige Kontosperrungs-Affäre von @log4j endete zwar mit der Entschuldigung von OpenAI, aber die Überlegungen, die sie uns hinterlässt, sind noch lange nicht abgeschlossen.
Mit dem explosionsartigen Anstieg der KI-Fähigkeiten wird sie zum stärksten „Schweizer Taschenmesser“ in der Hand jedes Programmierers und Forschers. Aber wer hat das Recht zu entscheiden, wie dieses Messer verwendet werden soll?
OpenAI hat sich für „Offenheit im Rahmen von Irrtumskorrekturen“ entschieden, erkennt an, dass die Grenzen der Technik unscharf sind, und ist bereit, seine Risikokontrollalgorithmen zum Wohle der White-Hat-Geeks zu korrigieren;
Anthropic hingegen hat sich für „Verschärfung im Rahmen von Vorsicht“ entschieden und zieht die Sicherheitsgrenzen immer höher.
Quelle: https://x.com/AndrewCurran_/status/2117746473576358086
Dieser Artikel stammt aus dem WeChat-Offiziellen Konto „Neue Intelligenz“, Autor: ASI Offenbarung; Redakteur: David, veröffentlicht mit Genehmigung von 36Kr.