Anthropic hat kein Modell veröffentlicht und eine fatale Schwachstelle auf Systemebene von Linux entdeckt
AI löst erneut ein schweres Erdbeben in der Cybersicherheit aus!
Berichten zufolge ist eine fast perfekt bewertete Schwachstelle im Linux-Kernel in den Systemen von Ubuntu und Red Hat bis heute nicht behoben worden.
Noch erschreckender ist, dass ein noch nicht veröffentlichtes Spitzen-Großmodell von Anthropic es geschafft hat, diese ursprünglich rein theoretische Schwachstelle automatisch in eine „hochriskante Ausnutzungskette“ umzuwandeln, über die man remote Root-Rechte erlangen kann!
Stellen Sie sich vor: Ihr Server läuft still im Internet, ohne Passwort, ohne Interaktion, und der Benutzer muss nicht einmal mit der Maus klicken. Ein Fremder sendet mehrere Gruppen sorgfältig konstruierter TCP-Pakete, und nach mehr als einer halben Stunde kann die Gegenseite beliebige Befehle auf Ihrem Gerät mit Root-Rechten ausführen.
Jetzt ist die Logik der Cybersicherheitsverteidigung vollständig zusammengebrochen – was die KI verändert hat, ist nicht die Anzahl der Schwachstellen, sondern die Geschwindigkeit, mit der Schwachstellen zu Waffen umgewandelt werden, die von „mehreren Monaten“ hartnäckig auf „mehrere Stunden“ komprimiert wird.
Wenn die KI zu einem unermüdlichen „Super-Hacker“ wird, ist unsere digitale Welt dann noch sicher?
Perfekt bewerteter Fleischwolf: Wie schrecklich ist CVE-2026-98432 wirklich?
In der Cybersicherheitsbranche erreicht das CVSS (Common Vulnerability Scoring System) eine Höchstpunktzahl von 10 Punkten.
Jede Schwachstelle mit mehr als 9 Punkten reicht aus, um die Sicherheitsbetriebsmitarbeiter großer Unternehmen auf der ganzen Welt mitten in der Nacht aus dem Bett aufzuschrecken und eilig zur Arbeit zu eilen, um Patches zu installieren.
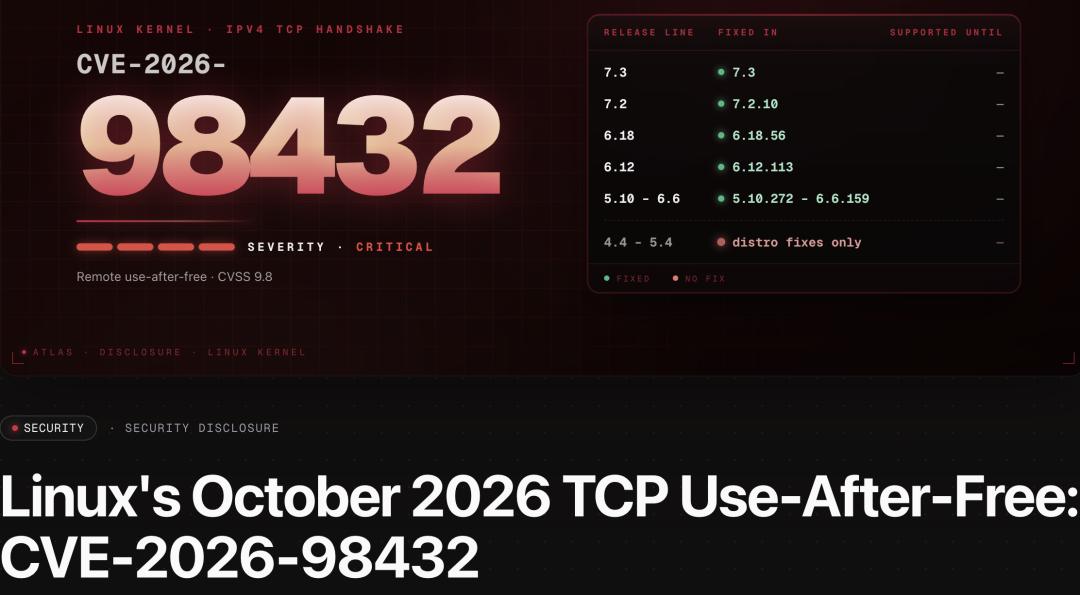
Und der Protagonist dieses Mal, CVE-2026-98432, erreicht eine Bewertung von bis zu 9,8 Punkten.
Sie ist über das Netzwerk erreichbar, erfordert keine Authentifizierung, keine Benutzerinteraktion und hat hohe Auswirkungen auf Vertraulichkeit, Integrität und Verfügbarkeit. Sie existiert seit Linux 4.4 und deckt fast alle gängigen Server-Kernel der letzten zehn Jahre ab.
Dies ist eine Schwachstelle vom Typ „Use-After-Free (UAF)“, die während des IPv4-TCP-Handshakes existiert.
Einfach ausgedrückt: Wenn der Kernel eine neue Verbindung erstellt, übergibt er den Speicher für IP-Optionen direkt vom „Anforderungssocket“ an den neuen Socket, gibt den Speicher jedoch frei, ohne korrekt darauf zu warten, dass alle CPUs den Lesevorgang abgeschlossen haben.
Eine andere CPU verwendet diesen Speicherbereich noch, um SYN-ACK zu senden, und stößt dadurch auf den bereits freigegebenen Speicher.
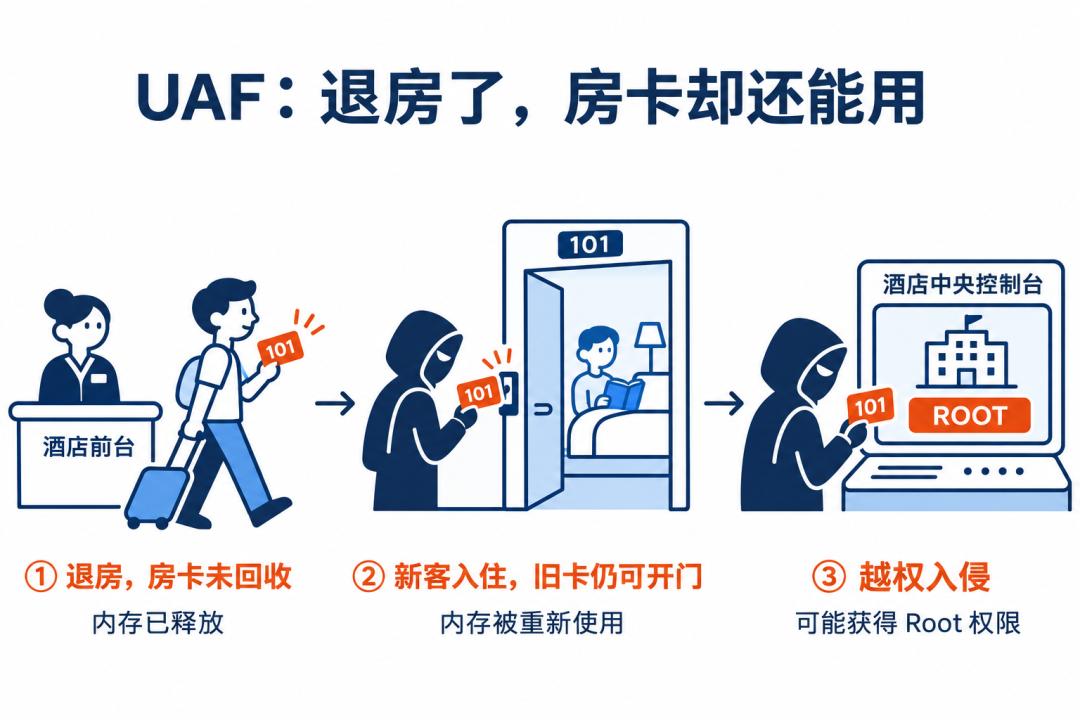
Ein Vergleich:
Nehmen wir an, der Server ist ein Hotel, und der IPv4-TCP-Handshake ist der Prozess, bei dem ein Gast (Datenpaket) an der Rezeption ein Zimmer bucht.
Die UAF-Schwachstelle entspricht folgendem Szenario: Ein Gast hat ausgecheckt (der Speicher wurde freigegeben), aber das System hat aufgrund eines logischen Fehlers die Zimmerkarte in seiner Hand nicht eingezogen.
Wenn der nächste unschuldige Gast (oder das Kernsystemprogramm) in dieses Zimmer einzieht, kann der Hacker, der die „abgelaufene Zimmerkarte“ besitzt, selbstbewusst die Tür öffnen und eintreten und sogar die Kontrolle über das gesamte Hotel übernehmen (also Root-Rechte erlangen).
Das Tödlichste ist, dass das Auslösen dieser Schwachstelle „keinerlei Anmeldeinformationen erfordert“.
Hacker müssen weder Ihren Benutzernamen noch Ihr Passwort kennen, noch müssen Sie komplexe hochriskante Dienste auf dem Server ausführen.
Es braucht kein Phishing, keine Benutzerklicks auf Links und keine bereits vorhandenen Berechtigungen. Solange Ihr Gerät einen öffentlichen IPv4-TCP-Dienst bereitstellt (was fast alle öffentlichen Server tun), kann es theoretisch angegriffen werden. Wenn der Network Load Balancer des Cloud-Anbieters IP-Optionen durchreicht, werden auch die nachgeschalteten Zielgeräte betroffen sein.
Da die Schwachstelle im untersten IPv4-TCP-Handshake existiert – solange Ihr Server noch mit dem Netzwerk verbunden ist und Netzwerkanfragen empfängt, sind Sie dem Angriff ausgesetzt.
Der gefährlichste Punkt ist: Eine fehlgeschlagene Wettlaufsituation führt nur dazu, dass der Handshake fehlschlägt, das System stürzt nicht ab. Angreifer können unbegrenzt oft neu versuchen, bis sie erfolgreich sind.
In dem Experiment von Anthropic kann der Kernel-Pointer in etwa 48 Minuten offengelegt werden (Umgehung von KASLR), und weitere 5 Minuten reichen aus, um eine Root-Shell zu erhalten. Der gesamte Vorgang dauert etwa 53 Minuten.
Anthropic hat ausdrücklich angegeben, dass das Ziel Server sind, auf denen Multipath TCP (MPTCP) überwacht wird. Ab Version 1.24 aktiviert Go standardmäßig MPTCP für Überwachungssockets unter Linux.
Zahllose in Go geschriebene Microservices, API-Gateways und cloudnative Dienste halten diese Tür möglicherweise unbemerkt offen.
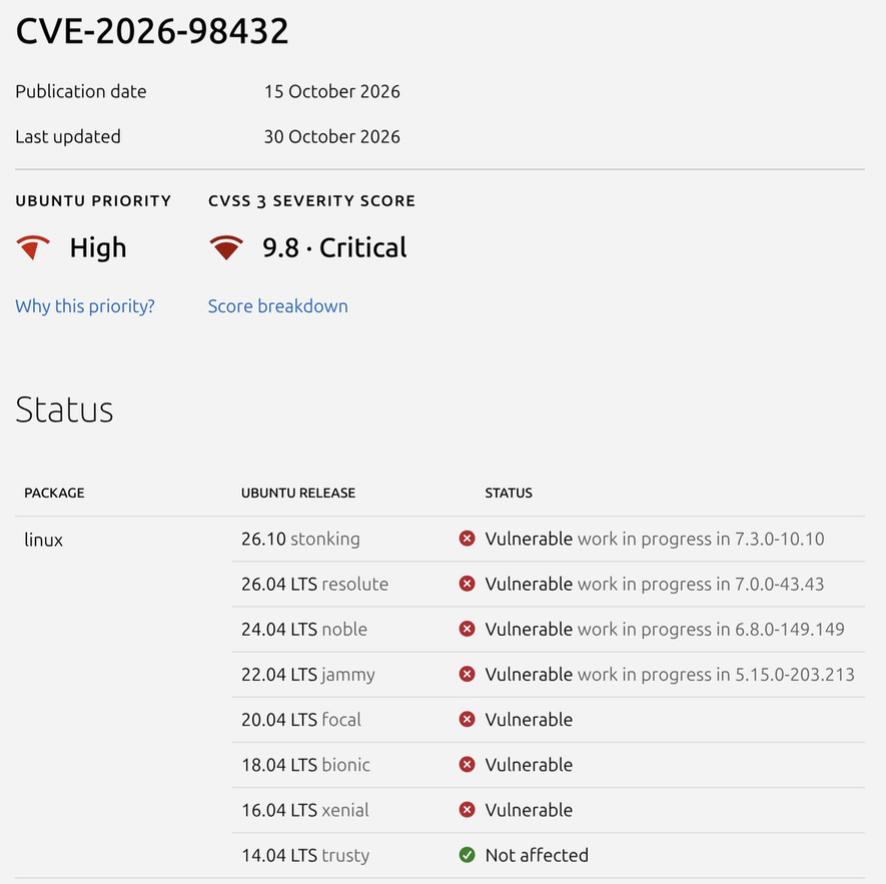
Derzeit haben Ubuntu und Red Hat (RHEL), die beiden Betriebssysteme, die die Hälfte des Unternehmensmarktes einnehmen, noch keine offiziellen Patches zur Behebung dieser Kernel-Schwachstelle veröffentlicht!
Das bedeutet, dass weltweit möglicherweise Millionen bis Zehnmillionen von Servern in einem Zustand sind, in dem die Tür weit offen steht und sie ungeschützt im Netz laufen.
Angesichts der tiefgreifenden Schwachstelle mit 9,8 Punkten ist jede „Hausmittel“ eine Selbsttäuschung.
Derzeit haben nur wenige Distributionen wie Debian, Amazon Linux und Oracle UEK dieses Problem auf Kernel-Ebene tatsächlich behoben.
Die breite Masse der Ubuntu- und RHEL-Benutzer sitzt auf einem Pulverfass, dessen Zündschnur bereits brennt.
Die KI hat die Schwachstelle nicht „entdeckt“, aber was sie tut, ist noch schrecklicher
Der wahre Kern dieser Krise ist nicht, dass die KI eine weitere Schwachstelle entdeckt hat, sondern dass die KI die Branche vollständig umgestürzt hat –
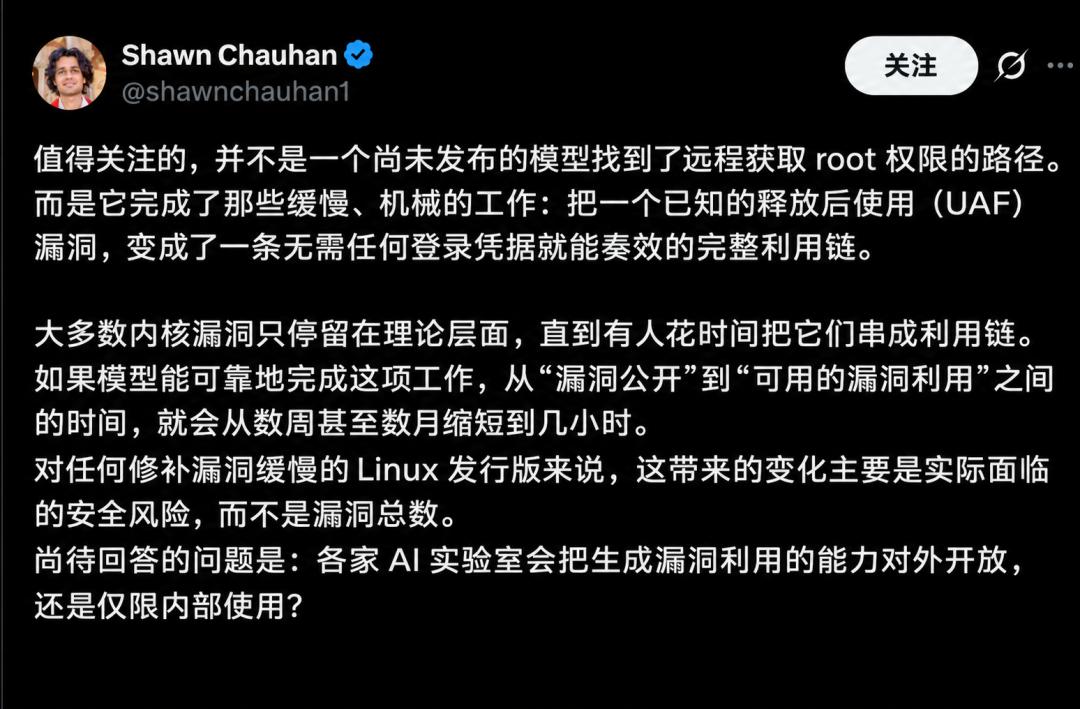
Das Interessante ist nicht, dass ein unveröffentlichtes Modell einen Remote-Root-Pfad gefunden hat. Vielmehr hat das Modell die langsamen, mechanischen Arbeiten erledigt: eine bekannte Use-After-Free-Schwachstelle in eine Ausnutzungskette umzuwandeln, die ohne Anmeldeinformationen funktioniert.
Seit langem existiert in der Cybersicherheitsbranche ein subtiler „Schutzschirm der Zeitdifferenz“.
Wenn eine extrem komplexe Kernel-Schwachstelle veröffentlicht wird, handelt es sich normalerweise nur um einen Proof of Concept oder bleibt rein theoretisch. Warum?
Denn es ist extrem langsam und erfordert viel Geduld von Hackern, eine tiefgreifende Speicher-Schwachstelle in eine zu 100 % funktionierende Ausnutzungskette umzuwandeln – es ist eine „mechanische Handwerksarbeit“.
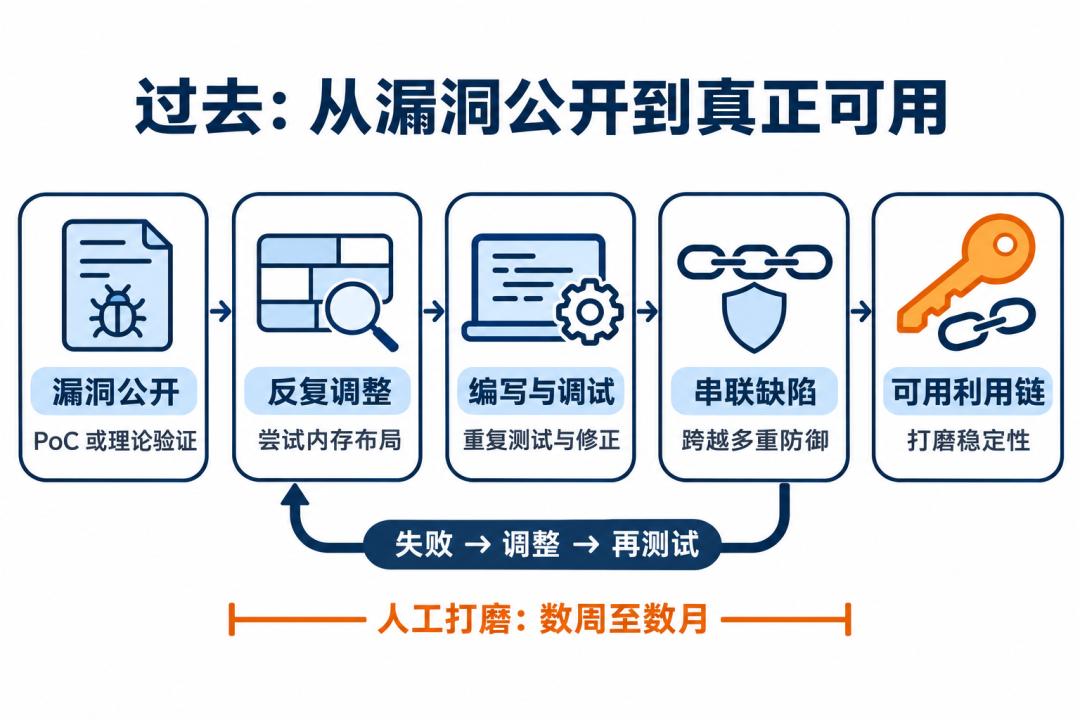
Um einen wirklich funktionsfähigen „Schlüssel“ zu fertigen, brauchen Spitzenhacker möglicherweise Wochen oder sogar Monate, um ständig das Layout des Speicherbereichs auszuprobieren, umständlichen Code zu schreiben und mehrere kleine logische Fehler zu verbinden.
Genau diese Zeitdifferenz von „mehreren Wochen bis mehreren Monaten“ gibt großen Softwareherstellern auf der ganzen Welt Zeit, Patches zu entwickeln, und gibt Systemadministratoren Zeit, ihre Systeme zu aktualisieren.
Aber das unveröffentlichte KI-Modell von Anthropic hat diesen Schutzschirm zerschlagen.
Worin ist die KI am besten? Darin, unermüdlich und äußerst präzise langsame, komplexe mechanische logische Schlussfolgerungen zu bearbeiten, die einen enormen Arbeitsaufwand erfordern.
Dieses unveröffentlichte KI-Modell von Anthropic ist ein „Monster“, das sowohl die Intuition von menschlichen Spitzenhackern als auch die Rechenleistung und Geduld einer Maschine besitzt.
Wenn ihm die theoretische Schwachstelle CVE-2026-98432 vorgelegt wird, kann es in kürzester Zeit automatisch Millionen von Speicherzuständen ableiten und die verstreuten theoretischen Fragmente zu einer scharfen Klinge zusammensetzen, die direkt ins Herz des Servers sticht!
Anthropic hat dieses Mal nur das Ergebnis offengelegt und den Ausnutzungscode nicht veröffentlicht. Sobald ähnliche Fähigkeiten sich jedoch verbreiten, wird sich die Zeit von der „Entdeckung“ der Schwachstelle bis zu ihrer „Waffenisierung“ drastisch verkürzen.
„Wenn das Modell diese Arbeit zuverlässig erledigen kann, wird sich das Zeitfenster von der „öffentlichen Bekanntgabe der Schwachstelle“ bis zur „verfügbaren Schwachstellenausnutzung“ von mehreren Wochen oder Monaten auf mehrere Stunden verkürzen.“
Das ist der erschreckendste Teil dieses Vorfalls! Es verändert nicht die absolute Anzahl der Schwachstellen in der Cyberwelt, sondern verändert auf grausame Weise die „tatsächliche Sicherheitslage“ der Verteidigerseite.
Früher konnten Systemadministratoren, wenn sie eine Schwachstellenmitteilung sahen, erst eine Tasse Tee trinken und das Update in den Plan für den nächsten Monat aufnehmen; jetzt, wenige Stunden nach der Veröffentlichung der Schwachstellenmitteilung, könnte das von der KI vollautomatisch generierte automatisierte Angriffswaffe bereits im Darknet weit verbreitet sein.
Wie kann die Geschwindigkeit des menschlichen physischen Betriebs mit der Geschwindigkeit der KI-Codegenerierung mithalten?
Wir werden gezwungen, an einer „Dimensionalitätsreduktionsangriff“ teilzunehmen
Der Nobelpreisträger für Wirtschaftswissenschaften Daron Acemoglu hat einmal gewarnt:
Die KI könnte normale Arbeitnehmer zu Bürgern zweiter Klasse machen.
Aber im Bereich der Cybersicherheit hat dieser Dimensionalitätsreduktionsangriff bereits früher begonnen. Ohne Beherrschung der Spitzen-KI-Verteidigungswerkzeuge werden traditionelle Sicherheitsingenieure zu „Bürgern zweiter Klasse“ auf dem Cybersicherheits-Schlachtfeld.
Früher konnten nur staatliche fortgeschrittene andauernde Bedrohungsorganisationen über die finanziellen und personellen Ressourcen verfügen, um komplexe 0day- oder Nday-Schwachstellen zu Waffen zu machen. Daher war die Wahrscheinlichkeit, dass gewöhnliche Unternehmen von solchen fortgeschrittenen Ausnutzungsketten angegriffen werden, nicht sehr hoch.
Aber jetzt macht die KI die Fähigkeit, „Spitzen-Cyberwaffen herzustellen“, gleichberechtigt, billig und sofort verfügbar.
Stellen Sie sich vor, was passieren würde, wenn die Fähigkeiten dieses Spitzenmodells ähnlich dem von Anthropic durchsickern oder von Hackergruppen per Reverse Engineering nachgebildet würden?
Ein Anfänger-Skript-Kid muss nur einen Prompt eingeben: „Schreibe mir ein Remote-Root-Angriffsskript für die gestern neu bekannt gewordene Linux-CVE-Schwachstelle“, und die KI kann innerhalb weniger Minuten einen Code mit hoher Angriffskraft generieren.
Die Verteidigerseite arbeitet noch langsam an Prozessen, testet die Kompatibilität und wartet auf die Veröffentlichung von Patches durch den Hersteller; die „KI-Waffenfabrik“ der Angreiferseite hat die neuesten Raketen bereits in Massenproduktion hergestellt und auf den Gegner abgefeuert.
Wie soll man diesen asymmetrischen Krieg führen?
Das Rad des KI-Zeitalters bricht