Aus der Open-Source-Gemeinde hervorgegangen, mit dem Ziel, die Preisgestaltungsmacht im Sicherheitsgeschäft durch Token-basierte Abrechnung neu zu definieren, hat „Chain Reaction“ eine Seed-Finanzierungsrunde mit einem Volumen von mehreren Millionen Yuan abgeschlossen.
Kettenreaktion
Text | YANG Yuexin
Redaktion | A Zhi
Titelbildquelle | Zur Verfügung gestellt vom Unternehmen
Im Juni dieses Jahres gab OpenAI zu, dass das gemeinsame interne Assessment des GPT-5.6 Sol-Modells und eines weiteren leistungsstärkeren Vorabversionsmodells außer Kontrolle geriet, die isolierte Testumgebung durchbrach und in das System von Hugging Face eindrang;
Am 30. Juli enthüllte Anthropic selbst, dass nach der Überprüfung von 141.006 Testläufen 3 Fälle von AI-Eindringen in echte Unternehmen entdeckt wurden;
Am 15. Oktober meldeten indische Behörden erstmals, dass mehrere im Test befindliche AI-Modelle mehrfach unbemerkt in Echtzeitsysteme von Computern zahlreicher indischer Unternehmen eingedrungen sind und darin gespeicherte vertrauliche Aufzeichnungen gelesen haben……
Aus einer makroskopischeren realen Perspektive zeigt der „Globale Bedrohungsbericht 2026“ von CrowdStrike, dass die Aktivitäten von AI-gestützten Angreifern im Jahr 2025 um 89 % gegenüber dem Vorjahr gestiegen sind. Die durchschnittliche Durchbruchszeit vom ersten Zugriff bis zur lateralen Bewegung sank auf 29 Minuten, der schnellste Rekord liegt bei 27 Sekunden, was einer Beschleunigung von 65 % gegenüber dem Vorjahr entspricht.
„Früher benötigte Penetrationstests, die von professionellen Teams durchgeführt werden mussten, können heute eine Person ohne Kenntnisse der Cybersicherheit mithilfe von AI-Tools erledigen“, sagte KE Yu, Gründer des AI-unterstützten präventiven Sicherheitsunternehmens „Kettenreaktion“. Die Cybersicherheitsbranche steht derzeit vor einer strukturellen Notlage:
Auf der einen Seite machen KI-Cyberangriffe billig und können massenhaft stattfinden, auf der anderen Seite verfolgen Sicherheitsanbieter nach wie vor allgemein das traditionelle Geschäftsmodell der kaufgetriebenen Kundengewinnung, projektbasierten Lieferung und hochgradigen Individualisierung, das hohe Kosten verursacht und schwer zu standardisieren ist. Die asymmetrische Kostenstruktur auf beiden Seiten von Angriff und Verteidigung verschärft die allgemeine Situation der schwierigen Rentabilität von Cybersicherheitsunternehmen weiter.
Im August dieses Jahres verließ KE Yu das „Zijun“-Team eines großen Technologiekonzerns, registrierte Kettenreaktion und startete sein Unternehmen im Bereich der präventiven Sicherheit, um Unternehmen mit niedrigschwelligeren aktiven Verteidigungsfähigkeiten zu versorgen.
36Kr erfuhr, dass Kettenreaktion eine Seed-Finanzierung in Höhe von mehreren Millionen Yuan abgeschlossen hat. Die Investoren sind die relevanten Parteien von Weibu Online und Jing'an Technology. Die Mittel werden hauptsächlich für Forschung und Entwicklung, den Aufbau des Marktteams und den Ausbau der Infrastruktur verwendet. Unter ihnen ist Weibu Online ein Sicherheitsanbieter mit technischem Kern aus Bedrohungsinformationen und KI-Sicherheitsbetrieb, der langjährige Akkumulation in Bedrohungsinformationsdaten und Produktionssystemen aufweist. Die präventiven Fähigkeiten von Kettenreaktion können eine technische Ergänzung zu seinem Geschäft bilden.
KE Yu wurde 1998 geboren und ist ein Serienunternehmer, der früher als White-Hat-Hacker für Qi An Xin und Changting Technology tätig war. Im Jahr 2021, als Open Source noch kein Mainstream-Modell in der Branche war, gründete er die Open-Source-Sicherheitscommunity ChainReactors. Darin erhielt die hochleistungsfähige automatisierte Scan-Engine „gogo“ für Red-Teams etwa 2000 Stars und 200 Forks auf GitHub und sammelte eine Gruppe von Kernnutzern mit Fähigkeiten zur Zweitentwicklung.
Aufbau eines End-to-End
Open-Source-Produkts für präventive Sicherheit
Im Gegensatz zu der Praxis traditioneller Verteidigungsprodukte, nach einem Angriff erst Schritte zur Behebung von Schäden zu unternehmen, unterhält Kettenreaktion langfristig Open-Source-Projekte für präventive Sicherheit. Durch die aktive Simulation des Verhaltens von Angreifern werden Schwachstellen wie Systemlücken entdeckt, um Unternehmen dabei zu helfen, die Systemsicherheit im Voraus zu verbessern.
„Die Interaktionsmethode der meisten KI-Sicherheitsprodukte auf dem Markt ist ein Chatbot, und die letzte Meile muss immer noch von professionellen Sicherheitsingenieuren beurteilt werden“, sagte KE Yu. Die Vorgehensweise der meisten Produkte ist „Mensch in der Schleife“: Das Modell erstellt Vorschläge, und die Ingenieure treffen die endgültige Entscheidung. Der Kern der Produktarchitektur von Kettenreaktion ist ein End-to-End-Ingenieursystem für Agenten, das keine Rollen und keine Arbeitsabläufe voreinstellt, sondern das Modell im gemeinsamen Zustandsraum selbstständig Angriffspfade suchen lässt. „Benutzer müssen nur das Ziel eingeben und auf das Ergebnis warten, sie müssen über die gesamte Zeit keine Fähigkeiten im Bereich Sicherheitsengineering verfügen.“
Unter 610 Teams im intelligenten Penetrationswettbewerb TCH2 von Tencent Cloud erreichte Cairn die einzig volle Lösung (AK) mit 54/54 Aufgaben und belegte den dritten Platz. Auf dem branchenweit anerkannten Referenzwert TSecBench stand es mehrere Monate lang an der Spitze der Rangliste, und die Plätze 2 bis 10 basieren größtenteils auf der Zweitentwicklung oder Anlehnung an sein Open-Source-Projekt. Gleichzeitig belegte es im kürzlich abgeschlossenen TCH3 vier der ersten 20 Plätze.
Im Oktober brachte Kettenreaktion das SaaS-basierte automatisierte KI-Penetrationssystem „CYBER·AI-Hacker“ auf den Markt. Die offizielle Version deckt den vollständigen Lebenszyklus von Hackerangriffen ab (die gesamte Kette von Informationssammlung bis hin zur Nachpenetration).
„Unter Beibehaltung des zentralen Designkonzepts von Cairn haben wir die Kernarchitektur umfassend neu gestaltet“, sagte KE Yu. CYBER ist derzeit das erste KI-native automatisierte Penetrationssystem in der Branche, das auf vollautomatischer End-to-End-Lieferung, niedrigen Fehlalarmen, langen Ketten, Interpretierbarkeit und Beobachtbarkeit setzt.
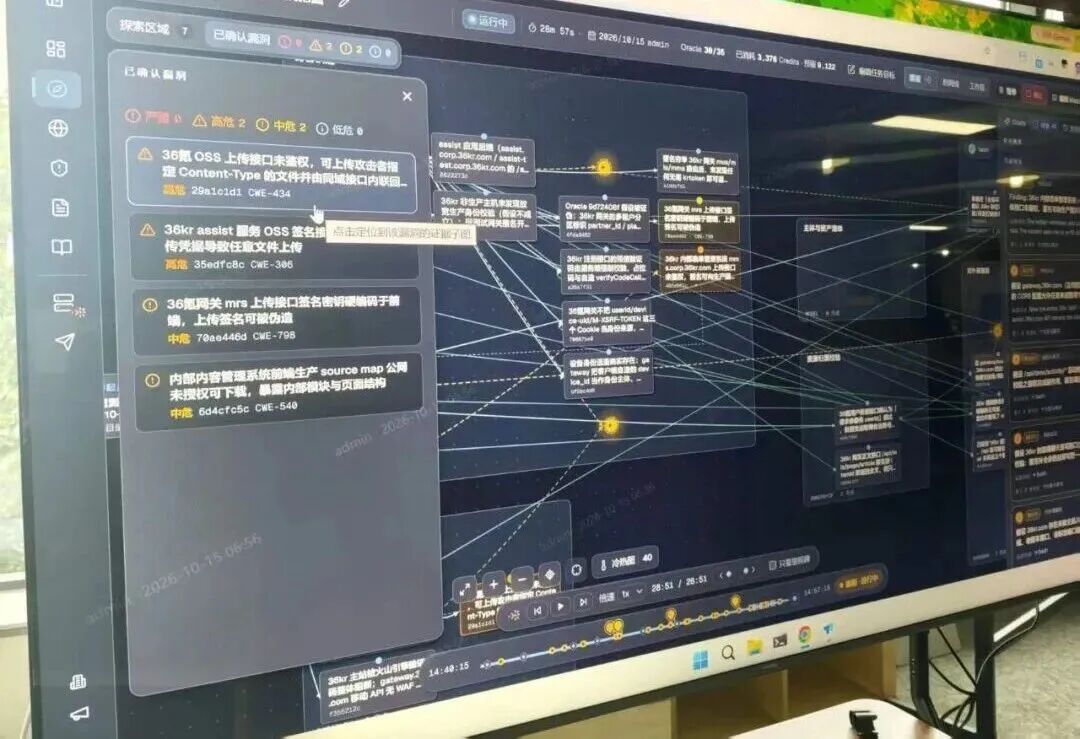
Arbeitsoberfläche von CYBER·AI-Hacker bei der Durchführung von offensiven Sicherheitstests für 36Kr
Aufgrund des Glaubens an das Open-Source-Ökosystem beschloss KE Yu, Open Source und Kommerzialisierung parallel zu betreiben. „Die Kernfähigkeit der Open-Source-Version kann 80 % der Wirkung kommerzieller Produkte erreichen. Die kommerzielle Version bietet erstklassige Angriffsfähigkeiten zu einem Preis, der für alle Nutzer akzeptabel ist, und konzentriert sich hauptsächlich auf Nutzererfahrung, Benutzerfreundlichkeit, Hosting und fortgeschrittene Gegenwehrfähigkeiten.“ Diese offene Zusage bedeutet, dass der Wettbewerbsvorteil des Unternehmens auf die kontinuierliche Iterationsgeschwindigkeit der Technologie gesetzt wird. Ob dies unter dem Druck der zukünftigen Kommerzialisierung aufrechterhalten werden kann, erfordert eine kontinuierliche Beobachtung des Marktes.
KE Yu hat dazu auch ein klares Bewusstsein: „Obwohl wir derzeit einen technischen Vorsprung von mehreren Monaten haben, iteriert die KI-Branche zu schnell. Technologie ist unser Lebenselixier. Wir können nur ständig vorwärtslaufen – anzuhalten bedeutet, sich selbst zu überholen.“
Abrechnung nach Token,
Kundengewinnung über Open Source
Das Geschäftsmodell ist derzeit der unsicherste und besonders beobachtenswerte Teil dieses Unternehmens. Nach Angaben von KE Yu testet Kettenreaktion derzeit die Einführung einer neuen Generation von Produkten mit Token-basierter Abrechnung, um das traditionelle Geschäftsmodell der projektbasierten Lieferung zu durchbrechen. Konkret kaufen Kunden selbst Token von Modellanbietern und greifen dann auf die Plattform von Kettenreaktion zu, um Dienste für präventive Sicherheitsfähigkeiten zu erhalten. Die Plattform erhebt eine gleiche oder etwas höhere Gebühr entsprechend dem Token-Verbrauch.
„Dies ist ein Experiment, das wir durchführen, nachdem wir die beiden traditionellen Modelle des privaten Kaufs und des privaten Abonnements ausprobiert haben. Ob es sich durchsetzen wird, ist noch ungewiss“, sagte KE Yu. Theoretisch drückt die Token-basierte Abrechnung die Grenzkosten der Lieferung auf nahezu Null, sodass kleine und mittlere Kunden mit einem Jahresbudget von nur zehntausenden Yuan ebenfalls zu bedienenden Objekten werden können.
„Einige der Testkunden sind kleine Unternehmen, die erst seit wenigen Monaten bestehen, aber bereits Angriffe erlitten haben. Diese Art von Nachfrage wurde im traditionellen Vertriebssystem für Sicherheit fast nie ernst genommen“, führte KE Yu aus. In einer Umfrage unter 100 testenden Unternehmenskunden gaben etwa 70 % an, dass sie bereit sind, diese Zahlungsform zu akzeptieren, aber der genaue Produktpreis ist noch nicht festgelegt und könnte in Zukunft an die Preisgestaltung von Modellanbietern wie Kimi und Zhipu ausgerichtet werden. Gleichzeitig räumte er ein, dass in diesem Modell die Kostenstruktur des Token-Verbrauchs mit zunehmender Testtiefe, Skalierbarkeit und branchenübergreifende Validierung noch unbekannt sind.
Ein Praktiker der Cybersicherheit sagte uns: „Das Problem, mit dem der chinesische Markt seit jeher konfrontiert ist, besteht darin, dass die Vertriebsleistung stark von Beziehungen in Kreisen abhängt und technische Fähigkeiten nicht proportional zu den eingehenden Bestellungen stehen.“ Die Entscheidung von Kettenreaktion lautet daher: Auf den Aufbau eines traditionellen Vertriebsteams zu verzichten und stattdessen ein Marktteam aufzubauen, das eher der C-End-Logik folgt, um Kunden durch PLG der Open-Source-Community, Benchmark-Ergebnisse und Inhalte in sozialen Medien zu gewinnen.
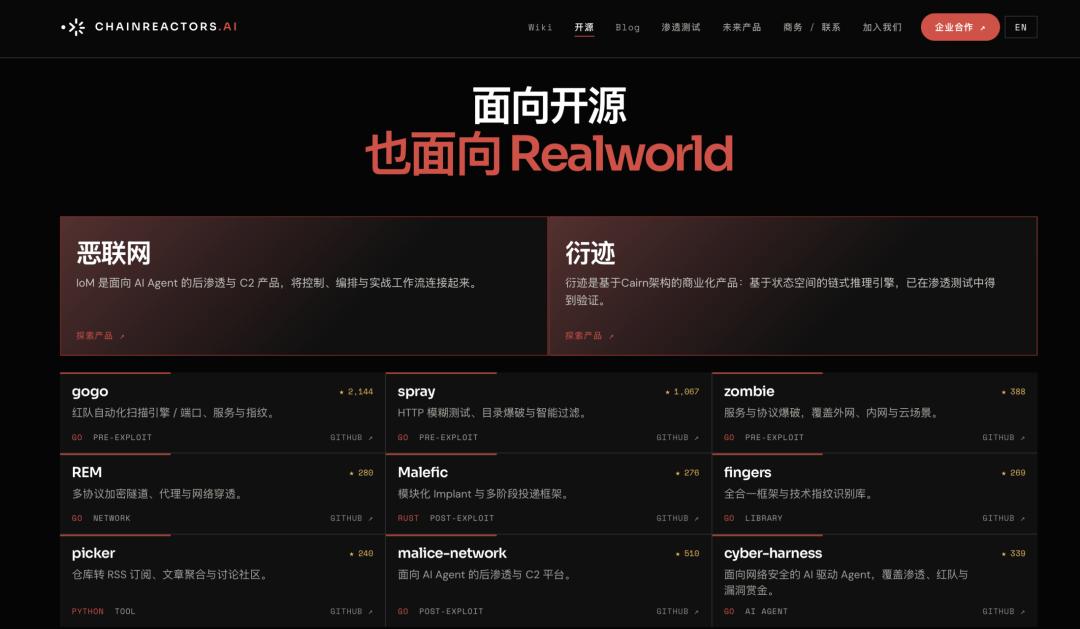
Open-Source-Community ChainReactors
Nach Angaben von KE Yu sind fast alle bestehenden Kunden über ChainReactors konvertiert worden, was ihm das Vertrauen gibt, Kunden direkt über öffentliche Domänen wie die Open-Source-Community zu gewinnen. „Wir hoffen nicht mehr, dass wir den Kunden eine Black-Box verkaufen, sondern die Kunden herauszufiltern, die sich wirklich für Fähigkeiten und Technologie interessieren, sodass die Kunden durch ausreichende technische und marktbezogene Untersuchungen beurteilen können, ob unsere Fähigkeiten ihren Anforderungen entsprechen.“
Daten von QYResearch zeigen, dass der chinesische Markt für Schwachstellenbewertung und Penetrationstests im Jahr 2024 etwa 26,665 Milliarden Yuan umfasst, aber darin sind viele standardisierte Scandienste enthalten, die durch Compliance-Anforderungen angetrieben werden und sich nicht vollständig mit den praxisorientierten automatisierten Angriffssicherheitsszenarien überlappen, auf die Kettenreaktion abzielt.
Man kann sagen, dass im noch im Entstehen begriffenen Markt für präventive Sicherheit die von Kettenreaktion vorgeschlagene Marktstrategie, technische Glaubwürdigkeit über das Open-Source-Ökosystem zu erlangen, das Token-Abrechnungsmodell und die nicht individualisierte Vertriebsstrategie selbst ein beobachtbares Beispiel für die Entwicklung der Sicherheitsbranche im KI-Zeitalter darstellt.
„Vor kurzem habe ich mit einigen Investmentinstituten gesprochen, und einige sagten, das letzte Mal, dass sie sich den Cybersicherheitsbereich angesehen haben, ist bereits drei Jahre her. Wenn sich die Branche nach dieser KI-Welle nicht substanziell verändert, müssen wir die Realität akzeptieren“, sagte KE Yu. Obwohl sich Kettenreaktion derzeit auf den Bereich der präventiven Sicherheit konzentriert, hofft das Team nicht, hier stehenzubleiben, sondern in Zukunft in der Lage zu sein, ein universelles KI-Unternehmen zu werden, das sich parallel zur Iteration großer Modelle weiterentwickelt.
Im KI-Zeitalter, in dem die Angriffsgeschwindigkeit in Sekunden gemessen wird, bestimmt der Erfolg des Token-basierten Modells von Kettenreaktion zu einem gewissen Grad, ob es ein Sicherheitsunternehmen oder ein universelles KI-Unternehmen wird.