Ein massiver PHP-Sicherheitsvorfall ist ausgebrochen, Programmierer auf der ganzen Welt arbeiten Überstunden bis spät in die Nacht, und die extrem schwere Sicherheitslücke wurde ausgerechnet von ChatGPT entdeckt.
Eine katastrophale Katastrophe, Freunde! Die beste Programmiersprache PHP hat eine schwerwiegende Sicherheitslücke aufgedeckt!
Zwei hochgradig gefährliche Schwachstellen wurden gerade aufgedeckt, deren Gefahrenbewertung jeweils den Bereich der höchsten Priorität von 9,2 Punkten erreicht.
Im schlimmsten Fall kann ein Angreifer ohne Anmeldung Code auf dem Server ausführen. Fast alle Versionen ab PHP 5.4 sind betroffen (einschließlich vieler noch genutzter 7.x- und 8.0/8.1-Versionen).
Die offizielle Seite hat ausdrücklich erklärt, dass es keine vollständigen Minderungsmaßnahmen gibt und die einzig sichere Vorgehensweise darin besteht, sofort zu aktualisieren.
Das Entscheidende ist, dass die offizielle Seite PHP 8.1 und ältere Versionen schon lange nicht mehr unterstützt – es gibt keine Patches mehr, die man installieren kann, aaaaaah!
Man muss wissen, dass sieben von zehn Websites weltweit auf PHP basieren. Laut Reuters haben einige Regierungswebsites in den Niederlanden, Finnland und anderen Regionen bereits vorübergehend abgeschaltet, um sich vor möglichen bevorstehenden Angriffen zu schützen.
Auch in Japan arbeitet man bereits die ganze Nacht durch … (die Websites in Japan kennst du ja).
Mitten im ganzen Chaos, rate mal, was passiert ist?
Hey, OpenAI ist wieder da:
Es stellte sich heraus, dass diese beiden Schwachstellen, die zusammen als PHP2Shell bezeichnet werden, zuerst von GPT-5.6 Sol entdeckt wurden.
Die ursprüngliche Aussage von OpenAI lautet:
Das Sicherheitsunternehmen Calif nutzte GPT-5.6 Sol, um die kritische Schwachstelle in PHP zu entdecken. Wiz hat diese beiden Schwachstellen ebenfalls unabhängig entdeckt und gemeldet.
Bei der anschließenden Aktualisierung der Patches hat OpenAI auch eine führende Rolle übernommen.
Nach der Veröffentlichung dieses Posts reagierten alle so:
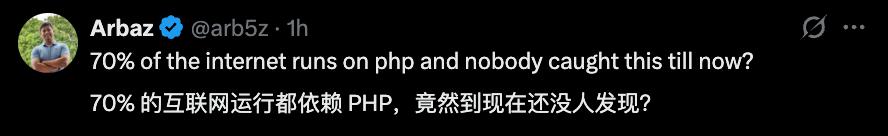
Es ist doch die KI, die das schafft?!
Und hier ist ein wichtiger Hinweis für alle. In der Ankündigung von OpenAI steht, dass dieser große PHP-Sicherheitsvorfall „nur ein Teil der zahlreichen schwerwiegenden Schwachstellen ist, die wir bereits entdeckt haben und an deren Behebung wir arbeiten“.
OpenAI erwartet, dass die Anzahl ähnlicher Schwachstellen in den nächsten Monaten drastisch zunehmen wird…
GPT entdeckt eine super Schwachstelle
Bevor wir näher darauf eingehen, möchten wir euch noch eine Warnung geben.
Die Nummern der beiden Schwachstellen lauten CVE-2026-109618 und CVE-2026-109619.
CVE-2026-109618: Durch Speicherüberlauf (OOM) werden interne Datenstrukturen unvollständig, bei der Bereinigung von Anfragen werden ungültige Daten als gültig behandelt, was zu Speicherbeschädigung und RCE (Remote Code Execution, Remote-Code-Ausführung) führen kann.
CVE-2026-109619: Der globale Zustand im Zusammenhang mit Anfragen verbleibt nach der Freigabe des Speichers, und nachfolgende Anfragen, die vom selben Worker verarbeitet werden, verwenden den bereits freigegebenen Speicher (Use-After-Free), was ebenfalls zu RCE führen kann.
Die offizielle Seite hat bereits die korrigierten Versionen veröffentlicht:
PHP 8.5.12, PHP 8.4.27, PHP 8.3.36 und PHP 8.2.35.
Alle PHP-Bereitstellungsumgebungen, die Webanfragen verarbeiten, einschließlich PHP-FPM, Apache mit mod_php-Modul, php-cgi, FrankenPHP und LiteSpeed, sind gefährdet. Unter ihnen ist mod_php am stärksten gefährdet.
Forscher haben die Remote-Code-Ausführung ohne Anmeldung bei einigen Bereitstellungen von WordPress, Drupal und Joomla nachgestellt.
Wie hat GPT-5.6 Sol diese beiden Schwachstellen entdeckt?
Im Juni 2026 startete OpenAI eine Open-Source-Sicherheitsinitiative mit dem Namen „Patch the Planet“.
Das Kernziel dieses Plans besteht darin, KI zu nutzen, um Schwachstellen in Open-Source-Projekten zu entdecken und gleichzeitig das neue Problem zu lösen, das durch KI entsteht: Modelle können eine große Anzahl von Schwachstellen entdecken, aber die Open-Source-Wartungspersonen sind stark unterbesetzt und werden leicht von massiven Berichten überflutet. Daher muss die KI nicht nur Fehler finden, sondern sie auch debuggen.
Das Sicherheitsunternehmen Calif ist einer der Partner der Initiative von OpenAI. Genau im Rahmen von Patch the Planet entdeckte Calif eines der Schlüsselprobleme dieser großen PHP-Sicherheitslücke.
Gleichzeitig entdeckte und meldete ein anderes bekanntes Sicherheitsunternehmen Wiz Research die entsprechenden Schwachstellen ebenfalls unabhängig. Auch Wiz nutzte während des Forschungsprozesses KI, einschließlich Wiz Atlas, Gemini 4 Argon und GPT-5.6 Sol. Dabei spielte Gemini 4 Argon eine „unverzichtbare Rolle“ bei der Entdeckung von Schwachstellen, der Entwicklung von Schwachstellenausnutzungen, der Angriffserkennung und der Patch-Überprüfung.
In den letzten zwei Monaten koordinierte OpenAI die Arbeit gemeinsam mit den PHP-Wartungspersonen, Wiz, Cloudflare und anderen, um Patches und Minderungsmaßnahmen vorzubereiten, bevor sie gerade veröffentlicht und die korrigierten Versionen freigegeben wurden.
Die lange Zeit lag hauptsächlich daran, dass die Korrektur die untere Schicht der PHP-Engine betrifft und größere Änderungen erfordert.
Mit den Worten von OpenAI selbst hat die Spitzen-KI dieses Mal vor den Angreifern den Wartungspersonen und Sicherheitsunternehmen ein „Fenster der Verteidiger“ geöffnet.
Es ist erwähnenswert, dass OpenAI darauf hinweist, dass diese Schwachstellen erhebliche Auswirkungen haben, aber dies ist erst der Anfang…
Sie sind nur ein Teil der zahlreichen schwerwiegenden Schwachstellen, die wir bereits entdeckt haben und an deren Behebung wir arbeiten. Die Anzahl ähnlicher Schwachstellen wird in den nächsten Monaten drastisch zunehmen.
Wie Wiz sagte, senkt KI die Hürde für die Ausnutzung komplexer Schwachstellen und kann gleichzeitig den Verteidigern helfen, Schwachstellen zu entdecken und zu beheben.
Ein neuer KI-Wettbewerb im Zeitalter der KI hat bereits begonnen…
Den vollständigen Schwachstellenbericht finden Sie in der PHP-Ankündigung und dem Wiz-Bericht:
PHP-Sicherheitsankündigung: https://www.php.net/index.php#2026-10-21-5
Wiz-Bericht: https://www.wiz.io/blog/php2shell-php-rce
Referenzlink: https://openai.com/index/coordinated-disclosure-of-critical-vulnerabilities/
Dieser Artikel stammt aus dem WeChat-Offiziellen Konto „QbitAI“, Autor: Yu Yang, veröffentlicht mit Genehmigung von 36Kr.