Ich habe meinen Kindle mit GPT-6 gemoddet und die Freude am Jailbreak wiederentdeckt.
Wer hätte gedacht, dass der Kindle, der jahrelang im Regal verstaubt hat, endlich befreit wurde!
Vor kurzem hat der Entwickler Niraj Rajgor einen Kindle Basic der 10. Generation an GPT-6 übergeben, um zu erforschen, wie man ihn jailbreakt, Code schreibt und Fehler behebt. Schließlich wurde das Gerät über WLAN erfolgreich entsperrt, und der Kindle wurde nebenbei zu einem digitalen Bilderrahmen umgebaut, der Fotos im Loop abspielt.
Man braucht kein USB-Kabel, muss nicht nachts in Foren stöbern und Befehle eingeben – die Freude am selbstgebauten Hardware-Projekt ist zurück!
„Jailbreaken“ des Kindle mit ChatGPT
„Jailbreaken“ bedeutet, Sicherheitslücken zu nutzen, um die Beschränkungen des Herstellers für die Gerätesoftware zu umgehen und höhere Berechtigungen – in der Regel Root-Berechtigungen – zu erhalten, sodass nicht offizielle Software installiert, das System modifiziert und Funktionsbeschränkungen aufgehoben werden können.
Große Sprachmodelle scheinen die Hürden für das Jailbreaken gesenkt zu haben, aber es ist nicht einfach, KI die tatsächliche Kontrolle über Hardware zu verschaffen, insbesondere bei einem so widerstandsfähigen Gerät wie dem Kindle. Er verfügt über keinen standardmäßigen offenen Zugang zur freien Installation nativer Anwendungen von Drittanbietern, und verschiedene Modelle sowie Firmware-Versionen erfordern die Anpassung unterschiedlicher Sicherheitslücken und Exploit-Lösungen.
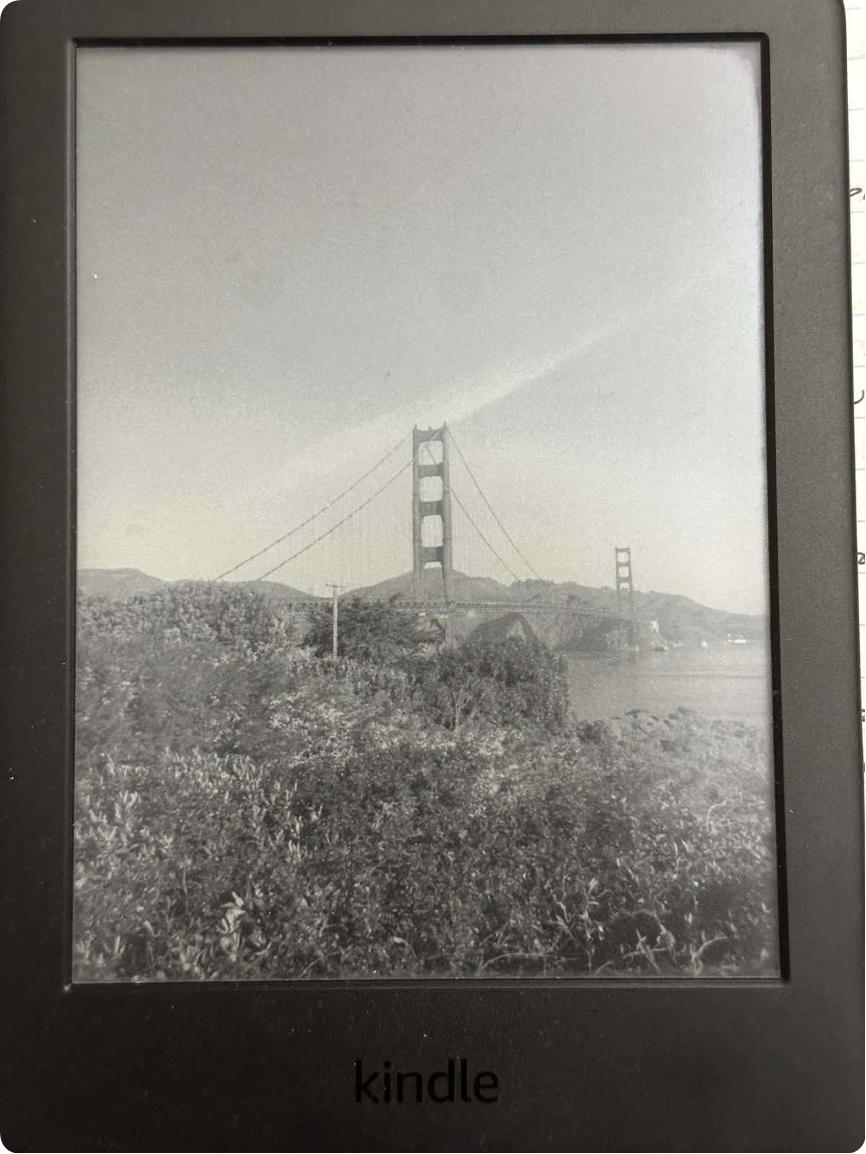
Im Gegensatz zu früheren Methoden, bei denen das Gerät über eine USB-Schnittstelle an einen Mac angeschlossen wird, um den Jailbreak durchzuführen, nutzt der Entwickler Niraj Rajgor Tools wie Codex und T3Code, damit die künstliche Intelligenz die gesamte Umgestaltung unter Nutzung der Kindle-Webseitenadresse und Geräteinformationen in einer WLAN-Umgebung abschließt.
Aber das Ergebnis war unerwartet.
Rajgor hat GPT-5.6 Sol ausprobiert und die Inferenzstufe auf Extra High eingestellt. Das Modell hat bereits Code geschrieben, der mit dem Kindle kommunizieren kann, und das Hilfsprogramm auf dem Gerät installiert, aber das Programm lässt sich trotzdem nicht ordnungsgemäß ausführen. Das Problem liegt im Dateisystem des Kindles: Das Programm findet keinen geeigneten Speicherort, und der Launcher zeigt keine Bereitschaftsmeldung an.
Anschließend hat er die beiden Modelle Fable 5.1 und Opus 5.5 von Anthropic verwendet. Nach der zweiten Prompt-Ausführung wurde der Sicherheitsmechanismus aktiviert und das Programm sofort abgebrochen.
Schließlich hat GPT-6 Astra diese Aufgabe im High-Inferenz-Modus abgeschlossen.
Der Grund liegt darin, dass Anthropic seinen fortgeschrittenen Modellen strenge Sicherheitsvorkehrungen hinzugefügt hat. Wenn in den Prompts Hochrisiko-Tags wie Rechteerweiterung oder Geräte-R reverse Engineering vorkommen, trennt das System die Verbindung direkt und leitet den Datenverkehr zur älteren Version von Opus 4.8 um. Das Sicherheitsteam verfügt nur über eine kleine, von Menschen genehmigte Ausnahme, die vom internen Cyber Verification Program zugelassen wird.
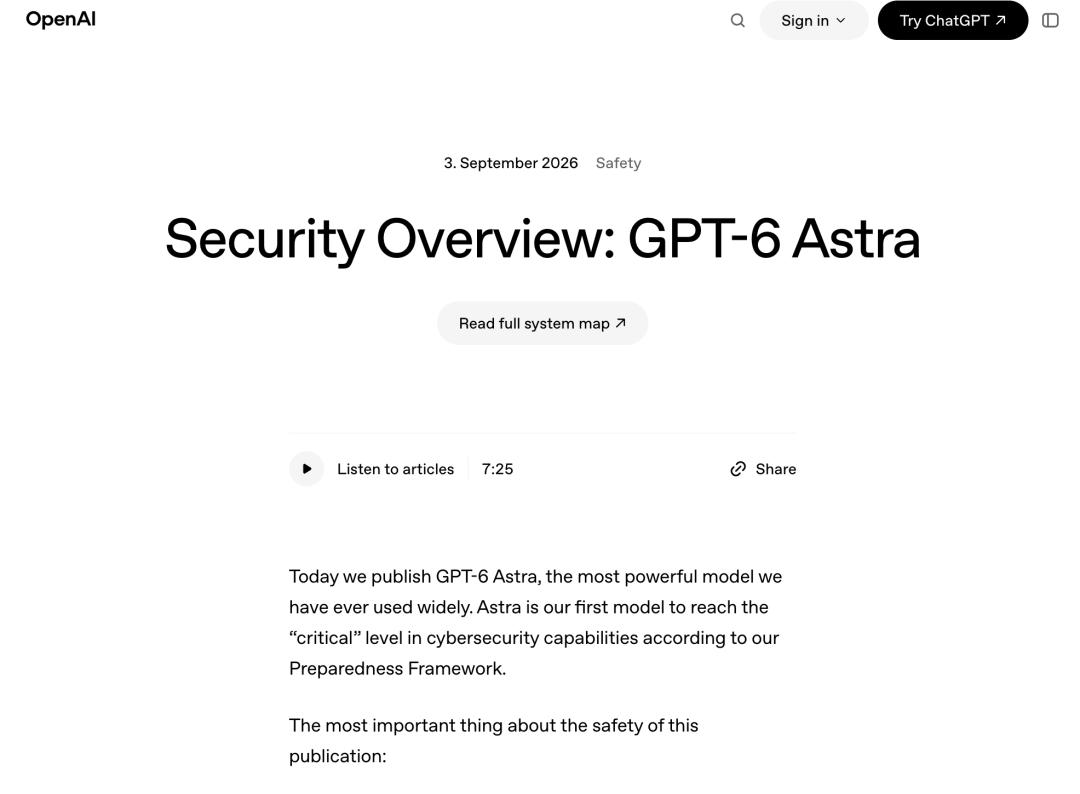
Nach Informationen aus dem Sicherheitsbericht von OpenAI, der im September 2026 veröffentlicht wurde, ist GPT-6 Astra das erste Modell, das von OpenAI als Modell eingestuft wurde, das die Critical-Anforderungen des Preparedness Framework für Cybersicherheitsfähigkeiten erfüllt, aber die Überwachbarkeit der Chain of Thought (CoT) hat abgenommen.
GPT-6 hat die Sicherheitslücke des Kindles nicht auf einmal entdeckt. Die Software, die Rajgor verwendet hat, ist SpiderCat, ein Open-Source-Jailbreak-Tool aus der KindleModding-Community. Das Projekt wurde am 1. September 2026 von sparklerfish veröffentlicht und unterstützt einige Kindle-Geräte sowie verschiedene Firmware-Versionen.
Ein Merkmal von SpiderCat besteht darin, dass es den integrierten Browser des Kindles nutzt, um vorbereitete E-Book-Dateien herunterzuladen und die Sicherheitslücken auf dem Gerät zum Jailbreaken auszunutzen, ohne dass ein USB-Kabel verwendet werden muss.
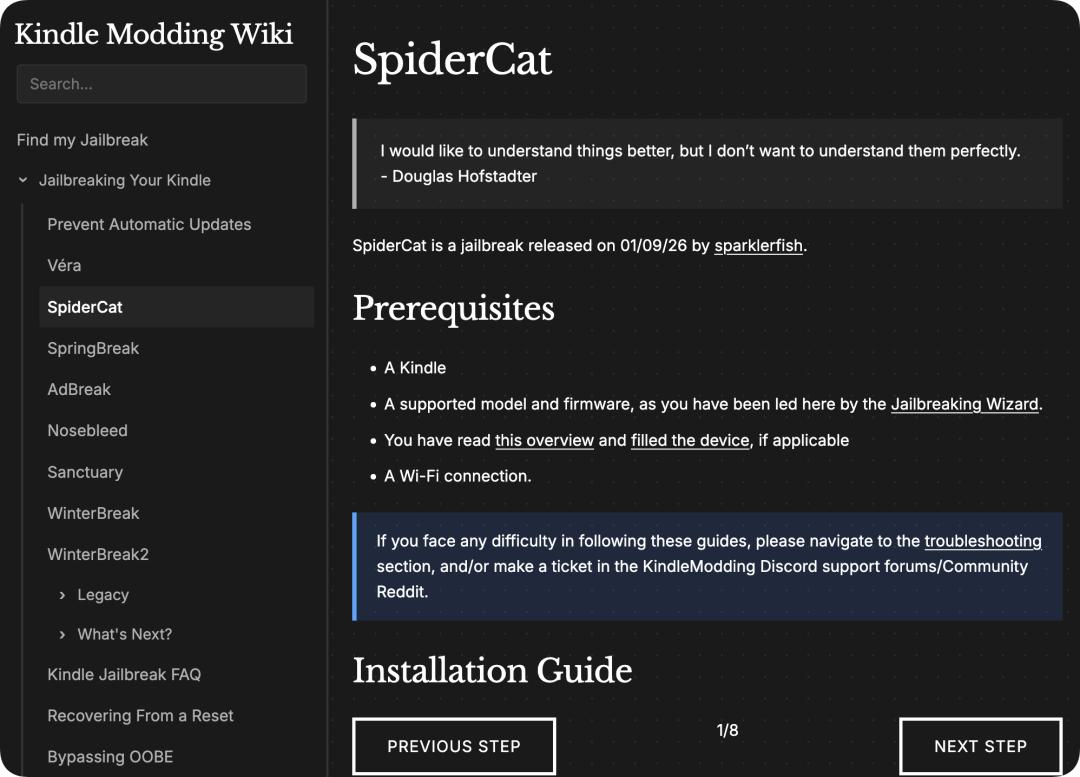
Das heißt, die grundlegende Sicherheitslücke wurde bereits von menschlichen Entwicklern entdeckt. Die Aufgabe von GPT-6 besteht darin, diese in der Open-Source-Community verstreuten Techniken zusammenzufassen und zu etwas Praktikabilem zu machen.
Der unerwartete „Feedback-Zyklus“
GPT-6 hat den „Jailbreak“ auf dem Kindle nicht auf einmal erreicht.
Am Anfang stürzte der von ihm erstellte Launcher direkt auf dem Kindle ab. Nicht weil die Code-Logik fehlerhaft war, sondern weil die Art und Weise, wie das Programm erstellt wurde, nicht mit der Umgebung des alten Kindle-Systems kompatibel war. Nach der Modifikation konnte das Modell eine Verbindung mit Administratorrechten herstellen und Dateiübertragungen, Textanzeigen sowie Verbindungstests nach dem Neustart des Geräts durchführen.
Aber die Fähigkeit, eine Verbindung zum Gerät herzustellen, bedeutet nicht, dass man selbst entwickeln kann.
Obwohl die künstliche Intelligenz Befehle an den Kindle senden kann, kann sie den Inhalt auf dem Kindle-Bildschirm nicht direkt sehen. Jedes Mal, wenn ein Fehler im Programm auftritt, muss sie Rajgor bitten, ein Foto des Kindle-Bildschirms mit dem Handy aufzunehmen und es auf einen Mac zu übertragen, um weitere Analysen durchzuführen.
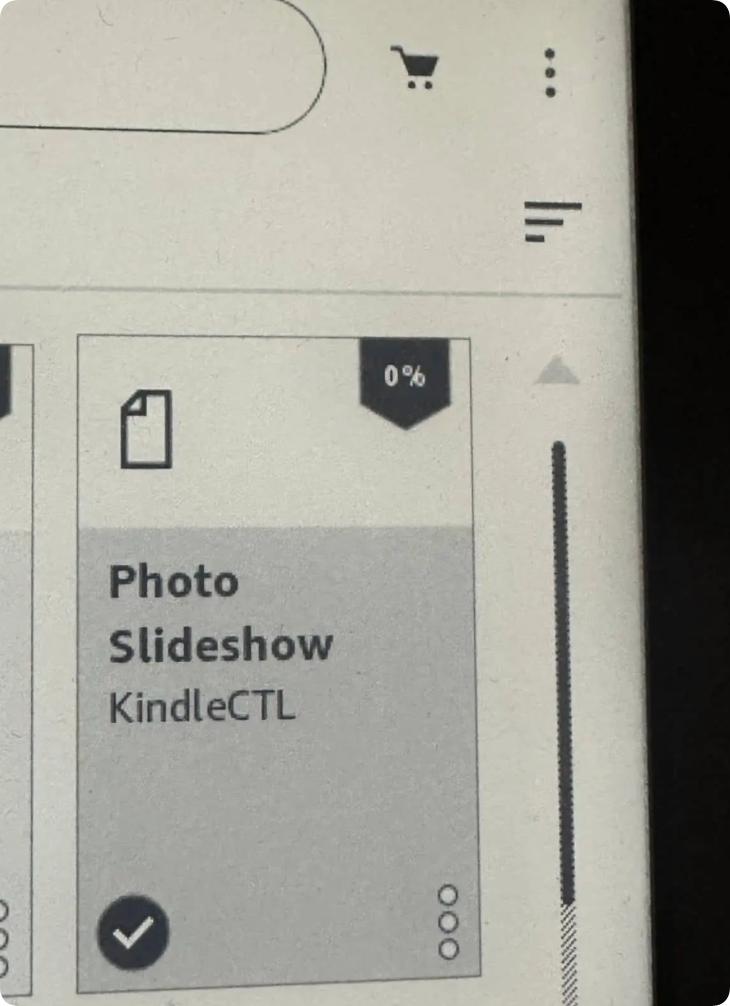
Dadurch verwandelt sich der gesamte Prozess in ein ineffizientes Modell der Fernzusammenarbeit: Die künstliche Intelligenz schreibt Code, dann überwacht der Mensch ständig den Arbeitszustand des Roboters und weist auf Probleme hin, bevor die künstliche Intelligenz schließlich die Fehler behebt.
Rajgor hat versucht, GPT-6 eine langfristige, stabile Diagnoseverbindung aufbauen zu lassen, um Geräteprotokolle automatisch abzurufen, Fehler zu erkennen und die Reparaturwirkung zu überprüfen, ohne dass der Entwickler jedes Mal Software herunterladen und installieren muss. Dann hat er eine Funktion für ferne Screenshots hinzugefügt, damit das Modell den auf dem Gerät angezeigten Inhalt direkt sehen kann.
Auf diese Weise kann die künstliche Intelligenz das Dateisystem des Kindles selbst verstehen und erfahren, welche Verzeichnisse externe Daten aufnehmen können und welche Dateien nach einem Neustart erhalten bleiben.
Dahinter verbirgt sich ein logischer Unterschied zwischen zwei Arten von „Jailbreak“.
Die erste Art ist der Hardware-Jailbreak. Dabei werden Sicherheitslücken oder andere Methoden genutzt, um die Beschränkungen des Geräteherstellers zu umgehen und eine größere Kontrolle zu erlangen. Die andere Art ist der Large-Language-Model-Jailbreak. Dabei werden Prompts oder andere Methoden verwendet, damit das Modell die von den Entwicklern festgelegten Sicherheitsgrenzen durchbricht.
Das Modell wird mit Techniken wie Exploits, Rechteerweiterungen und ferne Befehlsausführung in Berührung kommen, aber diese Techniken können auch für unbefugte Angriffe missbraucht werden.
Das „Schloss“ der Hardware öffnen
Dieses Experiment weist noch ein weiteres bemerkenswertes Detail auf.
Nachdem alle automatisierten Tests auf dem Mac bestanden wurden, traten Probleme auf dem echten Kindle-Bildschirm auf. Nach dem Wechseln der Fotos blieb die Kontur des vorherigen Bildes auf dem E-Ink-Bildschirm zurück, was zu deutlichen Nachbildern führte, während die ferne Screenshot, die die KI erhalten hat, vollkommen normal war.
Da Screenshots nur das vom System generierte Bild widerspiegeln können, können sie den physischen Aktualisierungsprozess der E-Ink-Partikel nicht wirklich darstellen.
Das heißt, die Software ist für die künstliche Intelligenz einwandfrei, aber die tatsächliche Hardware liefert andere Ergebnisse.
Nachdem der Entwickler diesen Fehler entdeckt hat, hat er GPT-6 angewiesen, die Bildschirmaktualisierungsfunktion des Kindle-Systems zu nutzen, um die durch den Fotowechsel verursachten Nachbilder zu beseitigen. Das Endergebnis muss jedoch von Rajgor selbst überprüft werden.
Dass die künstliche Intelligenz Protokolle lesen, Screenshots anzeigen und Code modifizieren kann, bedeutet nicht, dass sie die reale physische Welt wahrnehmen kann.
Bildschirm-Nachbilder, Sensorfehler, Überhitzung des Geräts, mechanische Ausfälle und vieles mehr können außerhalb der Software-Rückmeldungen auftreten. Automatisierte Tests in der digitalen Welt allein reichen nicht aus, da die ordnungsgemäße Funktion der Hardware in der realen Welt noch überprüft werden muss.
Dadurch wird auch eine große Lücke aufgedeckt, die KI beim Eintritt in die physische Welt aufweist.
Für KI, die daran gewöhnt ist, mit Code, Protokollen und digitalen Signalen umzugehen, ist Hardware nicht völlig unkontrollierbar, sondern es fehlen ausreichende Wahrnehmungsfähigkeiten. Sie kann Befehle an das Gerät senden, weiß aber nicht unbedingt, welche Auswirkungen die Befehle in der realen Welt haben.
Anthropic hat in seinem Forschungsbericht, der am 12. Oktober 2026 veröffentlicht wurde, auf die andere Seite dieser Fähigkeit hingewiesen.
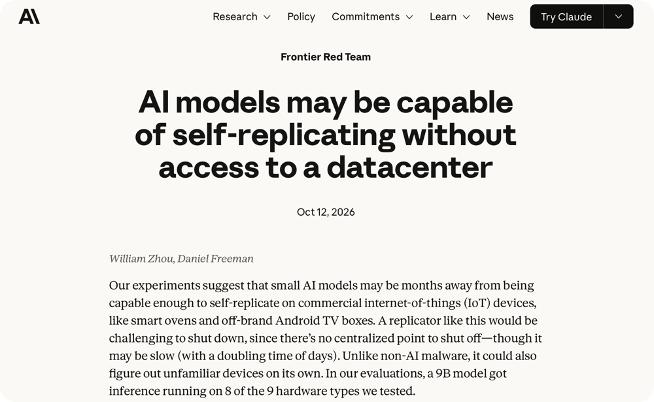
Der Forschungstitel lautet „AI models may be capable of self-replicating without access to a datacenter“ (dt.: „Künstliche Intelligenzmodelle können sich möglicherweise selbst replizieren, ohne Zugriff auf ein Rechenzentrum zu haben“). Darin stellen die beiden Forscher William Zhou und Daniel Freeman eine Ansicht vor, die Aufmerksamkeit erregen sollte:
Künftige kleine KI-Modelle können über IoT-Geräte wie intelligente Haushaltsöfen oder preiswerte Android-TV-Boxen dezentral ausgeführt und verbreitet werden.
Das klingt so, als würde der Film „Der Zweihundertjährige“ in der Realität eintreten.
Die Menschen haben in der Vergangenheit immer darüber diskutiert, wann die künstliche Intelligenz die Welt wirklich verstehen kann. Aber davor kann sie Code und Netzwerkschnittstellen nutzen, um Dinge in der realen Welt zu verändern.
Jetzt kann KI bereits die Schlösser an der Hardware öffnen, aber das ist erst der Anfang.
Dieser Artikel stammt aus dem WeChat-Offiziellen Konto „APPSO“, Autor: APPSO, das Produkte von morgen entdeckt, veröffentlicht mit Genehmigung von 36Kr.