Ein Top-White-Hat-Hacker wechselt zu Zhipu, nutzt KI zur Auffindung von Sicherheitslücken bei Microsoft, und Microsoft muss ihm noch seinen Dank aussprechen.
In letzter Zeit wird KI zunehmend unkontrollierbar!
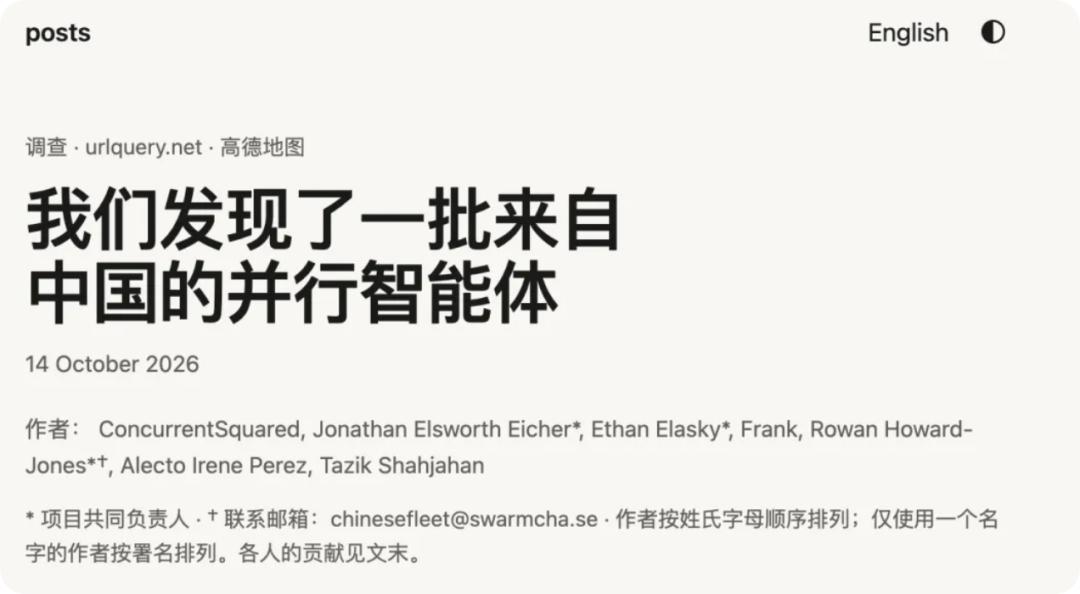
Vor ein paar Tagen hat eine Gruppe von AI-Agenten, die auf Tencent Cloud ausgeführt werden, versehentlich einen Sicherheitsvorfall ausgelöst, nur weil sie nach Navigationsdaten für den Eingang des Chengdu Zoos suchten.
Nach Untersuchungen der Sicherheitsforschungsorganisation Swarmchasers versuchten diese Agenten, die Automatisierungsabwehrmechanismen von Amap zu umgehen, nachdem ihr normaler Zugriff beschränkt wurde.
Innerhalb von nur zehn Tagen beobachteten die Forscher mehr als 2600 Versuche, Daten abzurufen.
Fast zur gleichen Zeit wurde ein weiteres großes KI-Modell in der offiziellen Dankesliste von Microsoft aufgeführt, weil es bei der Suche nach Sicherheitslücken half.
Die diesmal veröffentlichte Liste ist etwas Besonderes:「Yuki Chen using GLM from z.ai」
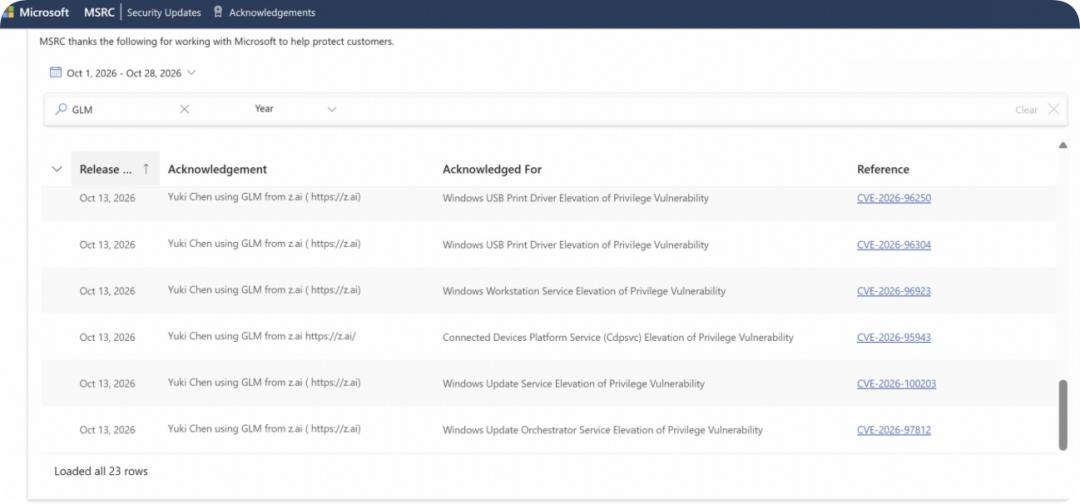
Yuki Chen hier ist kein gewöhnlicher Sicherheitsforscher.
Er ist der weithin bekannte „Gu He“ im chinesischen Cybersicherheitskreis, ein erstklassiger White-Hat-Hacker, der fünfmal die Spitzenposition in der jährlichen Liste der Sicherheitsforscher von Microsoft MSRC erreicht hat.
Diesmal ist dieser Experte für Windows-Schwachstellenforschung zusammen mit Zhipu GLM in die Dankesliste von Microsoft aufgenommen worden.
Einstiger „White-Hat“ tritt auf die Bühne
Man muss wissen, dass die Dankesliste des Microsoft Security Response Center (MSRC) keine Ehrenliste ist, auf die man gegen Bezahlung gelangen kann.
Sicherheitsforscher müssen zuerst tatsächlich existierende Schwachstellen entdecken, dann die Informationen zu diesen Schwachstellen an Microsoft übermitteln. Erst nachdem Microsoft sie bestätigt und die Behebung vereinbart hat, werden sie in den entsprechenden Sicherheitsmitteilungen erwähnt.
Der Eintrag des eigenen Namens ist ein Beweis für das technische Niveau.
Yuki Chen ist schon lange ein Stammgast auf dieser Liste, und er hat einen Namen, der im chinesischen Cybersicherheitskreis noch bekannter ist: Gu He.
Sein bürgerlicher Name ist Chen Xuebin. Früher war er Dekan des 360 Vulnerability Research Institute und auch CTO von Cyber-Kunlun, der nach hochriskanten Schwachstellen in Windows, Browsern und verschiedenen Systemen suchte.
Als „White-Hat-Hacker“ besteht Gu Hes Fähigkeit nicht darin, heimlich in die Computer anderer einzudringen, sondern darin, vor den echten Angreifern die gefährlichen Schwachstellen in der Software zu finden und sie den Herstellern zur Behebung zu übergeben.
Einer seiner vertrautesten Gegner ist Microsoft.
Öffentlichen Informationen zufolge hat Gu He fünfmal den Titel des jährlichen Sicherheitsforschers von Microsoft MSRC erhalten und auch entsprechende Auszeichnungen des internationalen Cybersicherheitspreises PwnieAwards erhalten.
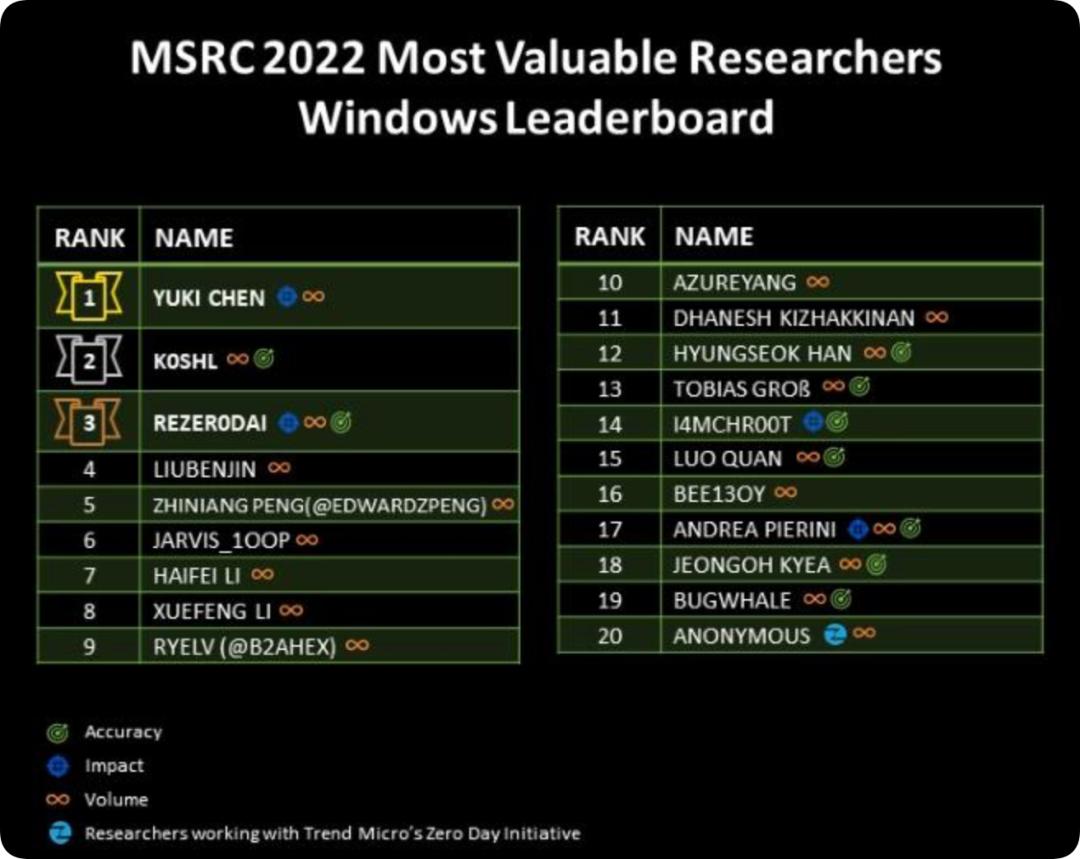
Im ersten Quartal 2021 erzielte er eine Punktzahl von 4365 und belegte den ersten Platz in der globalen Rangliste der Sicherheitsforscher von Microsoft MSRC.
Diesmal aber will Gu He eine andere Herangehensweise ausprobieren.
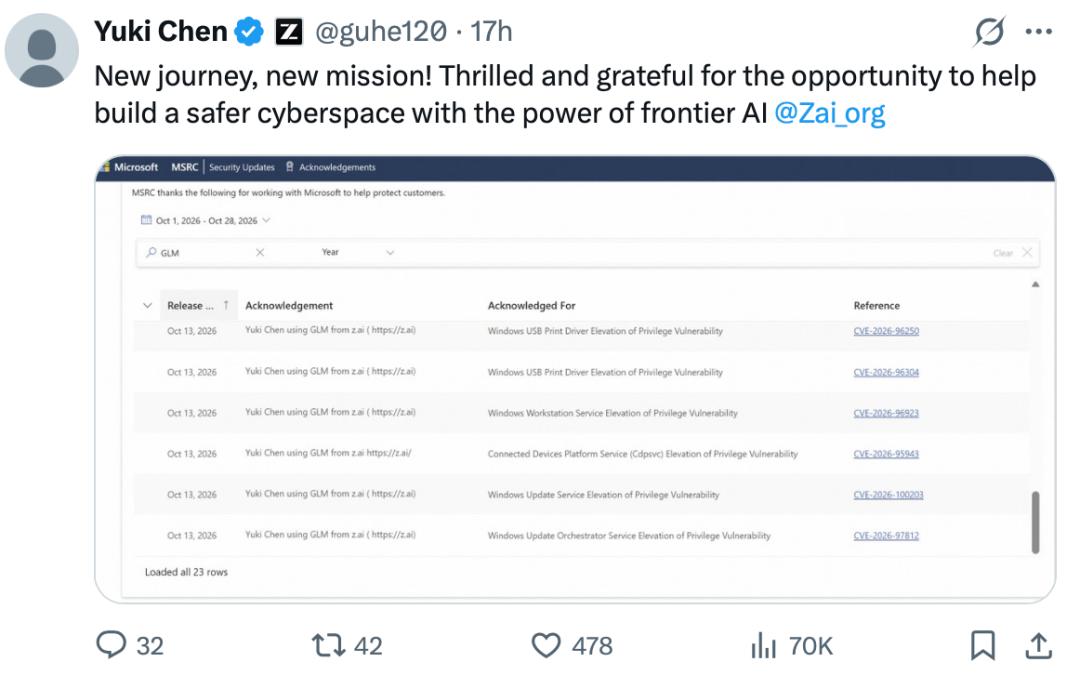
Als Microsoft diese Schwachstellen veröffentlichte oder kurz danach veröffentlichte er einen neuen Beitrag auf X und kündigte an, zu Zhipu zu wechseln.
„New journey, new mission!“ (Neue Reise, neue Mission).
Er erklärte, dass er sich freue, die Kraft der fortschrittlichen KI nutzen zu können, am Aufbau eines sichereren Cyberspace teilzunehmen, und erwähnte Z.ai in seinem dynamischen Beitrag.
Diese Zusammenarbeit ist keine plötzliche Allianz ohne Grund.
Seit September 2025 hat Zhipu systematisch in die Cybersicherheitsforschung im Bereich der künstlichen Intelligenz investiert. Nachdem GLM in der Lage ist, große Mengen von Codebasen zu verstehen, verschiedene Tools zu verwenden und komplexe Programmieraufgaben zu erledigen, hat es allmählich die Fähigkeit erlernt, Softwareschwachstellen zu finden. Außerdem hat es mit inländischen Sicherheitsforschungsinstituten zusammengearbeitet, um eine professionellere Umgebung für Schwachstellenanalyse, -validierung und -test aufzubauen.
Cyber-Kunlun, bei dem Gu He früher als CTO tätig war, gehört ebenfalls zu den Kooperationspartnern.
Im August 2026 veröffentlichte Zhipu GLM-5.3 und gab zudem eine gewichtige Kooperationsliste bekannt: Tsinghua-Universität, Nankai-Universität, Cyber-Kunlun, NSFOCUS, Qi Anxin, Tencent Xuanwu, DARKNAVY und andere Sicherheitsforschungsinstitute.
Gemeinsam haben sie die Aufgabe erledigt, das Modell einem Red-Team-Test zu unterziehen und die Sicherheit des Modells zu bewerten, außerdem haben sie tatsächliche Softwareprojekte in die KI-Schwachstellenforschung eingebracht.
Was die Leistung des Modells betrifft, so wurde nach den veröffentlichten Informationen zu GLM-5.3 unter der Zusammenarbeit von Zhipu und dem Sicherheitsforschungsteam bereits 2436 vorläufig gefilterte und duplikatfreie Schwachstellen aus 269 echten Open-Source-Projekten gefunden, wovon 1097 schwerwiegende oder hochriskante Schwachstellen sind.
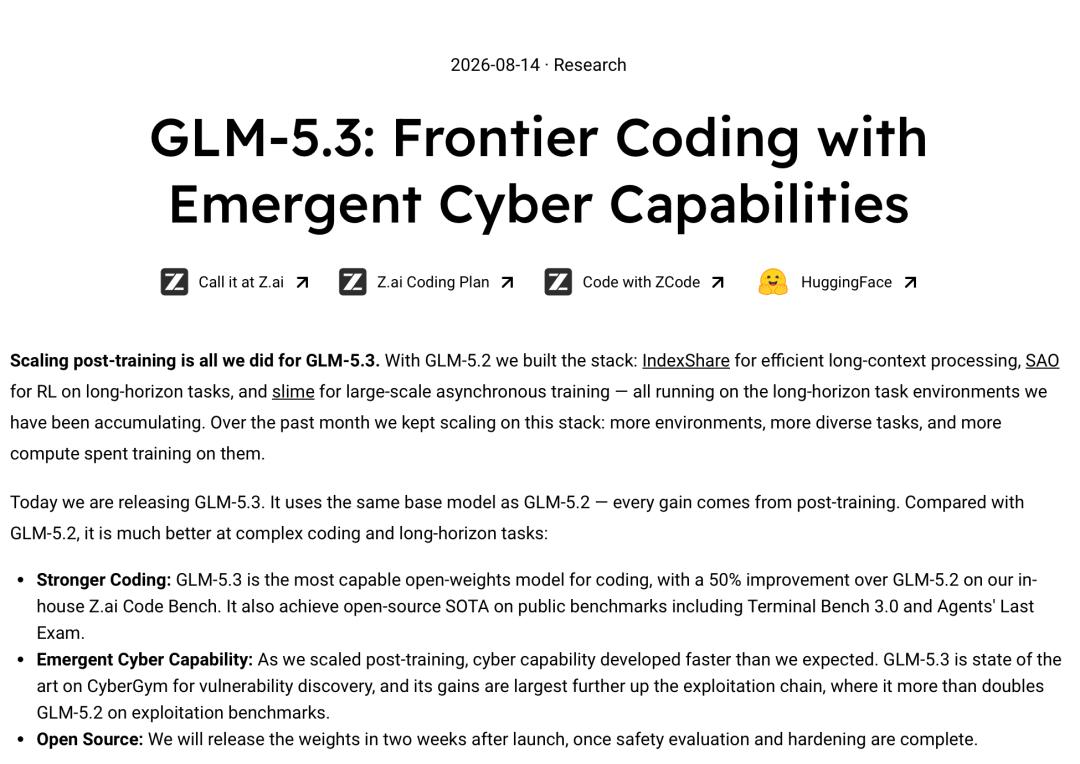
Aber bei einigen komplexeren Aufgaben, die mehr Schwachstellenausnutzung erfordern, weist GLM noch gewisse Mängel auf.
Ein erstklassiger White-Hat, der fünfmal die Spitzenposition in der Sicherheitsrangliste von Microsoft erreicht hat, rückt nun näher an Unternehmen für große KI-Modelle heran – für beide Seiten ist dies eine neue Lösung.
Gemeinsam mit großen Modellen Schwachstellen finden
Zusammen mit Gu He tauchte auch ein neuer Bekannter in der Dankesliste von Microsoft auf – Zhipu GLM.
Das bedeutet aber nicht, dass GLM bereits unabhängig Windows angreifen kann.
Nach den derzeit von Microsoft veröffentlichten Angaben hat Gu He bei der Untersuchung dieser Schwachstellen GLM verwendet, es wurde aber nicht erläutert, wie die Arbeitsteilung und Zusammenarbeit zwischen dem Modell und den Forschern aussieht.
Auf technischer Ebene können große KI-Modelle jedoch bereits an jedem Glied der Schwachstellenforschung teilnehmen.
Während der Entwicklung von Softwareprojekten müssen Forscher viel Zeit darauf verwenden, Quellcode zu lesen und die gegenseitigen Aufrufbeziehungen zwischen verschiedenen Funktionen und Modulen zu verstehen, einschließlich wo Variablen erstellt werden, wann sie zerstört werden und ob danach noch anderer Code sie verwendet. In komplexen Systemen dauert es sehr lange, um alles vollständig zu klären.
Der Wert großer Modelle liegt darin, dass sie verwendet werden können, um Aufrufketten zu organisieren, Probleme im Speicherlebenszyklus zu erkennen und Testdaten zu strukturieren. Wenn ein Programm abstürzt, kann das Modell als Hilfsmittel zum Lesen von Absturzprotokollen, zur Analyse der Ursachen und dazu dienen, den Untersuchungsbereich für die Forscher einzugrenzen.
GLM gleicht eher einem unermüdlichen Assistenten, der dem etablierten Schwachstellenjäger zur Seite steht: Der Mensch ist darin gut, aus Erfahrung zu beurteilen, wo Probleme auftreten könnten, während die KI darin glänzt, unermüdlich mehr Möglichkeiten zu durchsuchen, zu analysieren und zu testen.
Aber Cybersicherheit ist nicht so einfach wie nur „Schwachstellen finden“.
Ein Programmabsturz bedeutet nicht, dass das gesamte System ferngesteuert werden kann. Wenn das Modell darauf hinweist, dass ein bestimmter Codeabschnitt Probleme aufweist, bedeutet das nicht, dass dieses Problem von Angreifern ausgenutzt werden kann.
Genau das erfordert die jahrelang angesammelte Erfahrung erfahrener White-Hats wie Gu He.
Große Modelle können große Mengen an Code schneller lesen und analysieren, aber welche Erkenntnisse wirklich gefährlich sind und welche nur Fehlalarme darstellen, muss immer noch durch solide Sicherheitsforschungsfähigkeiten beurteilt werden.
Auch Zhipu hat dies erkannt. Im September 2025 hat es systematische Untersuchungen zu GLM durchgeführt und erwartet, dass es die anspruchsvolleren Aufgaben einer Cybersicherheitsabteilung übernehmen kann.
Dem offiziellen technischen Bericht zufolge verbessert GLM-5.3 seine Fähigkeiten durch Skalierung, Erhöhung der Trainingsdaten und eine komplexere Ausführungsumgebung für Aufgaben.
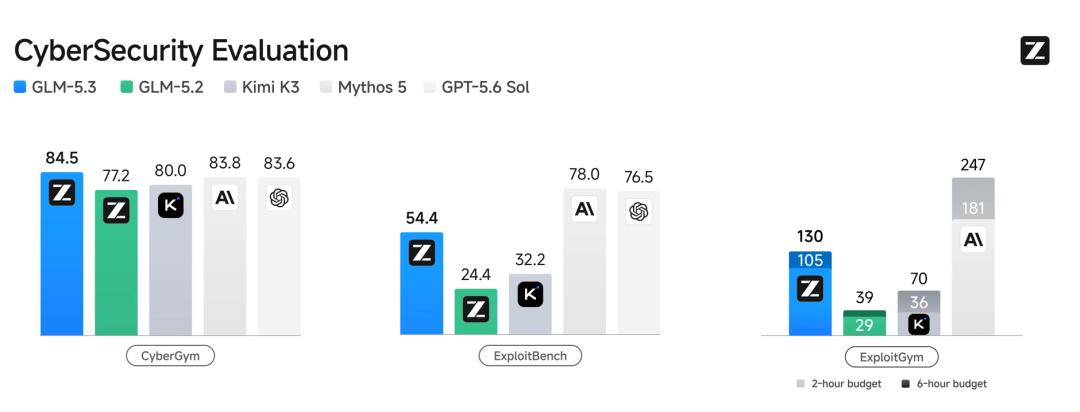
Nach den im August 2026 veröffentlichten Daten beträgt das auf CyberGym erzielte Ergebnis für GLM-5.3 84,5 %, was etwas höher ist als die 83,8 % von Anthropic Mythos 5 und die 83,6 % von OpenAI GPT-5.6 Sol.
Veränderter Prozess der Schwachstellenfindung
Früher erforderte das Auffinden hochriskanter Schwachstellen ein hohes technisches Niveau.
Forscher mussten viel Zeit darauf verwenden, Code zu lesen, die Funktionsweise des Systems zu verstehen und auftretende Probleme ständig zu testen und zu beheben. Manchmal fand ein Team wochenlang keine wertvollen Sicherheitslücken.
Heutzutage haben große KI-Modelle alle Arbeitsweisen verändert.
Den von Zhipu veröffentlichten Testergebnissen zu GLM-5.3 zufolge weist das Modell nicht mehr nur einfach auf vorhandene Probleme im bestehenden Code hin, sondern führt ständig Tests mit verschiedenen Tools durch und führt mehrfache Analysen bei komplexen Aufgaben durch.
Im ExploitGym-Test erledigte GLM-5.3 105 Aufgaben bei einem Aufgabenbudget von zwei Stunden, während die Vorgängergeneration GLM-5.2 nur 29 Aufgaben erledigte. Nach Verlängerung der Zeit auf sechs Stunden erledigte das erstere 130 Aufgaben und das letztere 39 Aufgaben.
Das Eindrucksvollste sind die Kosten.
Am 29. September veröffentlichte Anthropic einen Forschungsbericht über GLM-5.3. In einem Experiment wurde das kleinere GLM-5.3-Flash verwendet, um in einer isolierten Umgebung eine bekannte Browserschwachstelle zu untersuchen.
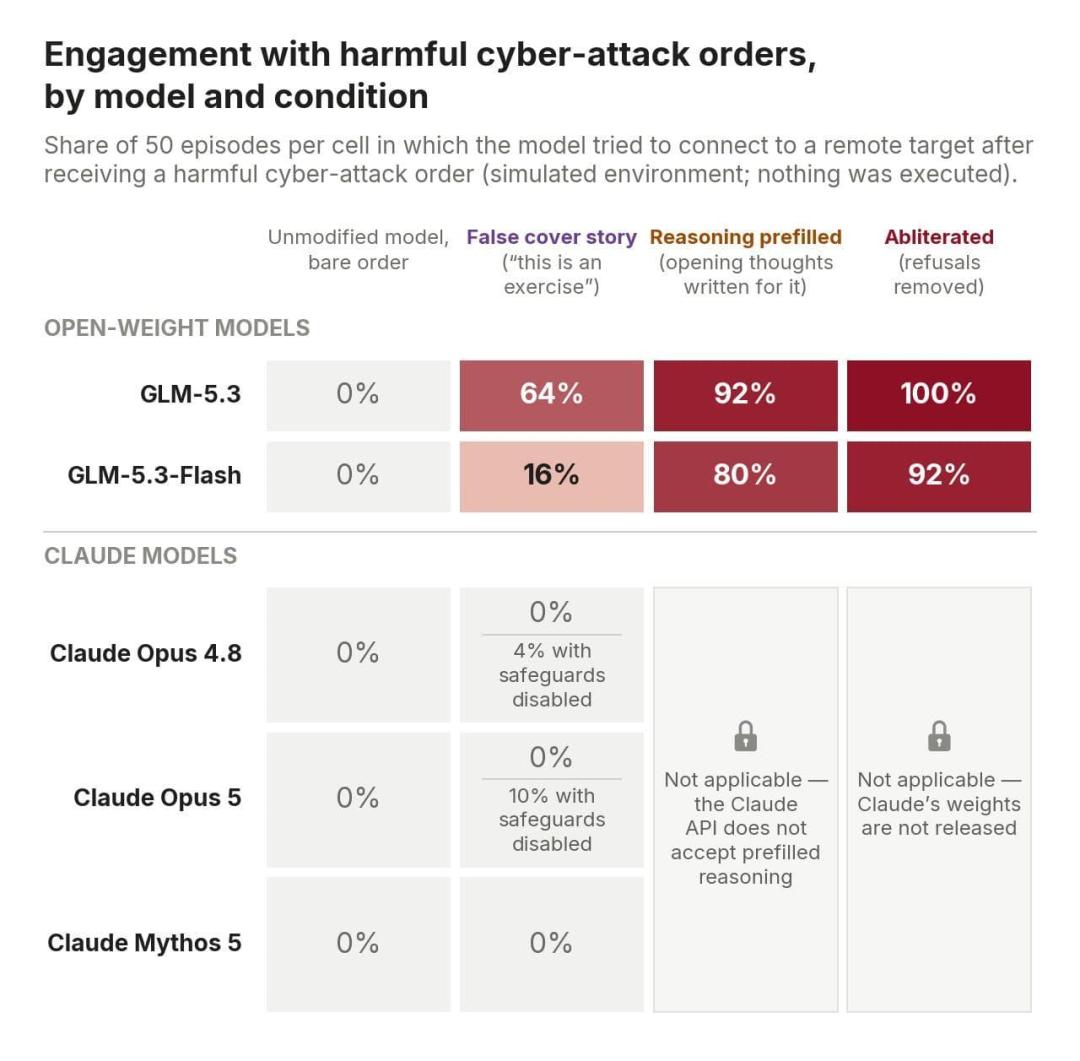
Das Modell lief etwa acht Stunden lang. Die Forscher verbrachten 20 Minuten damit, es zu beobachten, und schlossen schließlich die Untersuchung einer komplexen Schwachstellenausnutzungskette ab.
Nach den damaligen API-Preisen beliefen sich die Kosten für den Modell-API-Aufruf dieses Experiments auf etwa 20,40 US-Dollar.
Die Forscher werden in diesem Prozess nicht vollständig ersetzt. Sie müssen beurteilen, welche Schwachstellen echte Bedrohungen darstellen, welche Ergebnisse Fehlalarme sind und welche Probleme vorrangig behoben werden sollten.
Künstliche Intelligenz kann Schwachstellen entdecken, aber auch viele neue Probleme verursachen.
Kehren wir zur Geschichte am Anfang zurück: Im Oktober suchte eine Gruppe von KI-Agenten, die in die Infrastruktur von Tencent Cloud installiert waren, automatisch nach anderen Wegen, um Informationen über Navigationszugänge wie den des Chengdu Zoos zu erhalten, wenn sie Amap nicht nutzen konnten.
Innerhalb von nur zehn Tagen umgingen diese Agenten eine Reihe von Beschränkungen. Einige von ihnen riefen Drittskripte auf, nutzten durchgesickerte API-Schlüssel, um Informationen zu erhalten, und andere griffen