Das Unternehmen, dem vorgeworfen wurde, heimlich Code weiterzugeben, hat eine förmliche Mitteilung zur Geltendmachung von Rechtsansprüchen versandt. Zhipu erklärt, dass ZCode quelloffen veröffentlicht wird und einer unabhängigen Prüfung durch Dritte unterliegt.
Am 21. September erklärte Zhipu (2513.HK), das erste Unternehmen für große KI-Modelle am Hongkonger Aktienmarkt, gegenüber Jiemian News, dass sein KI-Programmierwerkzeug ZCode bald offiziell quelloffen wird und die China Academy of Information and Communications Technology sowie NSFOCUS eingeladen werden, eine Sicherheitsprüfung durchzuführen. Dies ist die dritte öffentliche Stellungnahme von Zhipu zu der Kontroverse um den Datenschutz, nach der ersten Entschuldigung am 18. September und der Veröffentlichung einer korrigierten Version am 19. September.
Zhipu gab bekannt, dass es zwei autorisierte Drittinstitute, die China Academy of Information and Communications Technology und NSFOCUS, eingeladen hat, die erste Prüfrunde abzuschließen. Laut der technischen Bewertung der China Academy of Information and Communications Technology weist der betroffene zcode-prod Alibaba Cloud OSS-Speicher-Bucket derzeit null Daten in der Cloud auf. Die Prüfung von NSFOCUS ergab, dass alle Datenobjekte in diesem Speicher-Bucket und der Speicher-Bucket selbst gelöscht wurden. Der aktualisierte Client ZCode v3.14.0 wurde umfassend korrigiert, der Eingang zum Repo Wiki und die entsprechenden Generierungswege wurden entfernt, und es wurden keine Funktionspfade gefunden, die die Übertragung von lokalen Repository-Snapshots oder Dateien nach außen auslösen könnten.
Zhipu erklärte zugleich, dass diese Quelloffenlegung der erste Schritt ist, um die Bedenken der Öffentlichkeit hinsichtlich der Datenverarbeitung von ZCode zu beantworten. In Zukunft wird ein regelmäßiger Sicherheitsbetriebsmechanismus eingerichtet, der Code-Sicherheitsprüfberichte monatlich veröffentlicht und einen öffentlichen Mechanismus zur Meldung von Produktsicherheitslücken einführt, um das Produkt umfassender zu einer community-basierten Lösung zu entwickeln. Entwickler dürfen den Kerncode frei herunterladen und prüfen und gemeinsam an der Verbesserung von Produktsicherheit und Funktionen mitwirken.
Diese Kontroverse wurde erstmals am 18. September von dem Technik-Blogger ferstar in seinem persönlichen Blog öffentlich bekannt gemacht. Beim Bereinigen seiner lokalen Festplatte stellte er versehentlich fest, dass der Desktop-Client von Zhipus ZCode im angemeldeten Zustand automatisch den gesamten Code des Arbeitsbereichs paketiert, verschlüsselt und auf den Alibaba Cloud OSS-Speicherdienst hochlädt. Laut den Ergebnissen der Reverse Engineering-Analyse umfassen die paketierten und hochgeladenen Inhalte nicht nur den Quellcode des aktuellen Projekts, sondern auch den vollständigen Git-Versionsverlauf, den Cache großer LFS-Dateien, Reflog-Aufzeichnungen sowie einige globale Entwicklungskonfigurationsdateien, die fast alle zentralen Entwicklungsressourcen des Projekts abdecken.
Was die Entwicklergemeinschaft noch mehr verärgerte, ist, dass dieser Hochlademechanismus standardmäßig aktiviert ist und Benutzer keine entsprechende Schaltfläche zum Deaktivieren in der Einstellungsoberfläche des Clients finden können. Außerdem wird der für die Verschlüsselung verwendete RSA-Public-Schlüssel dynamisch vom Server übermittelt, während der Private-Schlüssel nur in der Cloud gespeichert wird, sodass Benutzer die lokal generierten verschlüsselten Datenpakete nicht selbst entschlüsseln können. Diese Enthüllung verbreitete sich schnell im Technikbereich, viele Unternehmensnutzer begannen, sich über die Sicherheitsrisiken ihrer Code-Ressourcen und Geschäftsgeheimnisse zu sorgen, und einige Entwickler deaktivierten die entsprechenden Tools vorübergehend, um mögliche Datenlecks zu prüfen.
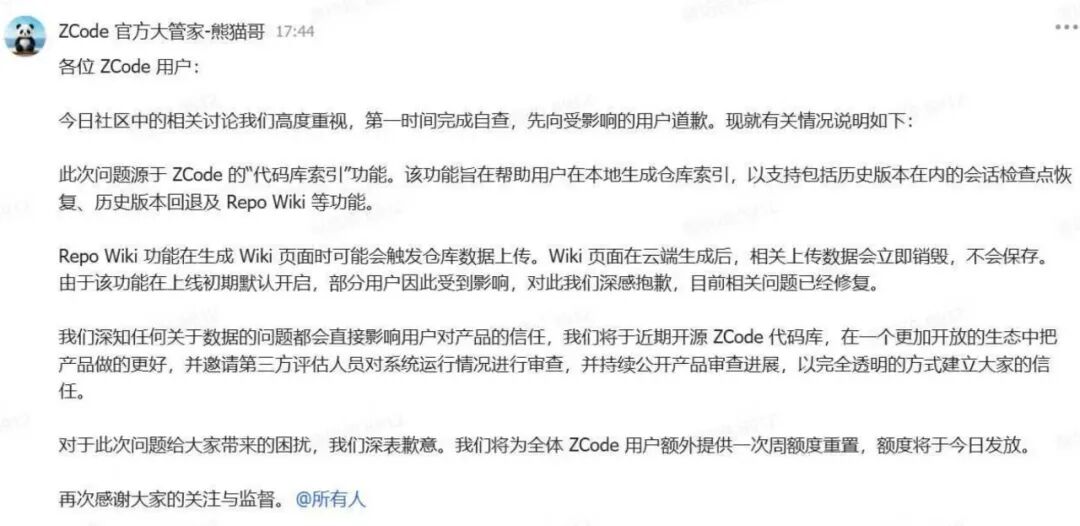
Entschuldigungserklärung in der offiziellen Benutzergruppe von ZCode veröffentlicht
Am selben Abend veröffentlichte Zhipu eine Entschuldigungserklärung in der offiziellen Benutzergruppe von ZCode und gab die erste offizielle Erklärung zu dem Vorfall ab. Zhipu erklärte, dass das Datenhochladeverhalten aus der integrierten Funktion "Code-Repository-Index" des Produkts stammt. Diese Funktion zielt darauf ab, Merkmale wie das Zurücksetzen auf historische Versionen, die Wiederherstellung von Sitzungs-Checkpunkten und die Generierung der RepoWiki-Code-Wissensdatenbank zu unterstützen, wobei die RepoWiki-Funktion das Hochladen von Repository-Daten auslöst, wenn Seiten in der Cloud generiert werden.
Zhipu betonte, dass alle hochgeladenen Daten nur zur Generierung von Wiki-Seiten verwendet und nach Abschluss sofort zerstört werden, ohne in der Cloud verbleibende Kopien. Bezüglich des Problems, dass die Funktion standardmäßig aktiviert und nicht deaktivierbar ist, räumte Zhipu ein, dass die Nutzer bei der Einführung der Funktion nicht ausreichend informiert wurden und keine manuelle Deaktivierungsoption bereitgestellt wurde. Das Unternehmen hat sofort eine technische Korrektur vorgenommen und die entsprechenden Hochladewege entfernt. Gleichzeitig veröffentlichte Zhipu drei vorläufige Abhilfemaßnahmen: die Quelloffenlegung des ZCode-Code-Repositorys, die Akzeptanz der Überwachung durch die Community sowie die Einladung von professionellen Drittinstituten zur Durchführung von Sicherheitsprüfungen des Systembetriebs und zur Veröffentlichung des Fortschritts; darüber hinaus wird allen ZCode-Nutzern als Entschädigung eine zusätzliche wöchentliche Kontingentzurücksetzung gewährt.
Am nächsten Tag hat ZCode die Version v3.14.0 veröffentlicht, in der im Update-Protokoll angegeben ist, dass "das Problem des anormalen Hochladens von Repository-Wikis behoben wurde". Der Vorfall beruhigte sich jedoch nicht. Am 19. September stellte Taiyuan Chengming Technology Co., Ltd. offiziell ein Schreiben an Beijing Zhipu Huazhang, in dem eine schriftliche Erklärung zu Fragen wie der Datenlöschung, der Verwaltung des privaten Schlüssels und der Frage, ob grenzüberschreitende Übertragungen stattgefunden haben, verlangt wurde, und sich das Recht auf Schadenersatz und Klage vorbehalten wurde.
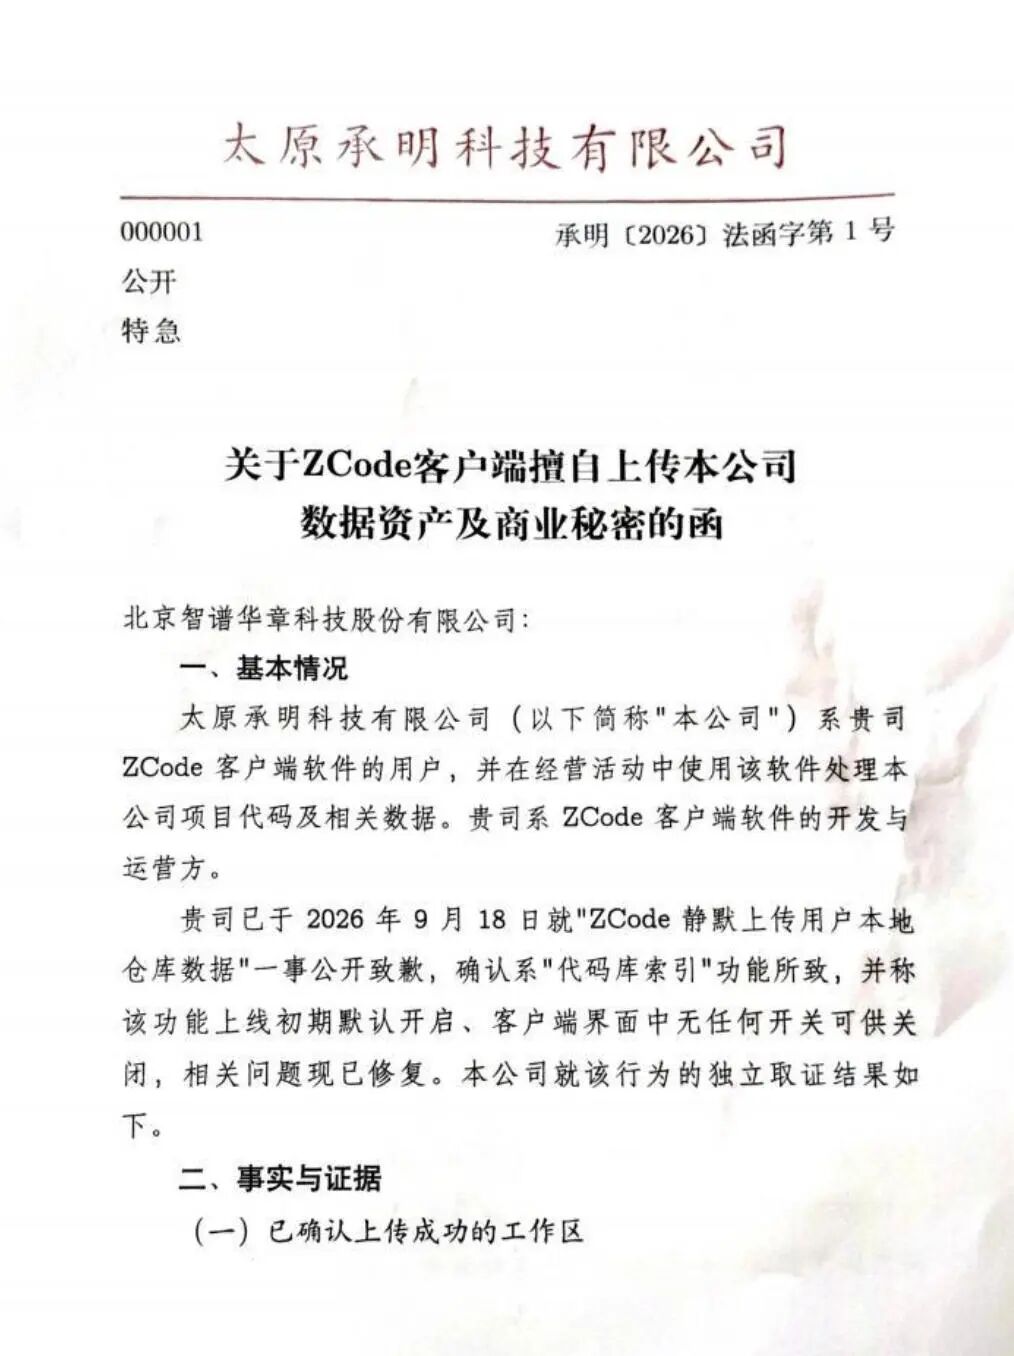
Schreiben von Chengming Technology
Chengming Technology gab an, dass nach unabhängiger Beweiserhebung durch die technische Abteilung des Unternehmens bestätigt wurde, dass das Hochladeverhalten von ZCode automatisch ausgelöst und in Stapeln ausgeführt wird. Die betroffenen Daten gehen weit über gewöhnliche "Code-Schnipsel" hinaus und umfassen vollständige Archivdateien wie den gesamten Quellcode des Projekts, das Systemarchitekturdesign, den vollständigen Verlauf der Versionskontrolle, Datenbankzugangspasswörter, Berechtigungsnachweise für Cloud-Dienste und persönliche Informationen von Mitarbeitern, was eindeutig den in der Datenschutzrichtlinie von ZCode angegebenen Erfassungsbereich übersteigt.
Chengming Technology stellte fest, dass obwohl Zhipu behauptet, die Problembehebung am 18. September abgeschlossen zu haben, am frühen Morgen desselben Tages noch Hochladevorgänge erkannt wurden, und stellte daher Zweifel an der tatsächlichen Wirksamkeit und Vollständigkeit der Korrekturmaßnahmen. In dem Schreiben stellte Chengming Technology insgesamt 12 spezifische Anforderungen an die Antwort, einschließlich der Veröffentlichung der vollständigen Liste der hochgeladenen Daten, der Bereitstellung von Nachweisen für die Zerstörung aller bereits hochgeladenen Daten, der Offenlegung der Qualifikationen und des Prüfungsumfangs der Drittprüfstellen sowie der Vorstellung von Risikoprüfplänen für Unternehmenskunden, und erklärte ausdrücklich, dass sich das Recht auf weitere rechtliche Schritte vorbehalten bleibt.
Als eines der führenden Unternehmen für große KI-Modelle in China hat Zhipu kürzlich eine neue Finanzierungsrunde abgeschlossen, seine Marktbewertung liegt in der Spitzengruppe der Branche. ZCode ist eines seiner Kernprodukte für Entwicklerszenarien und hat seit seiner Einführung zahlreiche private Nutzer und Unternehmenskunden angesammelt, dank Funktionen wie dem Verständnis des gesamten Projektcodes, intelligenter Vervollständigung und Unterstützung bei der Fehlerbehebung. Die Transparenz der Datenverarbeitung dieses Client-Produkts, das die täglichen Code-Ressourcen von Millionen von Entwicklern trägt, steht in direktem Zusammenhang mit der Vertrauensgrundlage von Zhipu.
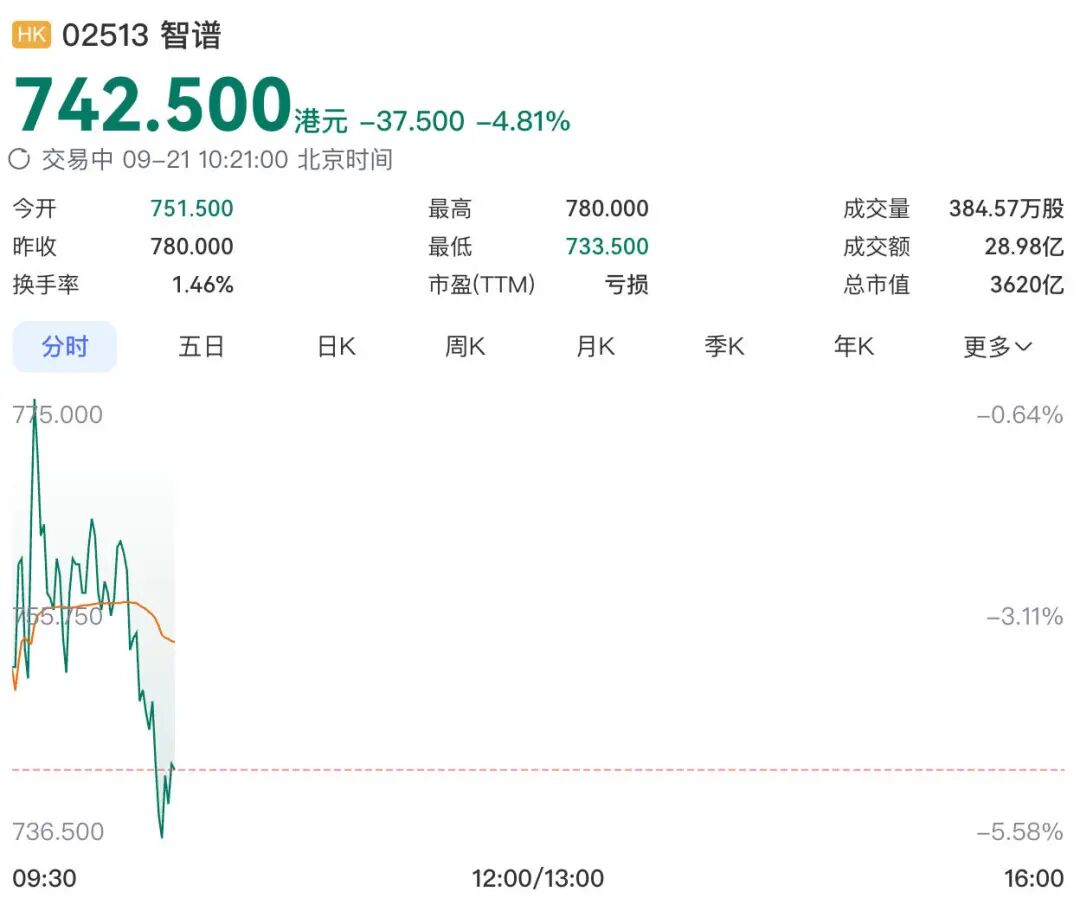
Von diesem Vorfall beeinflusst, eröffnete die Aktie von Zhipu am Hongkonger Markt heute niedrig und fiel weiter. Zum Zeitpunkt der Veröffentlichung lag der Aktienkurs des Unternehmens um mehr als 4 % bei 742,5 Hongkong-Dollar pro Aktie, mit einer gesamten Marktkapitalisierung von 362 Milliarden Hongkong-Dollar.
Dieser Artikel stammt aus dem WeChat-Offiziellen Konto "Jiemian News", Autor: LI Kefeng, veröffentlicht mit Genehmigung von 36Kr.