Elon Musks Grok hat vertrauliche Geheimnisse des eigenen Unternehmens durchgesickert, die Gehalts- und Leistungsbewertungsdaten von SpaceX und Tesla sind vollständig offengelegt worden, und auch die Privatsphäre von Patienten blieb davon nicht verschont.
Grok enttäuscht nie, wenn es darum geht, die Nutzer völlig aus dem Konzept zu bringen.
Gerade eben hat das Sicherheitsunternehmen Claroc herausgefunden, dass mehr als 35.000 mit Grok erstellte Anwendungen ohne Anmeldung zugänglich sind, wobei einige davon direkt Unternehmensgeheimnisse und personenbezogene Daten preisgeben.
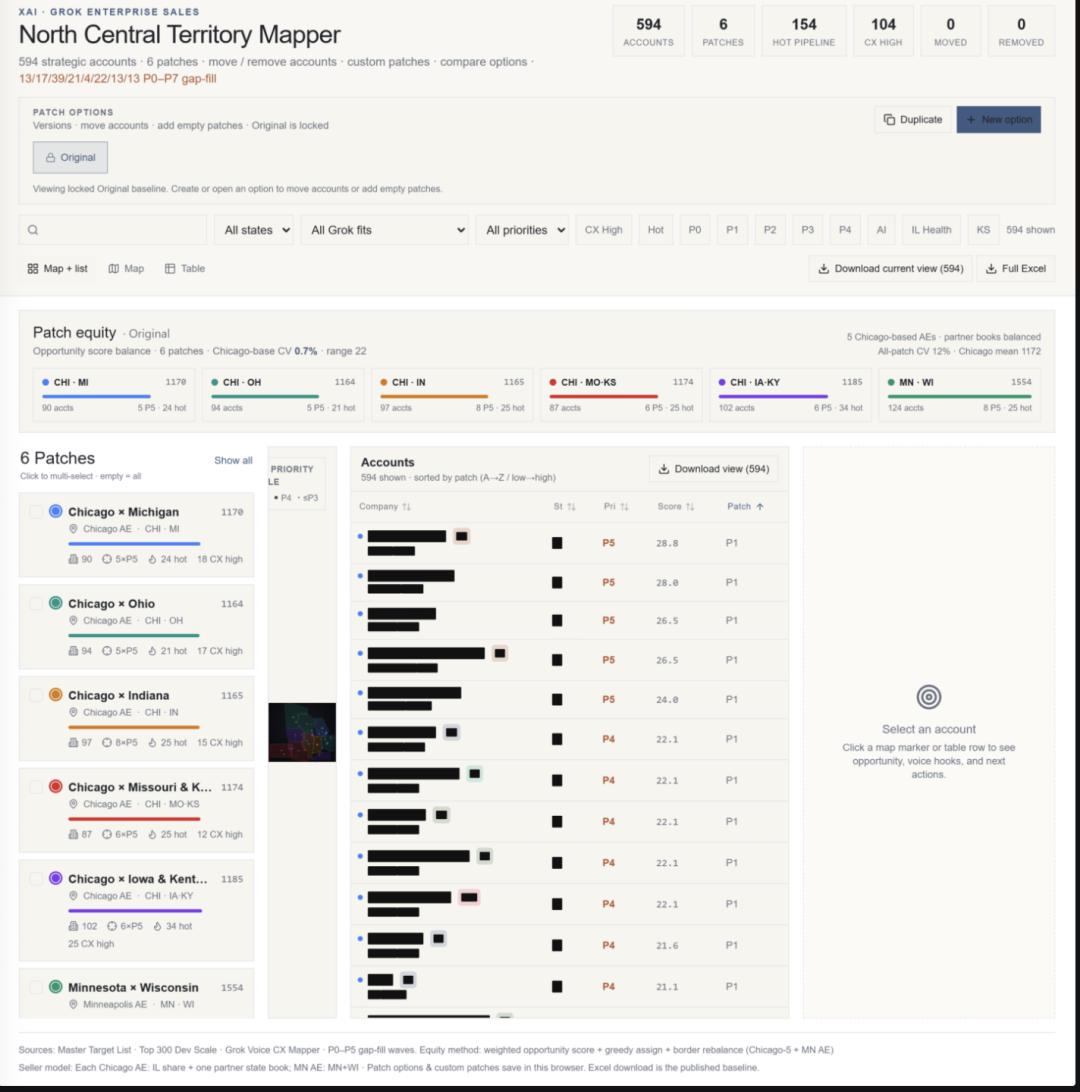
Am auffälligsten ist, dass auch SpaceXSI (das fusionierte Unternehmen von SpaceX und xAI) und X aus dem eigenen Haus von Elon Musk darunter sind.
Pläne zur Einstellung von neuen Mitarbeitern, Daten von Verkaufskunden, Werbevorschläge … selbst die vertraulichsten Daten des eigenen Hauses wurden offengelegt.
Auch Tesla, das noch nicht fusioniert ist, konnte sich dem nicht entziehen: Eine Bewertungstabelle für Servicezentren hat die Namen, Arbeitseffizienz und Bonussituation von 22 Technikern auf einer öffentlichen Webseite veröffentlicht.
Noch merkwürdiger ist, dass nicht nur die eigenen Mitarbeiter, die das Produkt nutzen, betroffen sind, die durchgesickerten Inhalte umfassen auch sensible Daten von gewöhnlichen Menschen.
Dazu gehören Laborergebnisse von Patienten auf der Intensivstation, bildgebende Untersuchungen, Aufzeichnungen zur Nutzung von Beatmungsgeräten sowie Klartext-Kontopasswörter von Unternehmensmitarbeitern.
Das ist unglaublich, nutzt man wirklich Grok, bekommt man kostenlos die Funktion, sensible Daten von anderen mit einem Klick offenzulegen?
Was genau ist durchgesickert?
Konkret hat Claroc zu Beginn der Angelegenheit 43551 Adressen von Grok-Build-Anwendungen getestet (37571 davon waren noch online) und festgestellt, dass 94,7 % der Online-Anwendungen ohne Anmeldung geöffnet werden können.
Obwohl die meisten dieser Anwendungen KI-Schrott sind, den wir alle selbst erstellt haben, wie kleine Spiele, Taschenrechner und Ähnliches …
Doch nach dem Filtern durch Modelle und manuellen Stichproben schätzt Claroc, dass etwa 650 bis 800 dieser Anwendungen vertrauliche Daten enthalten.
Die betroffenen Einrichtungen umfassen SpaceXSI, X und weitere 30 Unternehmen, davon 6 Unternehmen aus der Fortune-500-Liste.
Wie sensibel diese Daten sind, zeigen einige Beispiele:
1. Ein Bericht für einen Intensivpatienten, der die Laborergebnisse, bildgebenden Untersuchungen und den Nutzungsstatus des Beatmungsgeräts des Patienten enthält.
2. Eine Arbeitszeitverwaltungsanwendung eines Auftragnehmers, die die Klartext-Passwörter von 18 Konten in das Skript geschrieben hat, sodass jeder, der auf die Seite zugreift, sie herunterladen kann.
3. Das interne Verkaufstool von SpaceXSI, das strategische Kundenkonten, Verkaufschancen und Informationen über interne Teams enthält.
4. Die Bewertungstabelle für das Tesla-Servicezentrum, die Mitarbeiternamen, Arbeitseffizienz und Bonussituation enthält.
……
Zusammengefasst gibt es tatsächlich Leute, die ihre Passwörter und medizinischen Untersuchungsberichte in den mit Vibe Coding erstellten Inhalten notieren.
Dass Grok diese Daten jedoch direkt der Öffentlichkeit preisgibt, ist wirklich ungewöhnlich.
Wie kommt es also, dass diese Daten, die eigentlich nur intern im Unternehmen zirkulieren sollten, auf öffentlichen Webseiten erscheinen?
Wie wird ein zufälliger Link zum Eingang für das Offenlegen von Daten?
Einfach ausgedrückt: Wenn Sie mit Grok Vibe-Coding durchführen, weist es jeder veröffentlichten Anwendung eine unabhängige Webadresse zu, die wie zufälliger-name.grok.me aussieht.
Diese zufälligen Namen bestehen aus mehreren Wörtern und wurden ursprünglich so konzipiert, dass sie von anderen kaum erraten werden können. Das Problem liegt jedoch darin, dass schwer erratbare Webadressen keine sicheren Zugriffsrechte bedeuten.
Claroc hat herausgefunden, dass diese Anwendungsadressen in großen Mengen über Passive-DNS-Datenbanken gefunden werden können.
Einfach ausgedrückt: Jedes Mal, wenn jemand auf eine Website zugreift, muss der Computer über DNS die dem Domainnamen zugehörige Serveradresse abfragen. Einige DNS-Auflösungsdienste sammeln diese Abfrageaufzeichnungen und speichern sie in einer durchsuchbaren Datenbank.
So entsteht ein Pfad zum Auffinden der Daten:
Jemand greift auf die Anwendung zu → DNS-Abfrage hinterlässt Aufzeichnung → Domainname gelangt in die Passive-DNS-Datenbank → Externe Personen finden die Anwendungsadressen in großen Mengen.
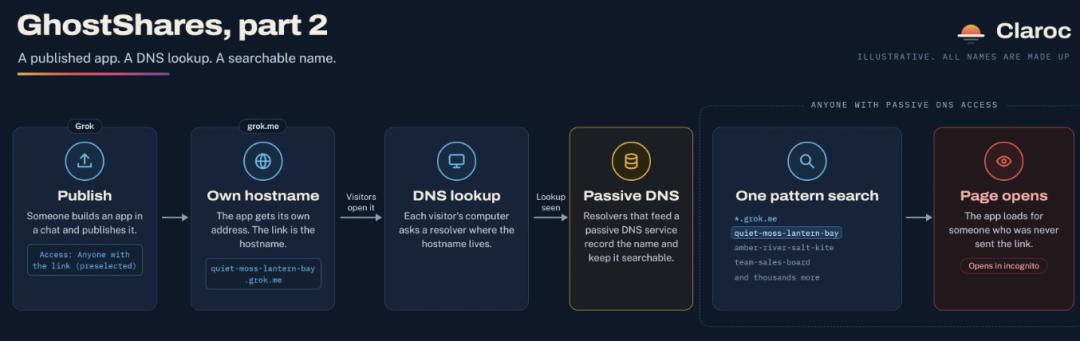
Wenn die Zugriffsrechte der Anwendung auf „Jeder mit dem Link“ festgelegt sind, kann man die Anwendung direkt öffnen, sobald man die Webadresse gefunden hat.
Das heißt, Grok erhöht die Schwierigkeit, dass Anwendungen entdeckt werden, löst aber das Problem der Zugriffskontrolle nicht wirklich.
Aus Gründen der Fairness hat Claroc auch die ChatGPT-Anwendung als Kontrolltest verwendet: Ihre Anwendungsadresse kann ebenfalls von Passive DNS erfasst werden, aber das Freigabepanel ist standardmäßig auf „Nur ich“ eingestellt. Selbst wenn andere die Webadresse finden, können sie nicht darauf zugreifen.
Das ist der erste Sieg von ChatGPT!
Außerdem wollte man überprüfen, ob der von Grok generierte Code zuverlässig ist und wie Team-Berechtigungen verarbeitet werden.
Später hat Claroc mit fiktiven Daten selbst eine Kundenverwaltungsanwendung für ein Verkaufsteam mit vier Personen erstellt.
Obwohl Grok tatsächlich automatisch die Anmeldefunktionen für Google und X hinzugefügt hat, haben die Forscher nach Überprüfung des Codes einen einfachen Fehler gefunden:
Die Anwendung fügt den Anmelder zuerst zum Team hinzu und prüft dann, ob er Mitglied des Teams ist. Das heißt, man wird zuerst in die Gruppe aufgenommen und dann erst geprüft, ob man zur Gruppe gehört.
Dann sind natürlich alle Gruppenmitglieder …
Anschließend haben die Forscher sich mit einem nie eingeladenen Google-Konto angemeldet und konnten nicht nur alle Kundendaten einsehen, sondern auch erfolgreich einen Datensatz ändern und einen anderen Datensatz löschen.
Das heißt, solange Sie es wollen, steht Ihnen die Tür von Grok immer offen.
Offizielle Antwort und Folgemaßnahmen
Nachdem die Angelegenheit öffentlich geworden ist, hat SpaceXSI den Medien mitgeteilt, dass die Anwendungen privat sind, bevor der Ersteller sie aktiv freigibt, und die Veröffentlichung mehrere Schritte erfordert.
Das Unternehmen hat außerdem angegeben, dass die Standard-Einstellung für die Mitarbeiterkonten „Nur Sie“ lautet, und um eine Anwendung öffentlich zu machen, muss man die Berechtigungen aktiv ändern.
Claroc hat jedoch mitgeteilt, dass in den für den Test verwendeten kostenpflichtigen Konten im Veröffentlichungspanel standardmäßig „Jeder mit dem Link“ ausgewählt war.
Der entscheidende Punkt hier ist:
Die Privatheit vor der Veröffentlichung und die standardmäßige Zugriffsberechtigung bei der Veröffentlichung sind zwei verschiedene Fragen.
Wenn Sie bis zum Ende auf „Veröffentlichen“ klicken, ist der vorausgewählte Zugriffsbereich immer noch alle Personen mit dem Link, auch wenn Sie mehrmals bestätigen, wird nicht automatisch eine Liste der Teammitglieder erstellt.
Die Forscher haben auch die vorhandenen Berechtigungssteuerungsfunktionen von Grok überprüft.
Nach dem Wechsel zu „Nur Sie“ werden Fremde, die auf die Seite und die Datenschnittstelle zugreifen, abgewiesen; wenn Sie die Veröffentlichung aufheben, wird die Anwendung innerhalb weniger Sekunden offline genommen.
Daher verfügt Grok über nutzbare Schutzmaßnahmen. Das Problem liegt darin, ob diese Maßnahmen wirklich verwendet werden, wenn Benutzer interne Tools veröffentlichen.
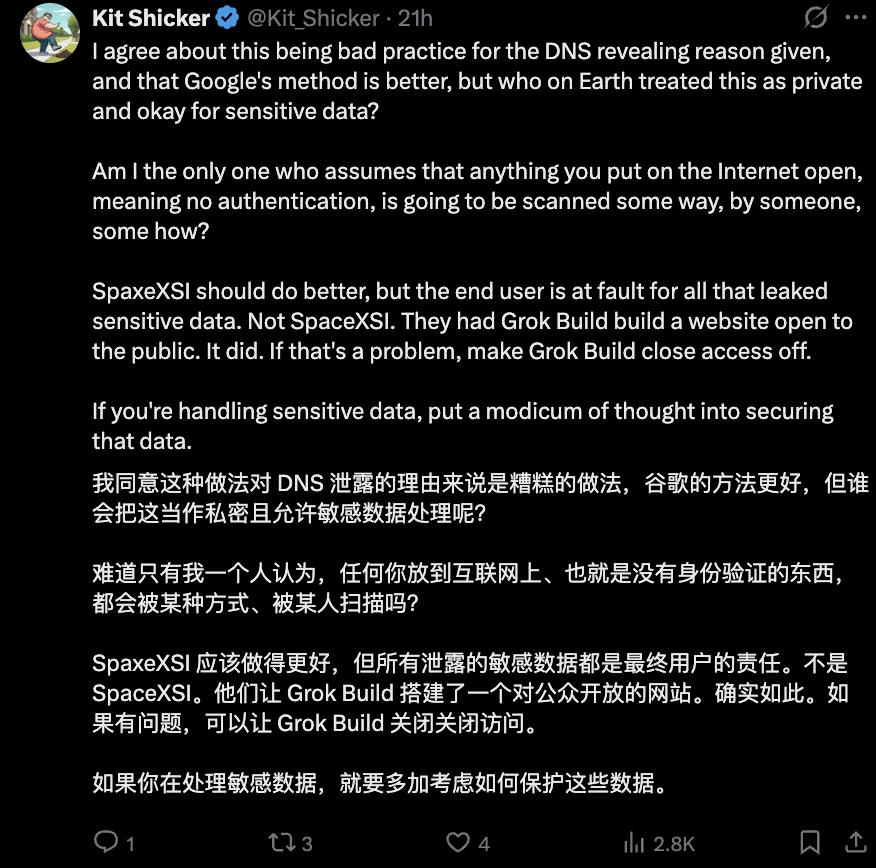
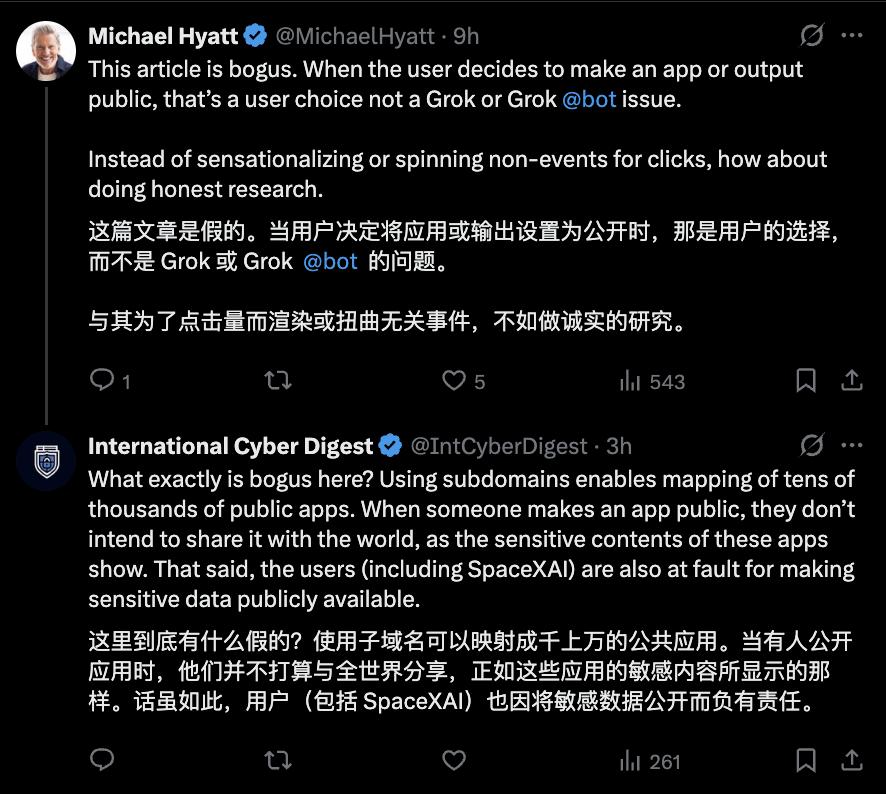
Mittlerweile wird diese Angelegenheit auf Twitter heiß diskutiert. Einige Leute glauben, dass die Benutzer die Berechtigungen selbst geöffnet haben, andere sind der Meinung, dass die Berechtigungseinstellungen von Grok fehlerhaft sind.
Was die nachfolgende Bearbeitung betrifft: Erst Stunden nachdem Ars Technica die Interview-E-Mail gesendet hat, hat SpaceXSI begonnen, die relevanten Links zu entfernen.
Bis zur Veröffentlichung des Berichts sind alle 24 von Mitarbeitern von SpaceXSI und X erstellten Anwendungen offline genommen worden.
Eine große Anzahl von Anwendungen, die von anderen Benutzern erstellt wurden, sind jedoch noch zugänglich, und Claroc hat bereits begonnen, die betroffenen Einrichtungen selbst zu kontaktieren.
Ob die Plattform andere betroffene Kunden aktiv benachrichtigen wird, hat Ars Technica noch keine klare Antwort erhalten.
Referenzlinks
[1]https://arstechnica.com/security/2026/11/grok-build-coding-agent-leaks-oodles-of-confidential-info-some-belonging-to-spacexsi/
[2]https://blog.claroc.io/ghostshares-grok-build-apps/
Dieser Artikel stammt aus dem WeChat-Offiziellen Konto „QbitAI“, Autor: henry, veröffentlicht mit Genehmigung von 36Kr.