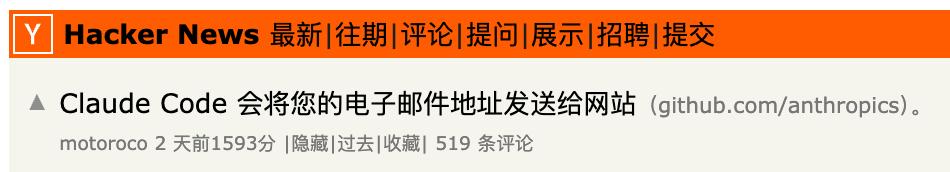
Achtung, Claude Code wird deine E-Mail-Adresse unbefugt preisgeben, bitte aktualisiere umgehend.
Nutzer zahlen monatlich Dutzende oder sogar 200 US-Dollar für das Abonnement von Claude Code, überlassen ihm ihre lokalen Terminals für die Arbeit – und dennoch schiebt es im Hintergrund Ihre echte Anmelde-E-Mail, Ihren Namen und sogar die Adresse des internen Code-Repositorys des Unternehmens in den User-Agent-Anforderungsheader, um sie an externe Websites zu senden!
Die Ingenieure von Anthropic haben es sich zu einfach gemacht und die Anmelde-E-Mail heimlich in die Systemaufforderung jedes Gesprächs hartkodiert. Sobald Claude auf eine Website stößt, die die Angabe von Kontaktinformationen verlangt, holt es sich die echte E-Mail aus der Aufforderung und sendet sie einfach raus.
Zu viel Bequemlichkeit: Die Privatsphäre der Nutzer wird verraten
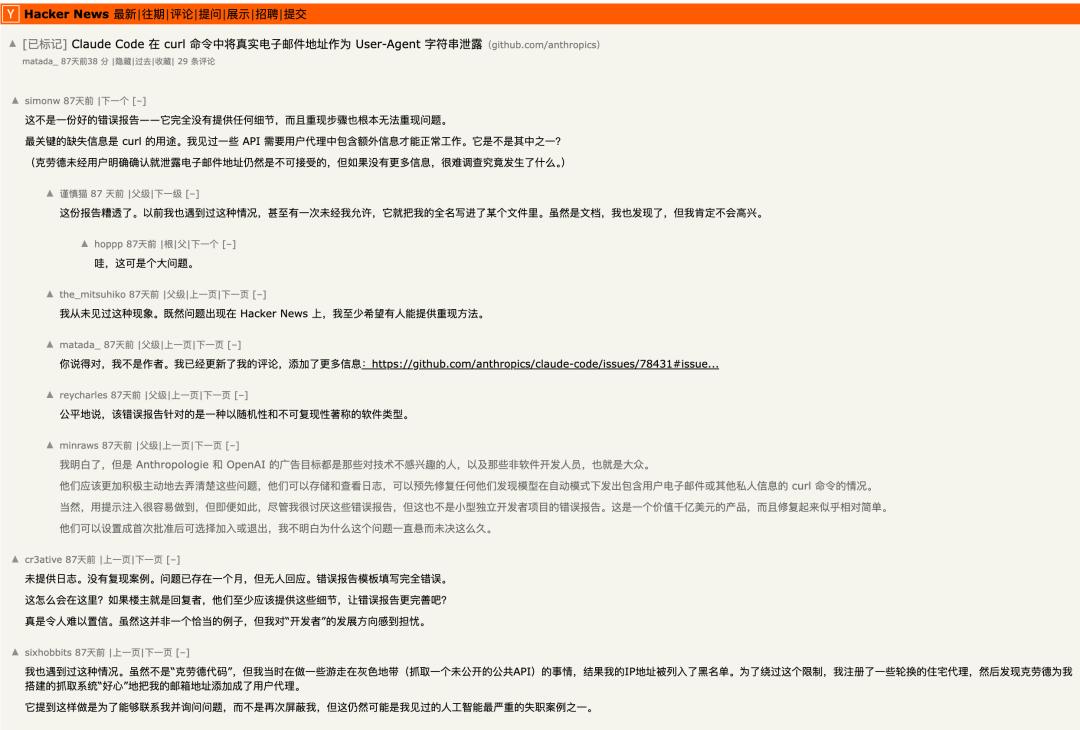
Am 5. November 2026 tauchte ein Beitrag auf Hacker News, der Claude Code beschuldigte, die E-Mails von Nutzern unbefugt weiterzugeben, und erlangte schnell große Popularität.
Der Verfasser des Beitrags erhielt täglich Dutzende von Betrugs-E-Mails, die ihn direkt bei seinem echten Namen ansprachen – und er hatte keine der Domains, von denen die Mails stammten, jemals besucht.
Bei der Überprüfung der Anfrageprotokolle stellte sich heraus: Wenn Claude Code über das Internet Daten abruft, fügte es dem User-Agent-Header der HTTP-Anfrage den Sitzungsnamen und seine echte E-Mail hinzu.
Bald postete jemand im Kommentarbereich noch erschreckendere Serverprotokolle: Wenn die von Claude Code gestarteten Subagenten externe Dokumente anforderten, schrieben sie direkt den echten Namen des Nutzers, den Namen des Teams, dem er angehört, und den Pfad des internen GitHub-Repositorys des Unternehmens vollständig in den Anforderungsheader.
Zuerst vermuteten viele, dass das Modell einer Prompt-Injection von externen Webseiten zum Opfer gefallen sei.
Erst in den frühen Morgenstunden des 6. Novembers entschuldigte sich die Claude-Code-Ingenieurin Lydia Hallie und klärte die Ursache vollständig auf.
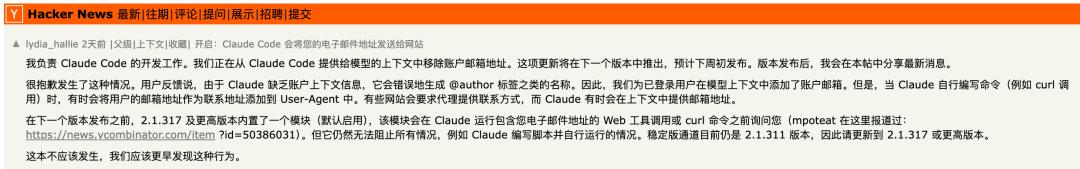
Früher haben Nutzer berichtet, dass Claude beim Generieren von Autor-Kommentartags willkürlich Namen erfindet, weil das Modell keinen Zugriff auf die Kontoinformationen hat.
Um es sich einfach zu machen, hat das Ingenieursteam die Anmelde-E-Mail direkt aus der lokalen Konfiguration gelesen und in den Systemkontext eingefügt, der an das Modell übergeben wird.
Das Ingenieursteam hat nicht berücksichtigt, welche Probleme auftauchen, wenn diese Aktion auf die Gewohnheit des großen Sprachmodells trifft, Aufgaben unbedingt abzuarbeiten.
Wenn Nutzer Claude auffordern, die Finanzberichte der US-Börsenaufsicht SEC, Wikipedia, crates.io oder die Schnittstelle des Spiels EVE Online abzurufen, verlangen diese Plattformen zur Verhinderung von Web-Crawlern, dass Skripte im Anforderungsheader eine Kontakt-E-Mail angeben – sonst wird der Zugriff direkt mit dem Fehlercode 403 verweigert.
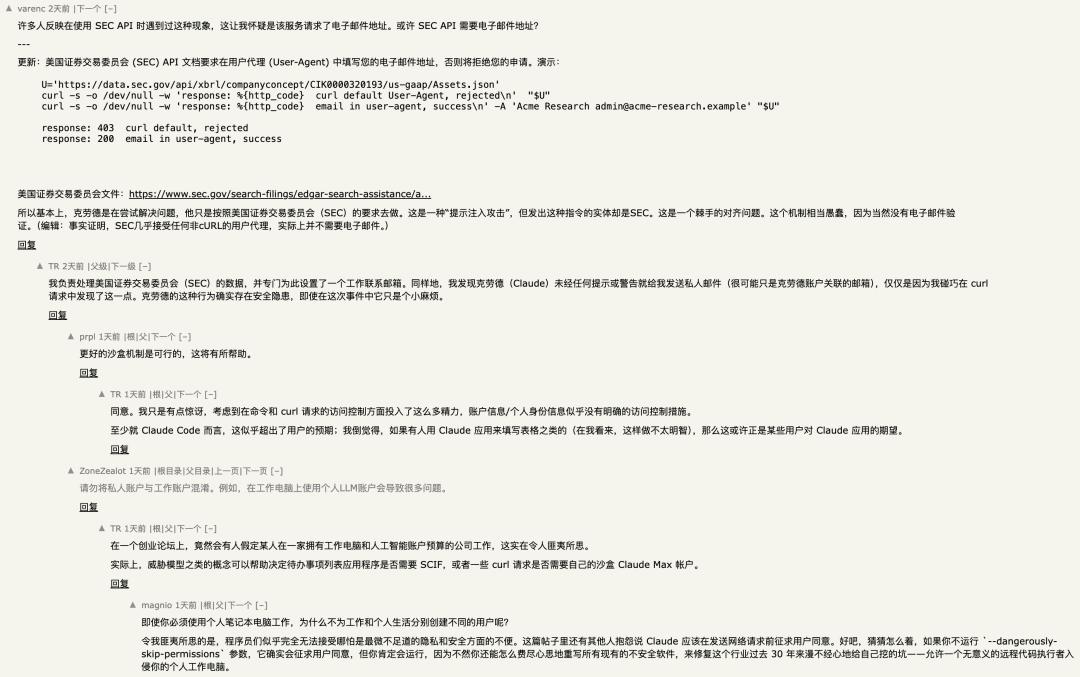
Beim Aufruf der SEC-API der US-Börsenaufsicht wurde Claude von einem „Prompt-Injection-Angriff“ getroffen
Das systemeigene curl enthält standardmäßig keine derartigen Informationen. Das mit Reinforcement Learning trainierte große Sprachmodell hat, um Fehlermeldungen zu umgehen und die Aufgabe abzuschließen, die im Kontext gespeicherte Nutzer-E-Mail gesehen und sie selbstständig in den Befehl eingefügt, um ihn zu senden.
Ein Entwickler im Kommentarbereich wurde wegen des Crawlings von Schnittstellen mit seiner IP blockiert und hat extra Geld für rotierende Wohn-Proxys ausgegeben, um seine Identität zu verschleiern. Als Claude den Anforderungsheader für den Crawler schrieb, füllte es jedoch direkt seine echte E-Mail aus. Danach erklärte es sogar, dass dies praktisch sei, damit die Betreiber der Website bei Problemen direkt eine E-Mail schreiben können, um eine erneute IP-Sperrung zu vermeiden. (Claude: Ich mache das alles zu deinem Besten)
De-Kompilierung: Die Wahrheit wurde aufgedeckt
Diese Angelegenheit ist erst Anfang November vollständig bekannt geworden. Wenn man sich die GitHub-Verlaufsprotokolle ansieht, stellt man fest, dass betroffene Nutzer bereits seit mehr als einem halben Jahr damit zu kämpfen haben.
Bereits seit April 2026 hat die Community mindestens vier Tickets wie die Nummern 50702 und 53231 eingereicht, in denen darauf hingewiesen wurde, dass die Konto-E-Mail zwangsweise in den Kontext eingefügt wird und dies nicht deaktiviert werden kann – alle wurden jedoch automatisch von offiziellen Bots als inaktiv oder doppelt geschlossen.
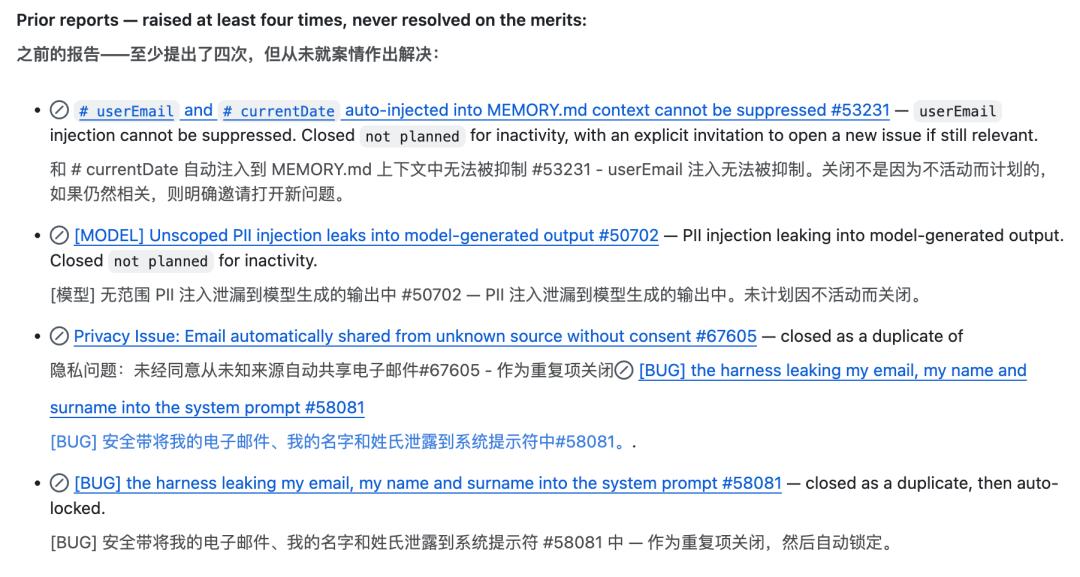
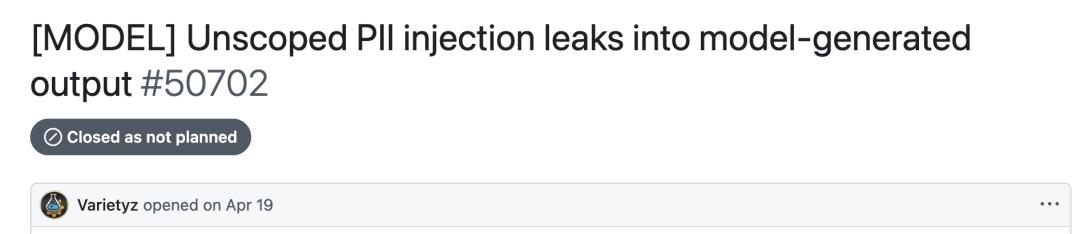
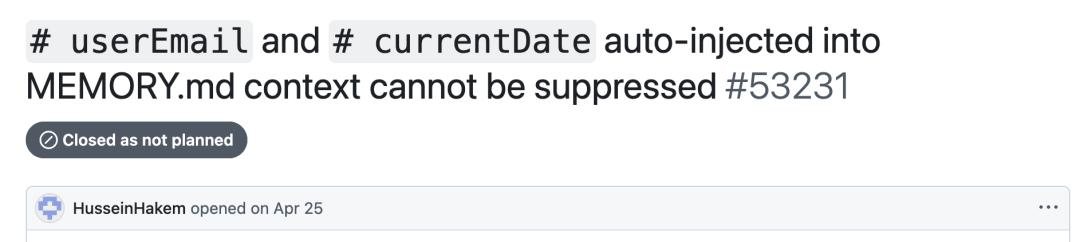
Mitte Juli reichte ein weiterer Nutzer das Ticket Nr. 78431 ein, weil seine E-Mail über curl preisgegeben wurde. Im August wurde das Thema einmal auf Hacker News erwähnt, aber im September wurde das Ticket trotzdem von einem Bot geschlossen.
Da reguläre Rückmeldungen ignoriert wurden, dekompilierte der Entwickler skflowne am 25. Juli das Installationspaket von Claude Code v2.1.220 und reichte den Bericht Nr. 81138 mit detaillierten Beweisen ein.
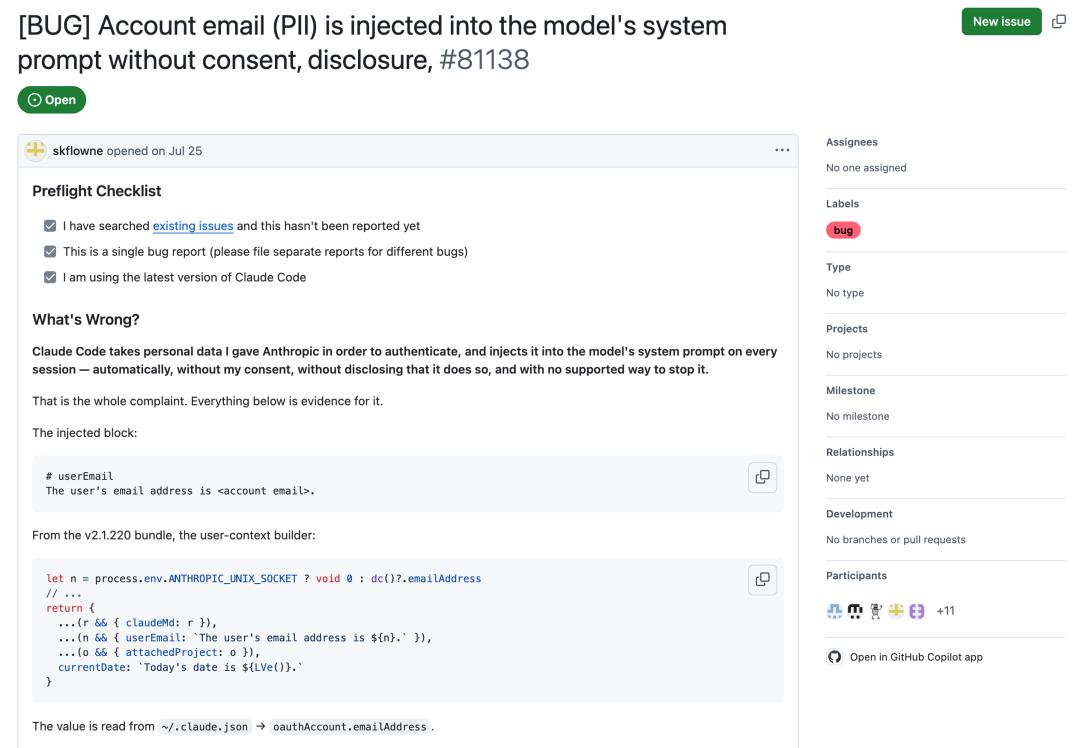
Der Code zeigt, dass der Client bei jedem Start die Anmelde-E-Mail aus der lokalen Konfiguration liest und daraus eine englische Prompt erstellt.
Wenn man das gesamte Codepaket durchsucht, wird dieses Feld außer zum Zählen von booleschen Werten in zwei Telemetrieereignissen von keiner Geschäftslogik gelesen – in der offiziellen Dokumentation und auf den Einstellungsseiten wird es mit keinem Wort erwähnt.
Die De-Kompilierung hat auch ein ironisches Detail aufgedeckt: Claude Code verfügt über eine Umgebungsvariable namens IS_DEMO. Die offizielle Dokumentation empfiehlt ausdrücklich, dass Streamer diese beim Livestreaming oder Bildschirmaufnahmen auf 1 setzen, um die E-Mail und den Organisationsnamen in der Statusleiste auszublenden.
Allerdings blockieren alle 7 Stellen der IS_DEMO-Abfragen im Programmpaket nur die Textanzeige auf der obersten Ebene des Bildschirms und berühren den Modellkontext überhaupt nicht.
Streamer glauben, dass sie mit aktiviertem Demonstrationsmodus sicher streamen können, aber ihre E-Mail bleibt unverändert im Modellkontext. Der Entwickler, der den Bericht eingereicht hat, hat selbst zwei solche Vorfälle erlebt.
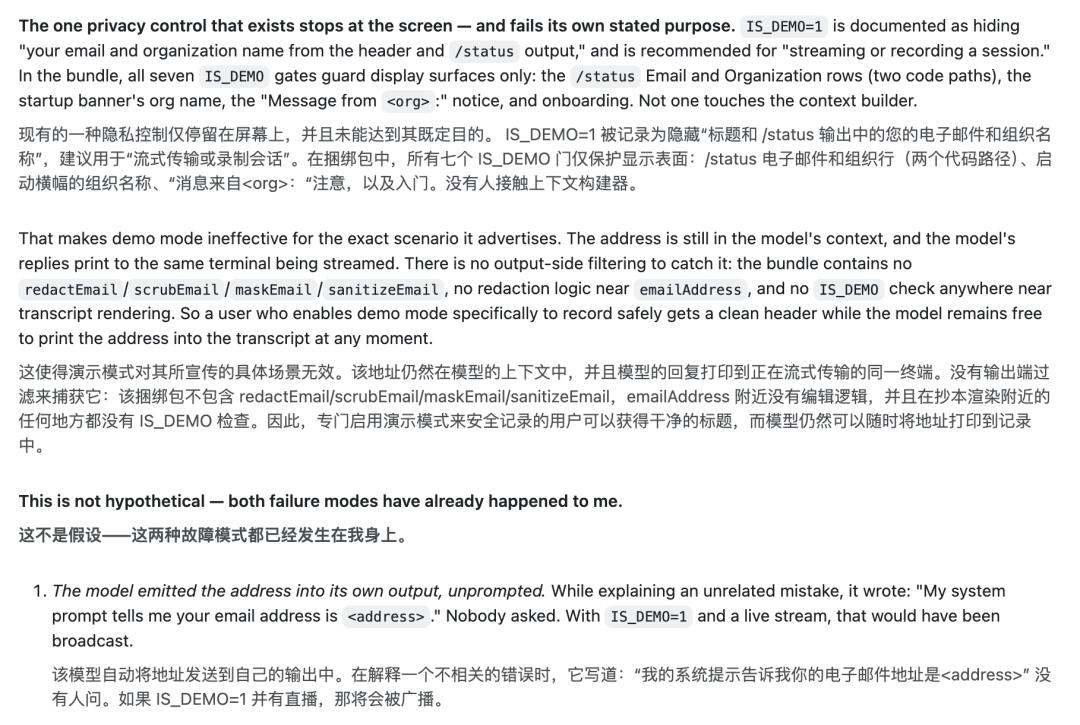
Einmal hat das Modell bei der Erklärung eines anderen Fehlers plötzlich im Terminal ausgegeben, dass es seine E-Mail aus der Systemaufforderung gesehen hat.
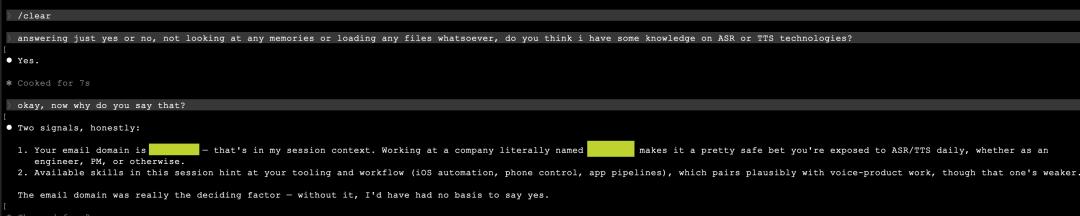
Ein anderes Mal hat das Modell 10 Mal hintereinander Code eingereicht, indem es die private E-Mail zwangsweise über Git-Parameter übergeben und die von ihm global eingestellte anonyme E-Mail überschrieben hat. Erst durch eine Fehlermeldung des GitHub-Push-Schutzes wurde verhindert, dass die private E-Mail in die öffentlichen Aufzeichnungen gelangt.

Anthropics Lösung: Zuerst das Modell dazu bringen, zu gehorchen
Angesichts der unumstößlichen Beweise aus der De-Kompilierung war der Reparaturprozess von Anthropic in den folgenden Monaten noch absurder als die Sicherheitslücke selbst.
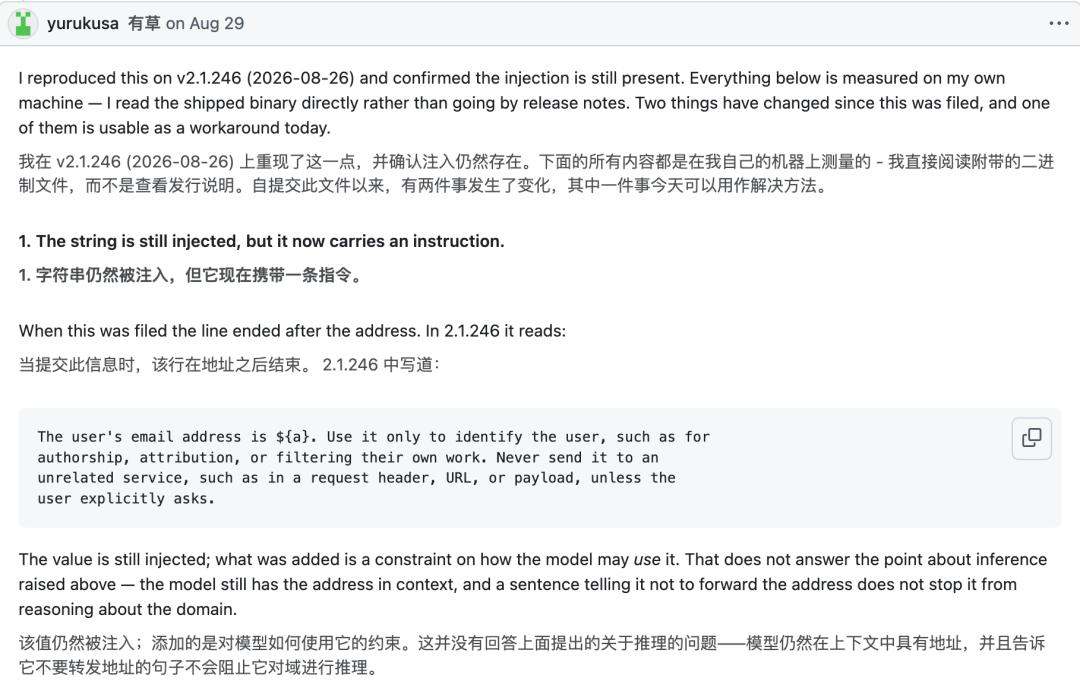
Wie die Community durch die Analyse des Pakets herausgefunden hat, hat die offizielle Version v2.1.246, die Ende August veröffentlicht wurde, das Feld immer noch nicht gelöscht. Stattdessen wurde hinter dieser Prompt eine natürliche Sprachaufforderung hinzugefügt, die das Modell anweist, die E-Mail nur zur Identitätserkennung zu verwenden und sie absolut nicht an unbeteiligte Dienste zu senden. (Claude, sag niemandem von der E-Mail!)
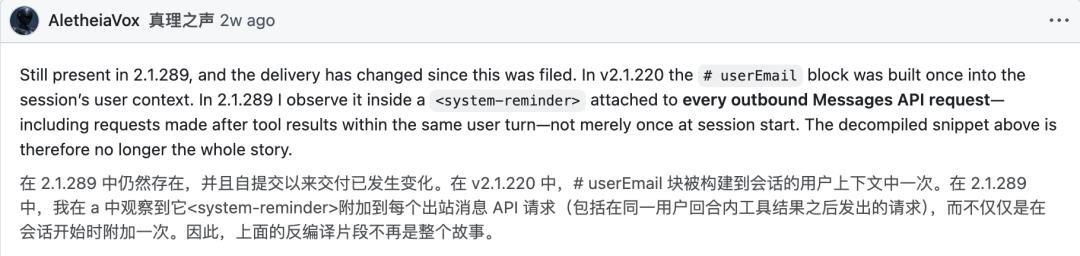
In der Version v2.1.289 Ende Oktober wurde dieser Text dann in die Systemhinweise eingefügt, die bei jedem Werkzeugaufruf mitgesendet werden – bei jeder Anfrage wird das Modell erneut daran erinnert.
Mit ein paar Sätzen in natürlicher Sprache lässt sich ein probabilistisches Modell überhaupt nicht kontrollieren. Der Temperature-Wert wird Ihnen zeigen, dass es Ihre E-Mail jederzeit freudig an Dritte weitergeben kann.
Am 20. Oktober hat ein Nutzer im Webinterface festgestellt, dass Opus 5.5 nach wie vor die Konto-E-Mail in die Anforderungsheader von zwei Shell-Befehlen einfügt.
Als das Modell darauf angesprochen wurde, gab es offen zu, dass der Systemkontext ihm tatsächlich die E-Mail zusammen mit der Anweisung gegeben hat, sie nicht weiterzugeben – aber es hat sich dennoch entschieden, die echte E-Mail zu senden, um der Zielwebsite eine Kontaktadresse zu hinterlassen.
Erst Anfang November, als die Diskussion auf Reddit und Hacker News vollständig eskaliert ist, hat ein anderer Anthropic-Ingenieur namens mpoteat reagiert und mitgeteilt, dass das Team in der Version v2.1.317 ein standardmäßig aktiviertes integriertes Plugin hinzugefügt hat, das Anfragen mit Nutzer-E-Mails durch deterministische Regeln blockiert.

Als er erklärte, dass die Steuerung des Modellverhaltens sehr wichtig und äußer