Android-Smartphones in Sekunden zum Absturz bringen? Detaillierte Erklärung zum „Todes-SMS“-BUG
Stellen Sie sich vor, dass Sie eines Tages normalerweise Ihr Handy benutzen und vielleicht mit jemandem telefonieren. Plötzlich bricht das Gespräch ohne Ihr Zutun unerklärlicherweise ab, und das Netz zeigt „kein Signal“ an. Dieses Phänomen dauert etwa zwei Sekunden, dann kehrt das Handy zu seinem ursprünglichen Zustand zurück, als wäre nichts passiert.
Sie denken vielleicht, dass Sie gerade an einen Ort mit schlechtem Signal gekommen sind, und machen sich deswegen keine Sorgen. Aber einige Tage später tritt derselbe Fall wieder auf. Diesmal stellt sich das Handy nicht mehr „automatisch wieder her“, sein Netzwerksignal verschwindet wiederholt, sogar die Oberfläche der Telefon-App stürzt ständig ab.
Ist das Handy kaputt? Vielleicht schon. Aber es gibt noch eine andere Möglichkeit: Sie sind gerade von einem neuartigen „Todes-SMS“-Angriff betroffen.
Eine „leere“ SMS kann das Handy sofort vom Netz trennen
Was ist eine „Todes-SMS“? Um die ganze Sache zu verstehen, muss man zuerst ein technisches Konzept kennen, nämlich die sogenannte „WAP-Push-Daten-SMS“.
Wie allgemein bekannt ist, enthalten normale SMS normalerweise nur grundlegende Textinhalte. Sie werden vom Handy des Absenders über das Netz des Betreibers an Ihr Handy übertragen, dann können Sie die entsprechenden Inhalte lesen.
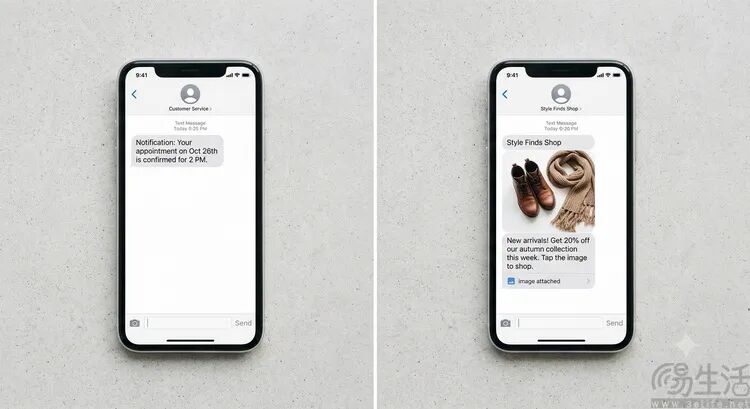
SMS (links) und MMS (rechts) basieren tatsächlich auf völlig unterschiedlichen Sende- und Empfangsverfahren
Aber vor vielen Jahren, als das Konzept der „MMS“ zum ersten Mal vorgeschlagen wurde, hat sich die Situation etwas geändert. Denn MMS ist eine „multimediale SMS“, die Text, Bilder, Musik und sogar Animationen (Videos) enthalten kann. Für das damalige 2G-Netz hat das Empfangen von MMS viel Datenverkehr verbraucht.
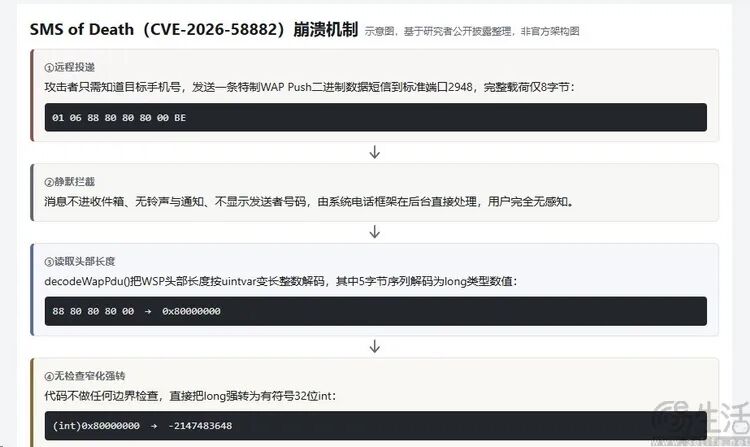
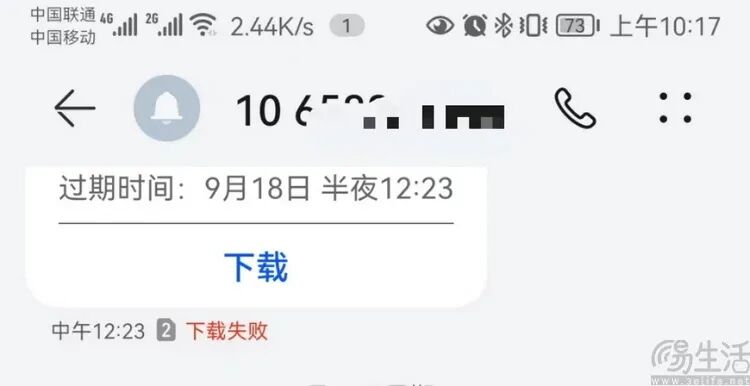
Deshalb wurde der Mechanismus der WAP-Push-Daten-SMS entwickelt, man kann ihn als „Eintrittskarte“ für MMS betrachten. Wenn Ihnen eine MMS zugesandt wird, sendet der Betreiber zuerst eine WAP-Push-Daten-SMS an Ihr Handy. Sie ist nicht dafür gedacht, dass Sie sie „sehen“, sondern teilt dem Handy mit, dass jetzt eine MMS auf dem Server des Betreibers gespeichert ist. Zu diesem Zeitpunkt benachrichtigt das Handy den Nutzer, ob der Download-Vorgang ausgeführt werden soll. Während dieses Vorgangs wird die WAP-Push-Daten-SMS selbst nicht im SMS-Posteingang angezeigt und verbraucht auch keine SMS aus dem Paket des Nutzers.
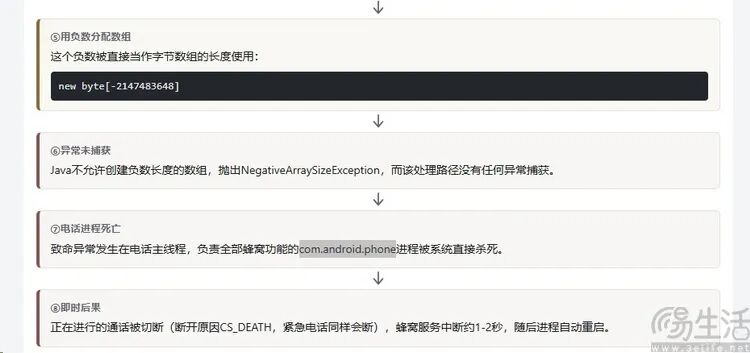
Aber was passiert, wenn die WAP-Push-SMS genau Daten enthält, die einen schweren System-BUG auslösen können? Und das ist die Wahrheit der oben genannten Ereignisse.
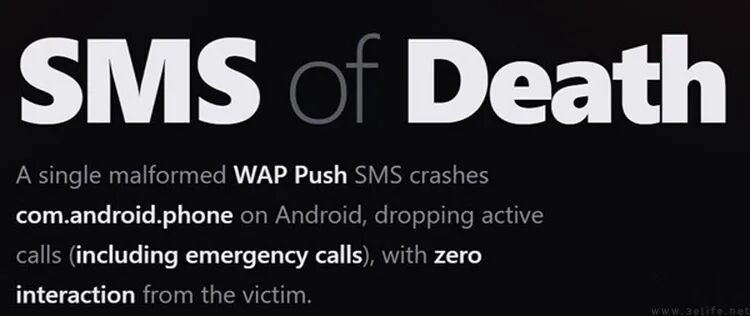
Studien haben ergeben, dass die Betriebssysteme von Android 12 bis zum neuesten Android 17 einen sehr schwerwiegenden BUG enthalten. Wenn sie eine bestimmte WAP-Push-SMS empfangen, „verstehen“ sie die darin enthaltenen Binärdaten falsch und lösen schließlich den automatischen Neustart des Prozesses „Telefon“ (com.android.phone) aus, was dazu führt, dass das Handy kurzzeitig vom Netz getrennt wird und laufende Anrufe automatisch unterbrochen werden.
Ist es gefährlich? Das hängt von der konkreten Situation ab
Nachdem Sie das Angriffsprinzip der „Todes-SMS“ verstanden haben, haben einige Freunde vielleicht schon den entscheidenden Punkt erkannt.
Erstens: Wenn die Wirkung eines Angriffs mit der „Todes-SMS“ nur darin besteht, das Handy für ein oder zwei Sekunden vom Netz zu trennen, scheint das eigentlich kein großes Problem zu sein – warum lohnt es sich, extra darüber zu sprechen?
Zweitens: Wenn es wirklich ein großes Problem wäre, warum besteht es dann von Android 12 bis Android 17 fort, ohne behoben zu werden?
Tatsächlich ist das genau der Kern des Problems.
Kehren wir zurück zur vorherigen Analyse des Prinzips der WAP-Push-SMS. Nachdem wir wissen, dass eine bestimmte WAP-Push-SMS (also die „Todes-SMS“) dazu führt, dass der Telefonprozess von Android-Handys automatisch neu gestartet wird – gibt es neben dem sofortigen Netzausfall und dem unterbrochenen Anruf noch weitere Folgen?
Ja, denn es lässt den Betreiber glauben, dass Sie die gerade gesendete WAP-Push-SMS nicht erhalten haben. Also versucht der Betreiber möglicherweise, sie erneut zu senden. Zu diesem Zeitpunkt trennt sich das Handy wieder vom Netz, der Betreiber glaubt erneut, dass sie nicht empfangen wurde und die SMS-Übertragung fehlgeschlagen ist, also versucht er, sie nochmal zu senden – dann beginnt der Netzausfall sich ständig zu wiederholen.
Entsprechende Praxistests zeigen, dass unter einigen „besonders eifrigen“ Betreibernetzen eine einzelne „Todes-SMS“ sogar dazu führen kann, dass das Handy über eine Woche lang ständig die Netzverbindung verliert und keine Anrufe tätigen oder empfangen kann.
Wenn ein Angreifer nicht nur eine einzelne „Todes-SMS“ auf einmal sendet, sondern gleich zwanzig oder dreißig auf einmal, steigt die Häufigkeit der Prozessabstürze auf dem Handy noch weiter an, bis schließlich die Datenbank, die für die Speicherung von SMS-Daten zuständig ist, „durcheinander geschrieben“ wird. Auch wenn danach keine weiteren „Todes-SMS“ mehr empfangen werden, gerät das Handy in einen halbpermanenten Absturzzyklus und zeigt ständig Fehlermeldungen an.
Aber beachten Sie bitte: Die beiden oben genannten Extremfälle hängen zum einen von bestimmten Betreiberrichtlinien ab, zum anderen erfordern sie einen „unermüdlichen“ Angriff. Die „Todes-SMS“ unterscheidet sich aber von anderen Viren und Trojanern: Obwohl sie dazu führen kann, dass das Handy nicht mehr normal benutzt werden kann, kann sie keinen Datenleck verursachen und das Handy des Opfers auch nicht ferngesteuert steuern. Das heißt, der Angreifer kann daraus kaum direkt wirtschaftlichen Nutzen ziehen.
Genau deshalb wurde diese auf den ersten Blick erschreckende Sicherheitslücke über so viele Jahre lang nicht entdeckt. Und selbst nachdem sie im Mai dieses Jahres „aufgedeckt“ wurde, wurde sie von den Ingenieuren von Google zeitweise als „kein Sicherheitsproblem, keine Behebung erforderlich“ markiert.
Was tun, wenn man darauf stößt? Bei älteren Geräten und eSIM ist es schwierig
Zuerst können wir Sie beruhigen: Obwohl Google nach Erhalt des Lückenberichts im Mai dieses Jahres zeitweise beschlossen hat, „keine Behebung durchzuführen“, haben sie tatsächlich Mitte Juni den Korrekturcode bei AOSP eingereicht und im Sicherheits-Patch vom Oktober dieses Jahres den entsprechenden Patch für Geräte von Android 14 bis Android 17 ausgeliefert.
Das heißt: Solange Sie ein relativ neues Android-Handy benutzen und das Systemupdate vom Oktober oder November dieses Jahres installiert haben (auch inländische Handys übernehmen die monatlichen Sicherheitsupdates von Google), brauchen Sie sich vor diesem Angriff mit der „Todes-SMS“ praktisch nicht zu fürchten.
Aber wenn Ihr Handy genau auf den Versionen Android 12 oder 13 läuft, ist die Situation komplizierter. Bislang gibt es keine Anzeichen dafür, dass diese älteren Systemversionen gepatcht werden. Da zudem die Details des entsprechenden Angriffs vollständig öffentlich sind, sind ältere Geräte tatsächlich sehr stark gefährdet.
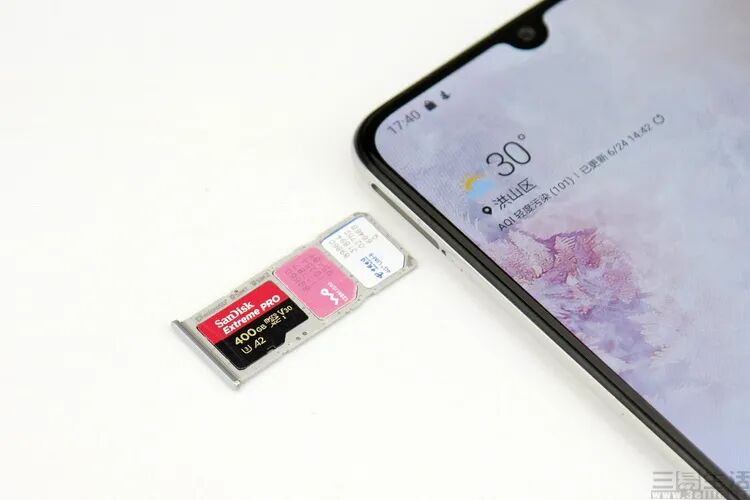
Wenn Sie unglücklicherweise „infiziert“ werden, gibt es derzeit nicht gar keine Lösung. Der einfachste Weg ist, das Handy zuerst auszuschalten, die SIM-Karte herauszuziehen und dann das System zurückzusetzen. Gleichzeitig müssen Sie ein iPhone oder ein Android-Handy mit neuerem System verwenden, um die SIM-Karte der betroffenen Nummer einzustecken. Da die Programme dieser Handys nicht abstürzen, erhält der Betreiber die „normale“ Rückmeldung, dass die WAP-Push-SMS zugestellt wurde, und hört auf, die schädliche Nachricht wiederholt zu senden.
Aber wenn Sie sowohl eine der „unsicheren Systemversionen“ Android 12 oder 13 benutzen als auch die eSIM-Funktion auf Ihrem Handy aktiviert haben – obwohl dieser Fall auf dem chinesischen Markt fast nicht vorkommt – dann hilft im Falle einer Infektion fast nichts mehr, Sie sollten besser direkt ein neues Handy kaufen.
Dieser Artikel stammt aus dem WeChat-Offiziellen Konto „San Yi Sheng Huo“ (ID: IT-3eLife), Autor: San Yi Jun, veröffentlicht mit Genehmigung von 36Kr.