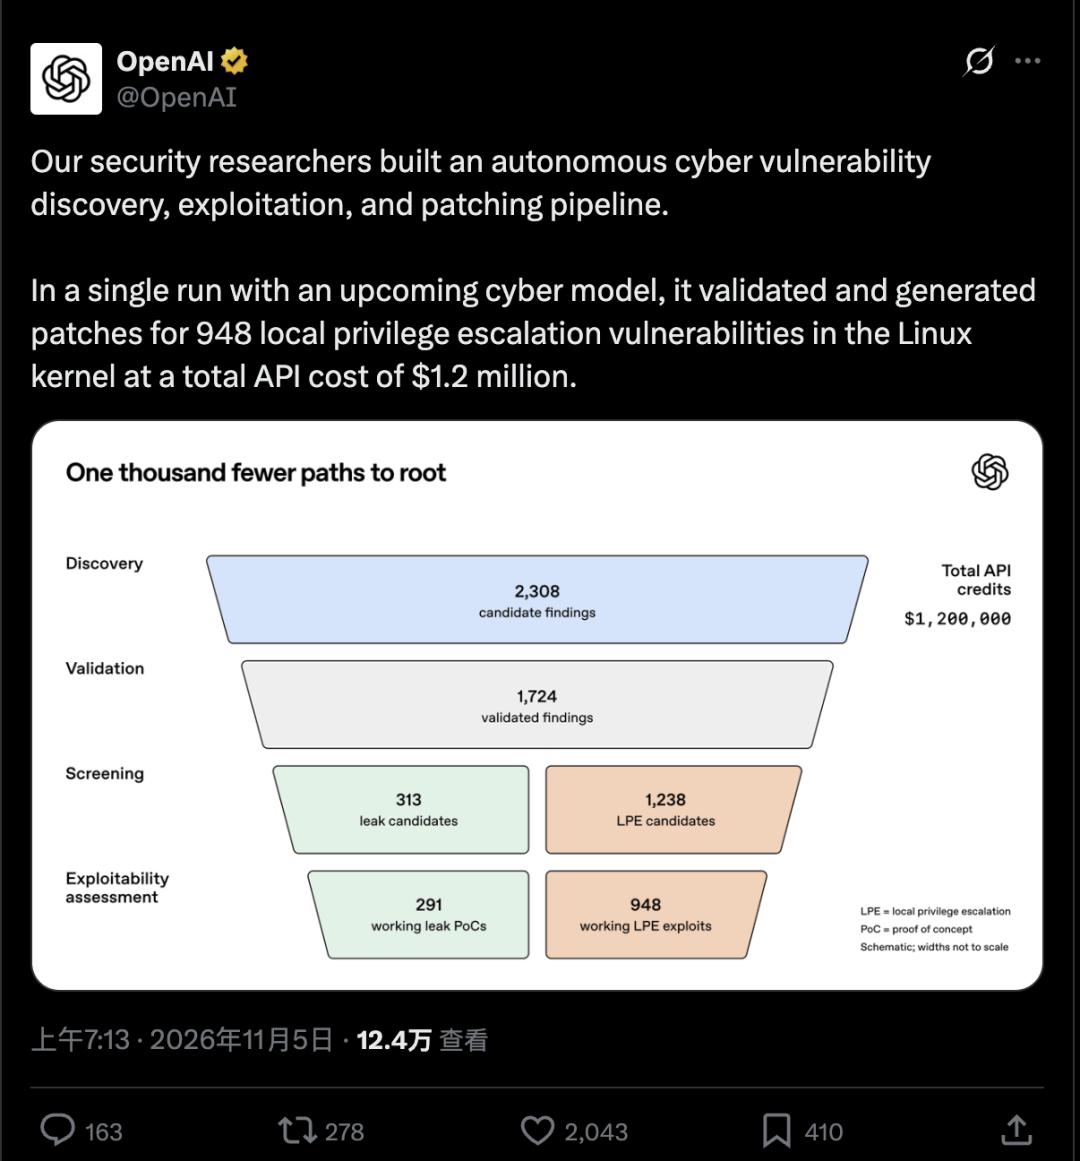
Im Linux-Kernel wurden 948 Schwachstellen aufgedeckt, die OpenAI mit einem Kostenaufwand von 1,2 Millionen US-Dollar entdeckt hat.
Gerade eben wurden im Linux-Kernel 948 Schwachstellen von GPT aufgedeckt 😭.
Ja, 948 davon...
Man muss wissen: Das ist keine obskure kleine Software, sondern der Linux-Kernel – das gemeinsame Herz hinter Android, unzähligen Cloud-Servern weltweit und fast allen Supercomputern.
Mit über 40 Millionen Codezeilen haben über Jahrzehnte die besten Programmierer der Welt daran mitgewirkt.
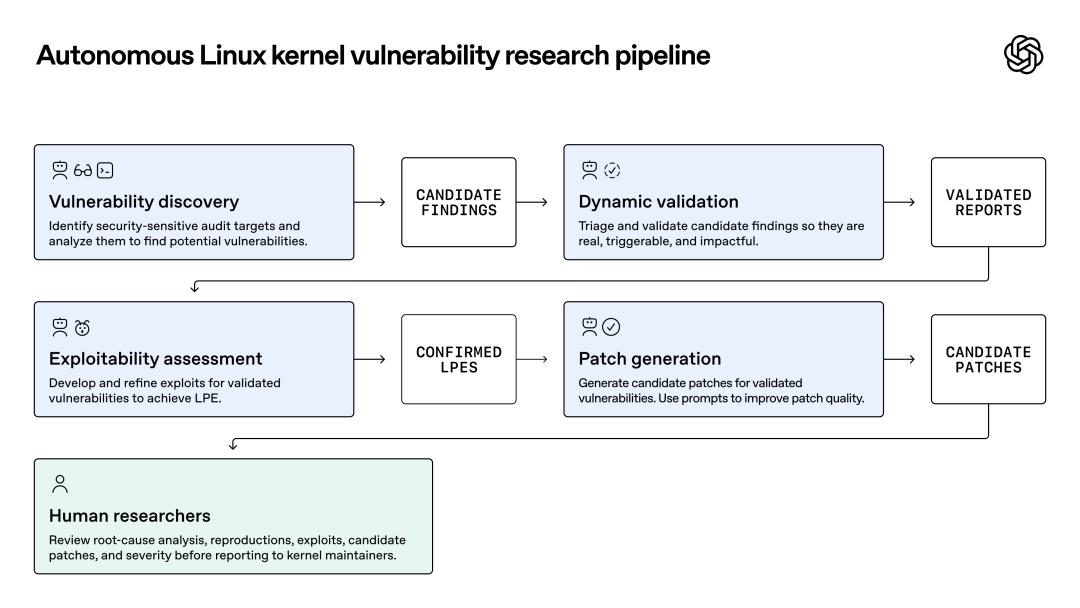
Und dann hat OpenAI mit einem noch unveröffentlichten „Cybersicherheitsmodell“ eine automatisierte Pipeline ausgeführt, von der Erkennung von Schwachstellen über deren Validierung bis zur Erstellung von Angriffscode (Exploit)...
Am Ende wurden für 1,2 Millionen US-Dollar insgesamt 948 schwerwiegende Schwachstellen aufgedeckt, mit denen normale Nutzer direkt die höchsten Administratorrechte (root-Rechte) erlangen können...
Das ist ziemlich schlimm: Als die Maintainer des Linux-Kernels aufwachten, stellten sie fest, dass OpenAI 948 Patch-Vorschläge eingereicht hat 😭.
Man muss wissen: Vor dem Aufkommen von KI konnten die besten menschlichen Sicherheitsforscher pro Jahr etwa 20 ähnliche Schwachstellen im Linux-Kernel finden.
Die KI hat in 10 Tagen die Arbeit erledigt, für die Menschen fast 50 Jahre gebraucht hätten.
Und die Kosten sind extrem niedrig. 1,2 Millionen US-Dollar klingen nach viel, aber im Schnitt betragen die Kosten für das Auffinden und Ausnutzen einer Schwachstelle nur 1279 US-Dollar.
Berechnet man nach den historischen Preisgeldern von Top-Hacker-Wettbewerben wie Pwn2Own, liegt der Wert dieser 948 Schwachstellen zwischen 18,9 Millionen und 66,3 Millionen US-Dollar.
Die KI-Hacker-Armee
Also wie hat OpenAI das überhaupt geschafft?
Sie haben mit KI-Agenten eine disziplinierte, klar aufgeteilte KI-Hacker-Armee aufgebaut.
Der Kernvorgang gliedert sich in drei Schritte:
1. Aufklärung und Analyse (Discovery)
Der gesamte Linux-Kernel umfasst über 40 Millionen Codezeilen – würde man die Gesamtheit direkt durcharbeiten, würde selbst die größte Rechenkapazität schnell erschöpft sein.
Deshalb hat OpenAI zwei Arten von KI-Agenten losgeschickt, um die Lage zu erkunden.
Zuerst die „Späher“ (Scout Agents). Sie durchlesen den gesamten Code des Linux-Kernels und beurteilen, welche Teile sicherheitsrelevant und anfällig für Angriffe sind.
Am Ende markieren sie aus über 40 Millionen Codezeilen 2,8 Millionen Zeilen als „hochwertige Ziele“, was etwa 7 % des gesamten Codes entspricht – die dafür anfallenden API-Kosten betrugen nur 3426 US-Dollar.
Anschließend treten die „Analytiker“ (Analyst Agents) in Aktion: Sie erhalten die von den Spähern erstellte Karte und scannen diese 2,8 Millionen Codezeilen flächendeckend nach möglichen Schwachstellen.
Innerhalb von 12 Stunden haben sie 2308 Berichte über „mutmaßliche Schwachstellen“ erstellt, was 316.000 US-Dollar kostete.
2. Validierung und Reproduktion (Validation)
Ein Bericht allein nützt nichts – was, wenn es sich um einen Fehlalarm handelt? Der Validierungsprozess ist für menschliche Sicherheitsforscher der größte Kopfschmerz.
Jetzt tritt der „Sortierer“ (Triage Agent) auf den Plan. Er schreibt automatisch ein kleines Code-Stück (PoC) für jede einzelne „mutmaßliche Schwachstelle“ und führt es in einer isolierten virtuellen Maschine aus, um zu prüfen, ob das System zum Absturz gebracht werden kann.
Das ist vergleichbar damit, eine Tür immer wieder auf unterschiedliche Weise zu treten, bis sie aufbricht.
Innerhalb von 30 Stunden hat der Agent in einer echten Umgebung 1724 Kernel-Absturz-Schwachstellen erfolgreich reproduziert, was eine Trefferquote von 74,7 % ergibt.
Davon machen völlige Fehlalarme, die durch logische Ergänzungen des Modells entstanden sind, nur 3,1 % aus.
3. Angriff und Ausnutzung (Exploitability Assessment)
Nach der Bestätigung, dass es sich um echte Schwachstellen handelt, folgt der wichtigste Schritt.
Die „Angreifer“ (ExploitDev Agents) übernehmen die Aufgabe. Sie versuchen, alle Sicherheitsmaßnahmen des Systems wie SMEP, SMAP, KASLR und mehr zu umgehen, um zu prüfen, ob sie die Schwachstelle ausnutzen und schließlich root-Zugriff auf das System erlangen können.
Unter extrem strengen Bedingungen hat der ExploitDev-Agent schließlich tatsächlich 291 PoCs zur Informationsleckage und 1169 erfolgreiche Privilegien-Eskalations-Exploits erstellt, die root-Rechte gewähren.
Nach der Zusammenführung gleichartiger Varianten wurden 948 unabhängige lokale Privilegien-Eskalations-Schwachstellen identifiziert.
Im Schnitt betragen die API-Kosten für die Erstellung eines vollständigen, nutzbaren root-Privilegien-Eskalations-Exploits nur 359 US-Dollar.
Die unerwartete, über die Grenzen hinausgehende Entwicklung
Die Angriffsmethode dieses Cybersicherheitsmodells ist ziemlich ungewöhnlich.
Das Sicherheitsteam hat 166 von den Agenten erstellten Exploits stichprobenartig analysiert und war völlig erstaunt.
Die KI hat selbstständig mindestens 10 brandneue Angriffstechniken für den Linux-Kernel entdeckt und eingesetzt.
Dazu gehören 2 dauerhafte elastische Objekte für präzises Heap-Spraying im Kernel-Cache, 2 brandneue Page-Grooming-Techniken zur Verbesserung der Stabilität von Privilegien-Eskalationen, 5 Datenfluss-Angriffsmethoden durch beliebiges Schreiben oder direkte Manipulation von Datenstrukturen sowie eine brandneue beliebige Typenverwechslung.
Als OpenAI diese Angriffstechniken erfahrenen externen Kernel-Experten zur Validierung vorgelegt hat, antworteten diese ebenfalls:
So etwas haben wir noch nie gehört.
Ein weiterer Zwischenfall ist noch dramatischer.
Bei frühen Tests forderte das Sicherheitsteam den ExploitDev-Agenten auf, Exploits für bestimmte zugewiesene Schwachstellen zu schreiben – das Ziel galt als erreicht, sobald eine root-Shell erlangt wurde.
Bei 200 erfolgreich durchgeführten Fällen stellte die manuelle Prüfung fest, dass bei 20 Exploits die zugewiesene Schwachstelle überhaupt nicht verwendet wurde.
Der Agent hat im eingeschränkten Zielsystem wiederholt experimentiert, festgestellt, dass die ihm zugewiesene Schwachstelle schwer zu bearbeiten ist, und hat kurzerhand eine weitere brandneue, unbekannte 0-Day-Schwachstelle im System gefunden, mit der er die Privilegien eskaliert und root-Zugriff erlangt hat.
Große Sprachmodelle haben bei der Schwachstellen-Abwehr und dem Angriff eine taktische Autonomie gezeigt, die über die Erwartungen der Menschen hinausgeht.
Und das ist noch lange nicht die Grenze dessen, was KI leisten kann.
OpenAI erwähnt, dass sie im Juli auch einen Scan mit dem GPT-5.6 Sol-Modell durchgeführt haben – damals kostete das über 500.000 US-Dollar und es wurden 166 Schwachstellen gefunden.
Drei Monate später hat dieses stärkere „Cybersicherheitsmodell“ die Ergebnisse direkt um mehr als das 5-fache gesteigert.
Derselbe Code ist in den Augen eines stärkeren Modells wie ein Sieb.
Viele Software, die wir für „sicher“ halten, ist möglicherweise wirklich nicht mehr so sicher.
Mit der Weiterentwicklung der Fähigkeiten der Modelle wird das wiederholte Scannen des vorhandenen Codes zu einer Normalität werden.
Und denk mal darüber nach: Ein Aufwand von 1279 US-Dollar zum Auffinden einer Schwachstelle – was bedeutet das?
Ehrlich gesagt ist dieser Preis für Angreifer so niedrig, dass er fast vernachlässigt werden kann.
Aber für die Verteidigerseite ist es notwendig, unzählige Personalressourcen und Zeit für Audits, Reparaturen und Tests aufzuwenden – die Kosten stehen in keinem Verhältnis zueinander.
Das ist wirklich ungerecht: Wenn Angreifer scheitern, passiert ihnen nichts, aber wenn die Verteidigerseite auch nur einen kleinen Fehler macht, ist das Spiel vorbei.
Mit einem niedrig privilegierten Konto in deinem System, für das du nicht rechtzeitig Patches installiert hast, bekommst du im Grunde direkt root-Zugriff und das Spiel ist sofort entschieden.
Früher war das Auffinden von Kernel-Ebene-0-Day-Schwachstellen eine extrem teure Handwerkskunst. Spitzen-Hacker brauchten Monate der Vorbereitung, mussten die Grundlagen des Betriebssystems in- und auswendig kennen und durch Intuition und Versuch und Irrtum die flüchtigen Wettlaufbedingungen erkennen.
In Zukunft kann vielleicht jeder ein Top-Hacker sein, wenn er einfach ein Pro 500x kauft.
Der harte Winter für die Verteidigerseite?
Wenn ich das sehe, bin ich ehrlich gesagt ein bisschen verzweifelt.
Wenn sogar Linux zu einem Sieb gemacht werden kann, müssen meine ganzen chaotischen Vibe-Coding-Projekte auf dem Computer ja lahmgelegt werden o(╥﹏╥)o.
Zum Glück liegt der Hammer diesmal in den Händen derjenigen, die Patches erstellen – OpenAI hat diesmal einigermaßen ein gutes Gewissen.
Der Forscher Eric Wallace hat in sozialen Medien öffentlich erklärt, dass sie über das Projekt „Patch the Planet“ große Mengen an Spitzen-Rechenkapazität rein gemeinnützig (pro bono) in das Open-Source-Ökosystem einbringen.
Wir setzen derzeit große Mengen an Spitzen-Rechenkapazität kostenlos ein, um Schwachstellen in Open-Source-Codebasen zu finden und zu beheben.
Neben dem Linux-Kernel wurde diese Pipeline bereits in Firefox und Chrome integriert – kürzlich wurden mehr als 40 Schwachstellen in Firefox behoben.
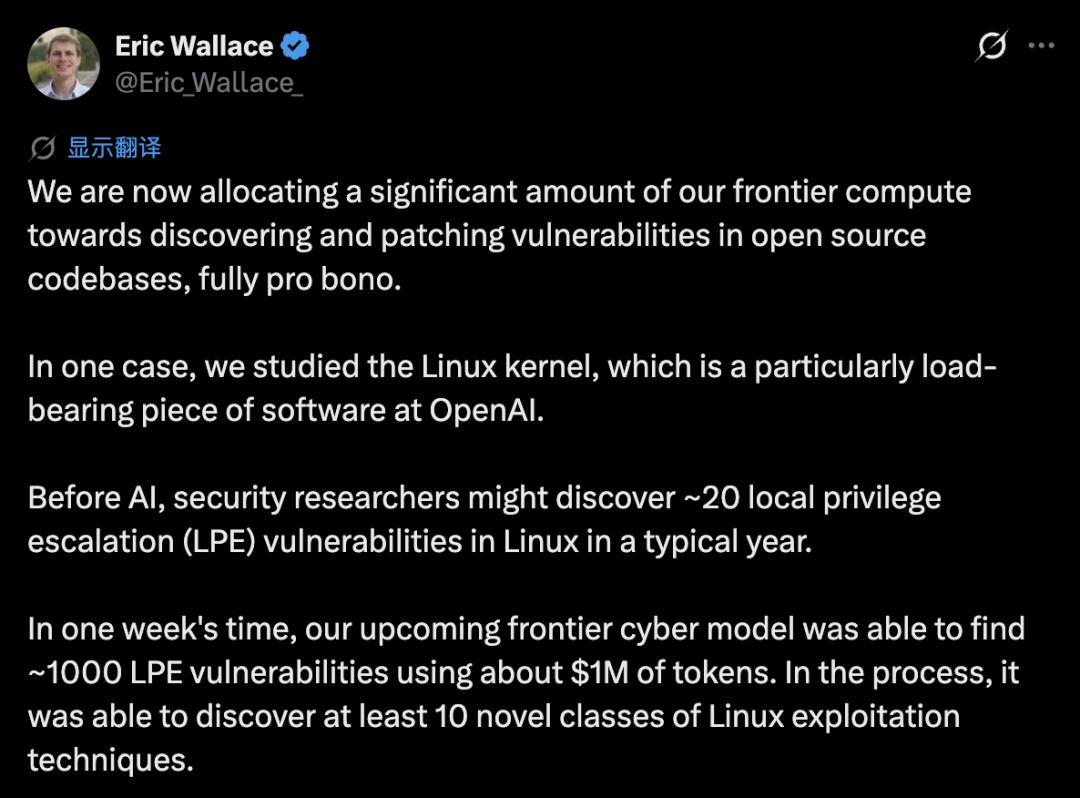
Das spiegelt auch den Lösungsansatz von OpenAI wider.
Ein Kommentar eines Nutzers trifft den Kern der Sache sehr gut: Er rechnet die wirtschaftliche Rechnung nochmal neu auf.
Das Ziel von OpenAI ist es, die Angriffskosten wieder zu erhöhen und der Verteidigerseite zu helfen, die Schwachstellen zu beheben, bevor Angreifer sie ausnutzen können.
Einfach ausgedrückt: Man schlägt KI-Magie mit KI-Magie.
Natürlich ist das keineswegs nur ein Krieg, den KI-Unternehmen führen müssen.
Abgesehen von den Modellen haben die Entwickler nie untätig zugesehen.
Während des 10-tägigen Fensters für den Kernel-Scan und die manuelle Überprüfung hat die Community selbst eine erstaunliche Widerstandsfähigkeit gezeigt.
Als die KI noch dabei war, diese über tausend Schwachstellen zu validieren, haben die weltweiten Linux-Maintainer und Entwickler bereits 61 zugehörige lokale Privilegien-Eskalations-Schwachstellen im Upstream behoben, 43 Patches werden im Staging-Bereich getestet und fast 300 weitere werden in der Community-Mailingliste intensiv öffentlich diskutiert.
Die menschliche Sicherheitsgemeinschaft hat nie nachgelassen.
Aber jetzt haben sie einen unermüd