Die kuriose Aktion eines indischen Programmierers hat gestern fast das gesamte weltweite Internet lahmgelegt.
Die letzten 48 Stunden waren vermutlich der „solidarischste“ Moment des globalen Internets – eine große Anzahl von Websites begann mit dringenden Wartungsarbeiten, viele Spiele schalteten ihre Server ab, und alle schlossen die Türen, um Fehler zu beheben.
Einer der Gründe, den Sie höchstwahrscheinlich erraten können, ist eine Sicherheitslücke in PHP (einer Web-Entwicklungssprache). Sogar die japanische Regierung hat extra einen Beitrag zu diesem Thema veröffentlicht...
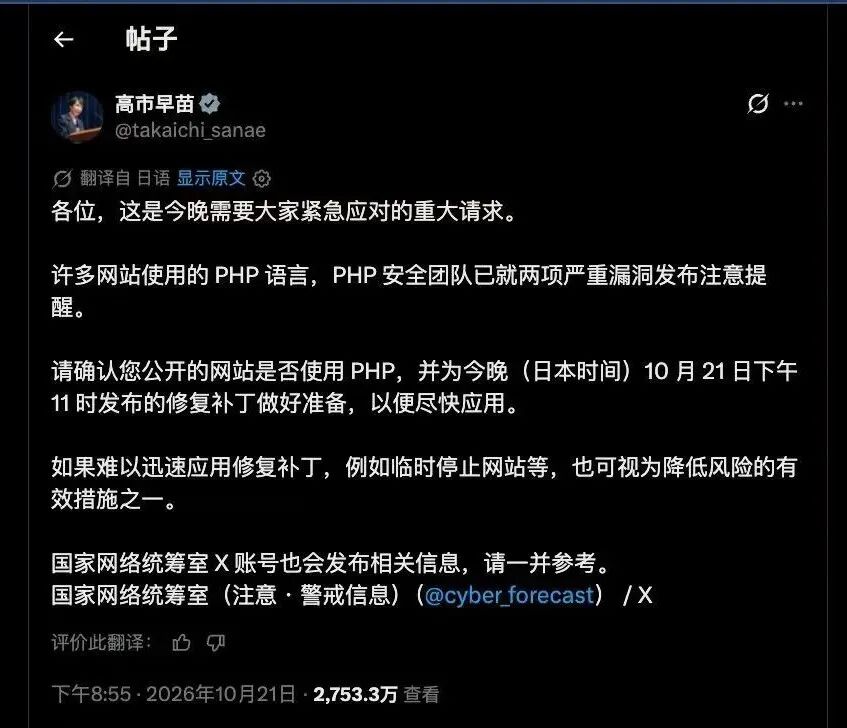
Japan, das von Hackern gerne als Übungsort für Anfänger genutzt wird, ist jetzt auch in Eile – das zeigt, wie dringend die Situation ist.
Ich habe auch einen Witz gesehen, der besagt, dass japanische Restaurants, die in diesen Tagen geschlossen sind, am authentischsten sind – jetzt muss ich unbedingt Sushiro essen. (nicht wirklich)
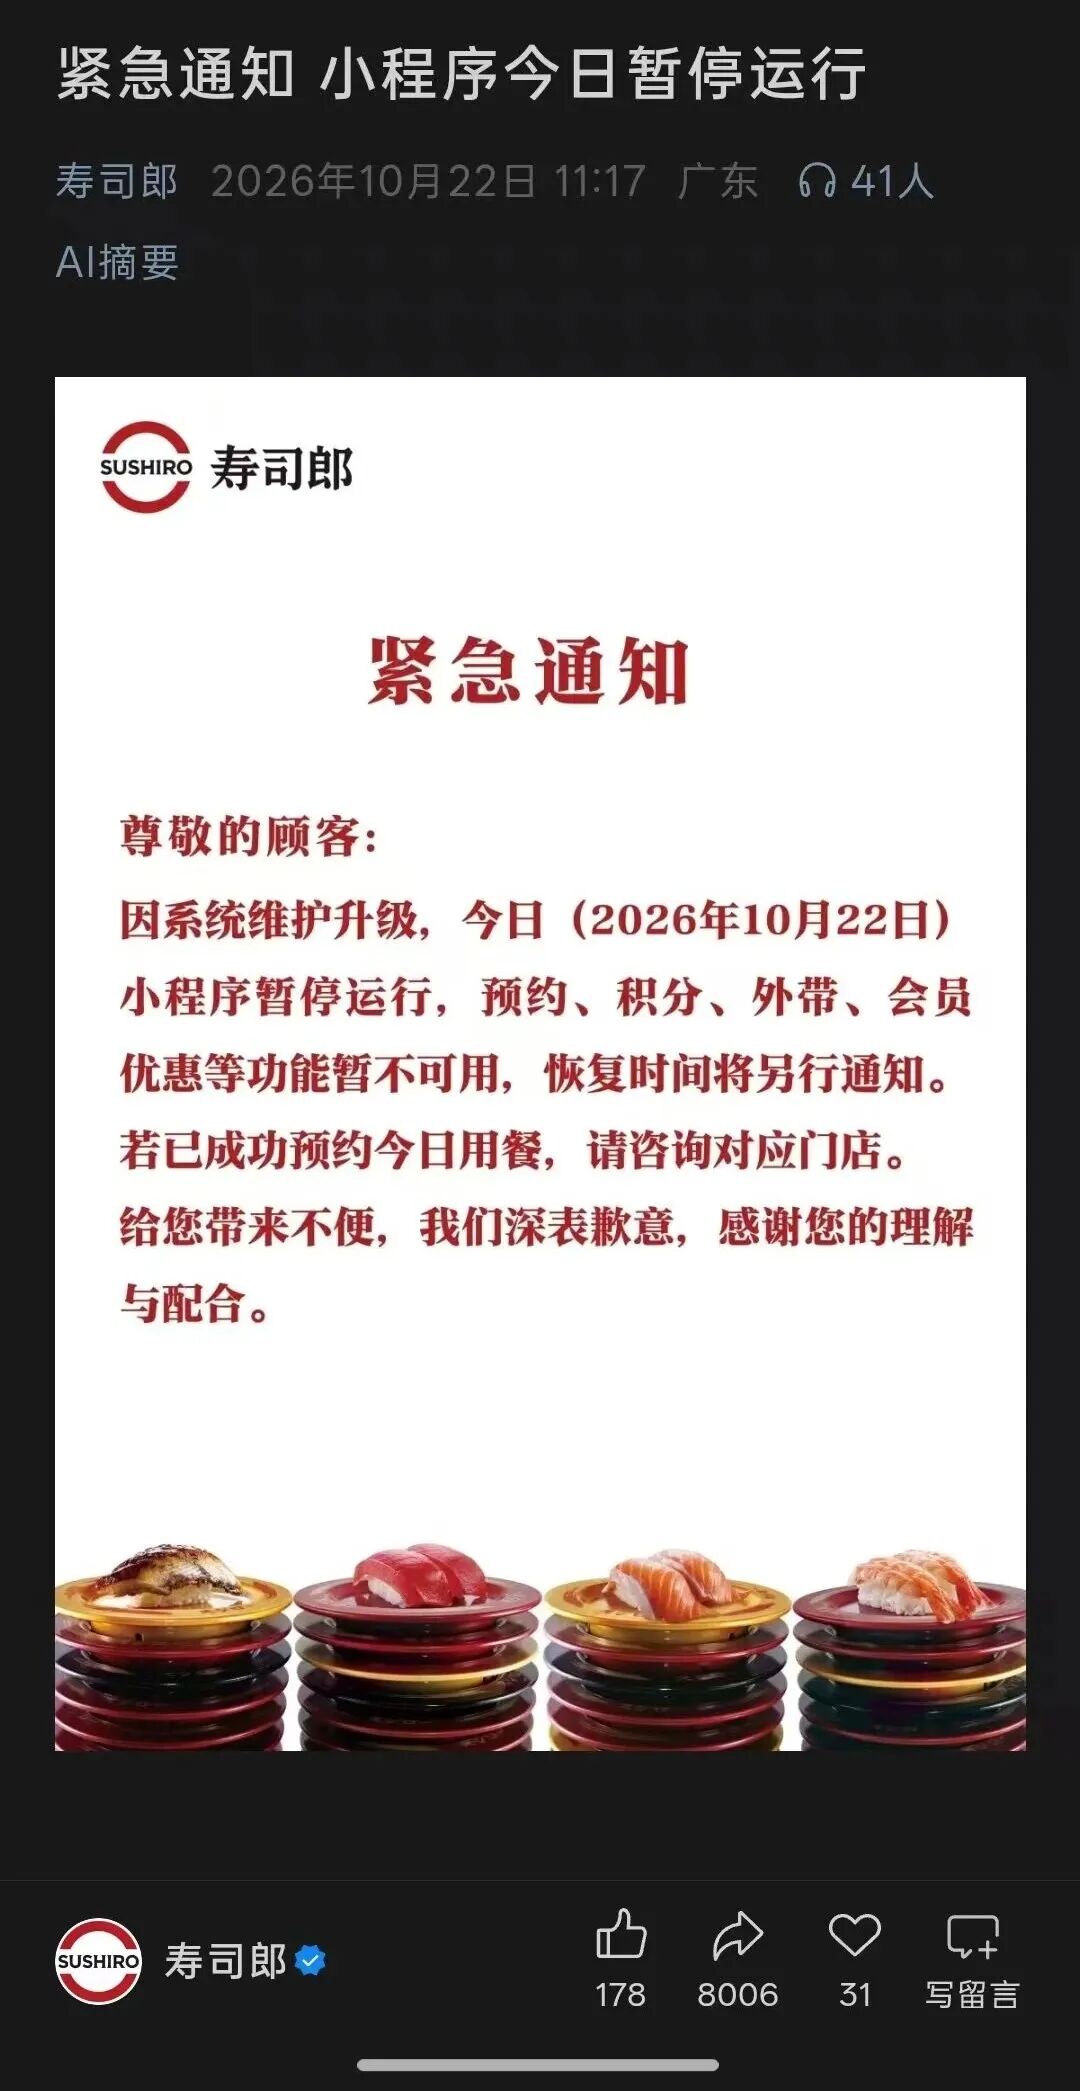
Darüber hinaus sind die japanische Spiel- und die Anime-Community die am stärksten betroffenen Gebiete dieser Wartungswelle, da viele Spielanmeldungen, Shops und Datenschnittstellen von PHP abhängig sind...
Zum Beispiel kann man sich beim chinesischen Server von *Final Fantasy XIV* vorübergehend nicht mit dem alten Launcher anmelden – das ist normal. Man kann mit dem neuen Launcher oder WeGame einsteigen.
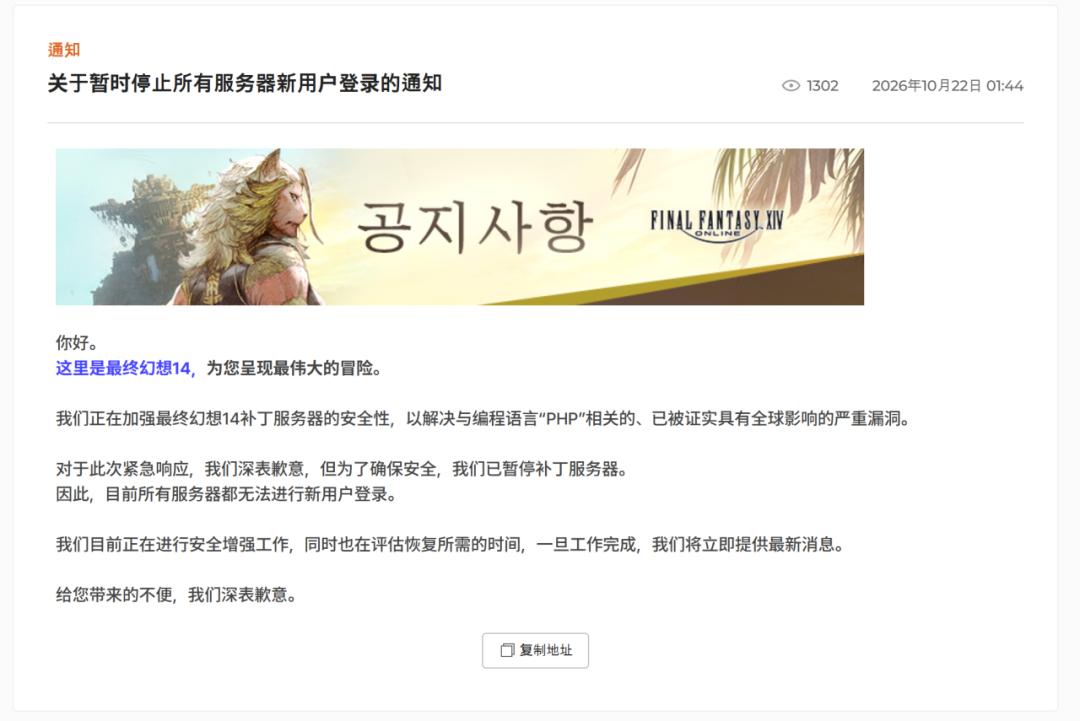
Also dürften die Teams, die PHP verwenden, in diesen Tagen die ganze Nacht damit verbringen, Patches zu installieren...
Witze beiseite – die aktuelle PHP-Lücke ist wirklich kein Spaß.
Als Programmiersprache, die weit verbreitet für die Website-Entwicklung und das Web-Backend verwendet wird, ist die Präsenz von PHP viel größer, als viele Menschen denken.
Nicht nur etwa 70 % aller Websites weltweit verwenden PHP, sondern die beiden neu entdeckten Sicherheitslücken sind auch extrem gefährlich. Laut der offiziellen Sicherheitsmitteilung von PHP beträgt der CVSS-Score (Common Vulnerability Scoring System, Höchstwert 10) des Vorfalls 9,2 Punkte...
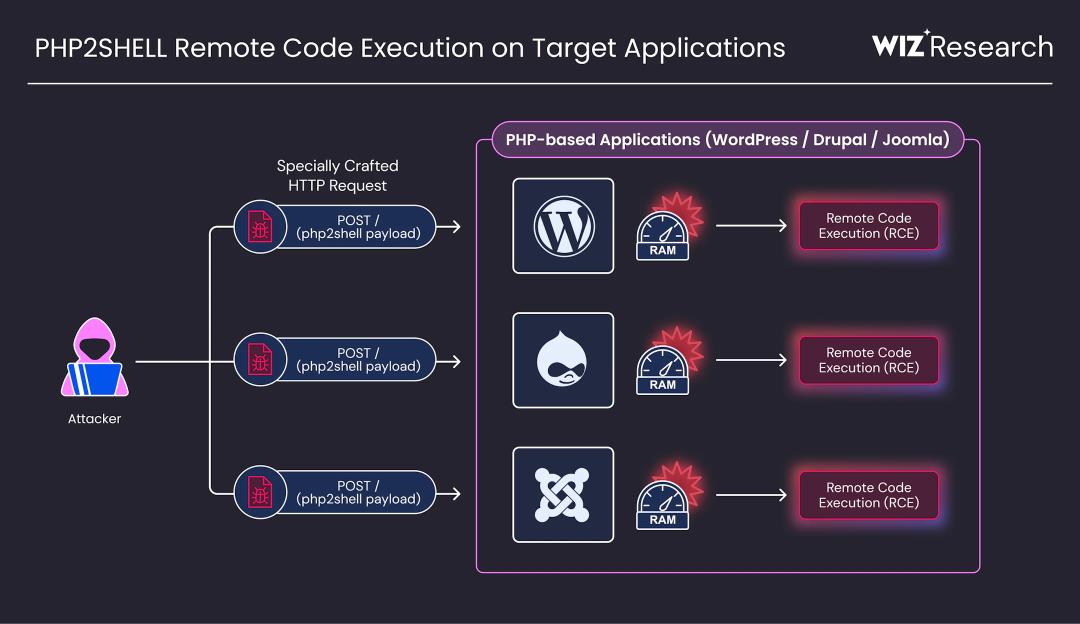
Es handelt sich um eine gefährliche Sicherheitslücke, die eine Remote Code Execution (RCE) ohne Authentifizierung ermöglicht. Im schlimmsten Fall kann der Inhalt der Website manipuliert und Benutzerdaten gestohlen werden, im schlimmsten Fall wird der Server direkt übernommen und der gesamte Dienst lahmgelegt.
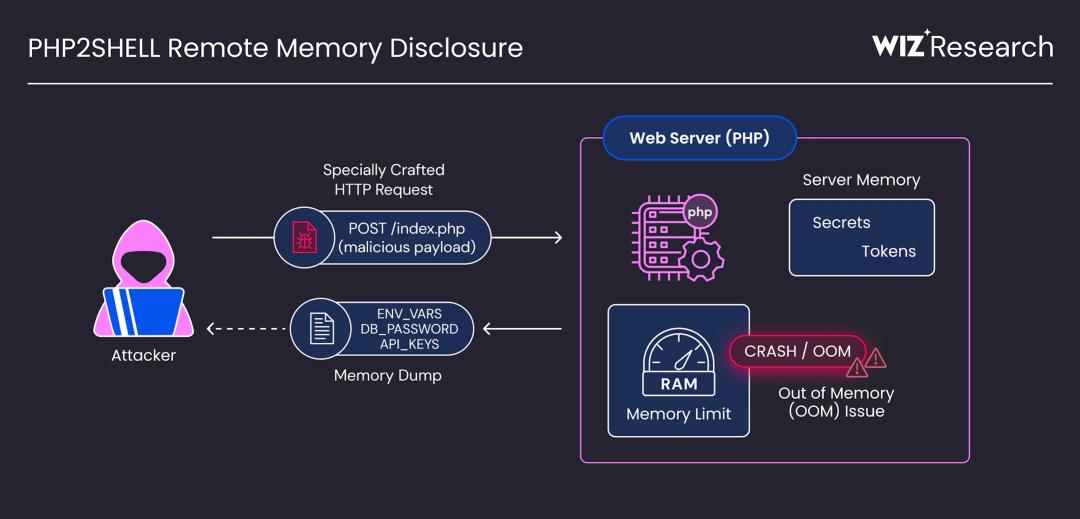
Glücklicherweise scheint die Situation derzeit außer Kontrolle zu geraten.
Das PHP-Entwicklungsteam hat dringend einen Reparaturpatch veröffentlicht. Für Systeme, die keine Zeit haben, den Patch zu installieren, haben einige Institutionen beschlossen, die Netzwerkkabel direkt zu trennen – bevor das Problem behoben ist, ist die sicherste Website eine Website, die vorübergehend nicht existiert...
Aber andererseits gibt es für die „PHP-Sicherheitslücke“ zumindest eine relativ klare Lösung.
Ein weiterer Fehler, der in den letzten Tagen im Internet aufgetaucht ist, ist aber kaum zu beheben. Denn dies kann nicht durch einen einzigen offiziellen Patch gelöst werden, und in gewissem Maße müssen wir das Problem selbst prüfen und beheben.
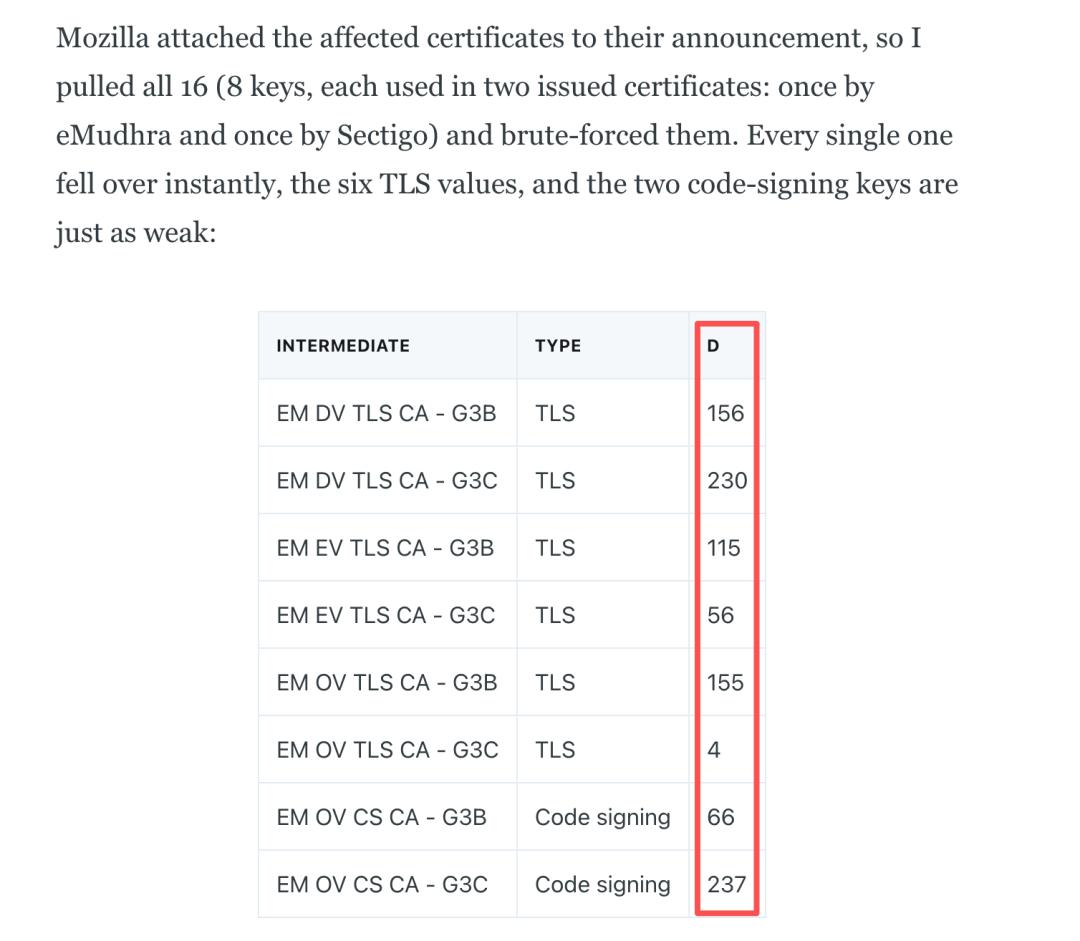
Ja, einige von euch haben vielleicht schon gehört, dass ein indisches Unternehmen den privaten Schlüssel (der sozusagen das Passwort des Zertifikats ist) seiner digitalen Internetzertifikate auf Zahlen wie „4“, „56“ und „155“ gesetzt hat, die alle kleiner als 255 sind...
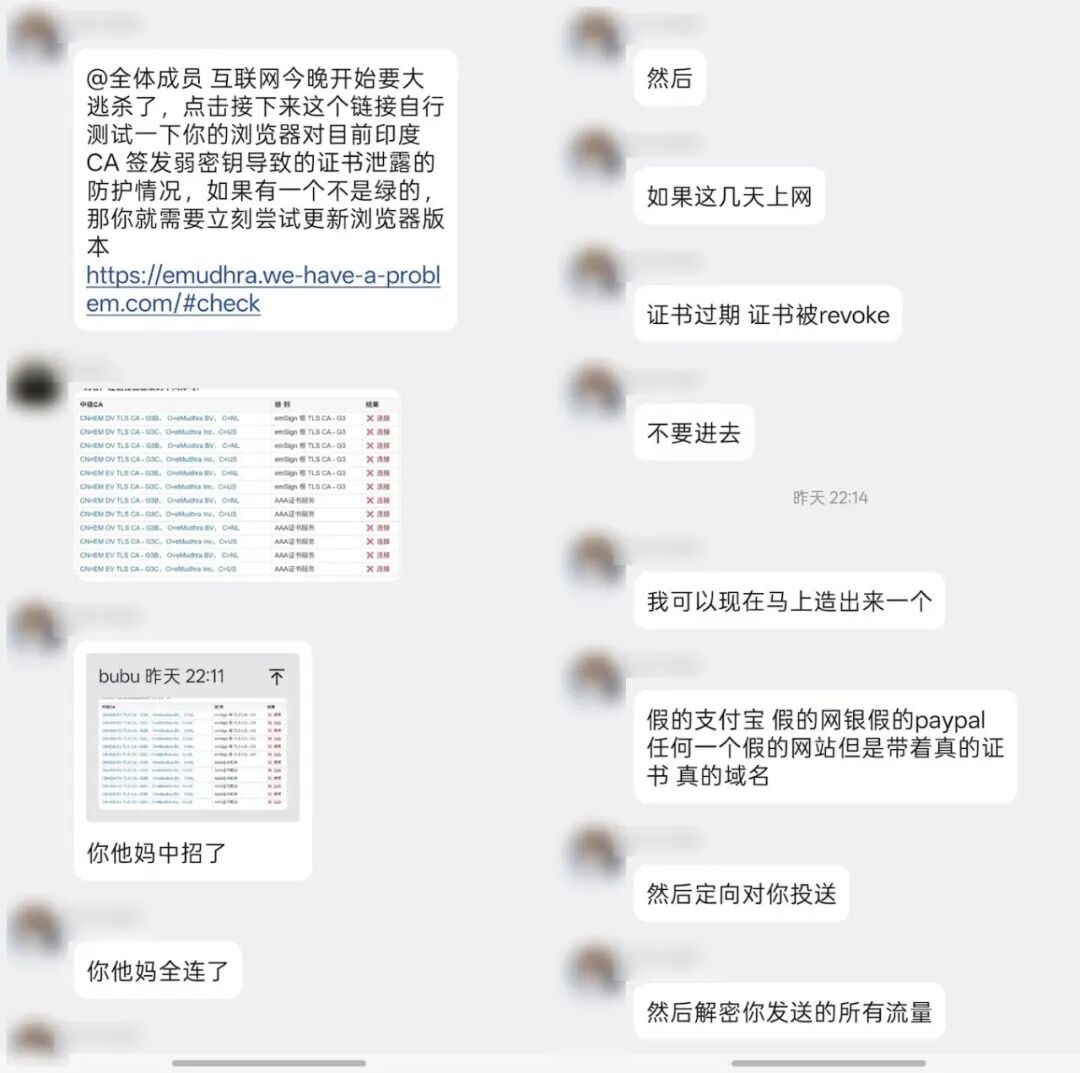
Noch problematischer ist, dass diese fehlerhaften Zertifikate bereits in das globale Vertrauenssystem des Internets eingetreten sind und große Auswirkungen auf uns haben. Zum Beispiel, auch 6 Tage nach dem Vorfall kann der integrierte Browser des WeChat-Clients immer noch eine Verbindung zu dem fehlerhaften emsign-Digitalzertifikat herstellen...
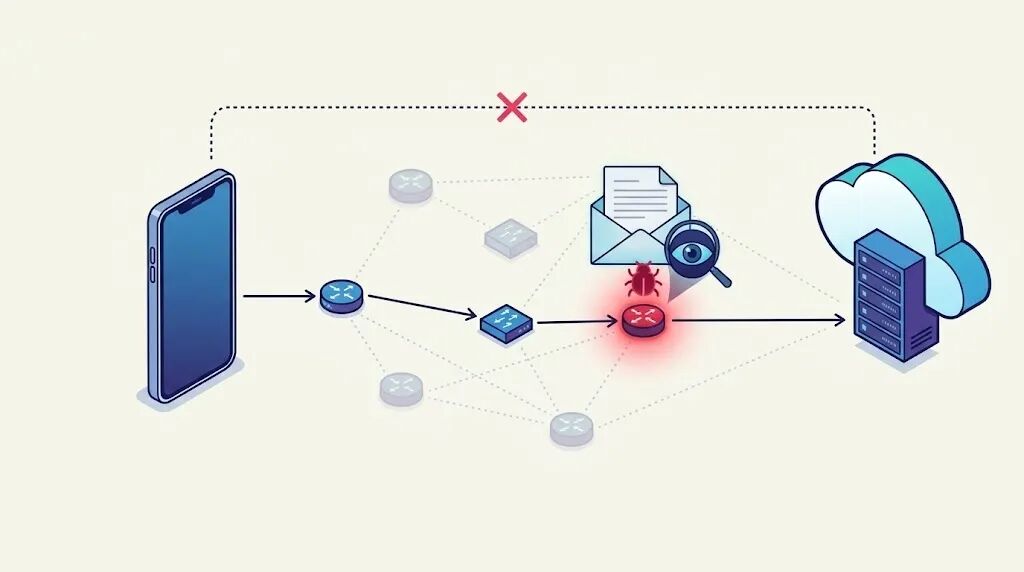
Hier muss man kurz erklären: Das Internet ist zwar ein Netz, aber wenn unser Handy eine Verbindung zu einer Website / einer App / einem Server herstellt, wird keine direkte Leitung vom Handy gezogen. Dazwischen sind unzählige Switches und Router als Knoten, die die Pakete für Sie weiterleiten.
In der herkömmlichen Umgebung für Netzwerkverkehr kann jeder Knoten in der Mitte mit Malware infiziert werden, sodass er im Geheimen die Klartextdaten abfangen kann, die zwischen Ihnen und der Website übertragen werden, ohne dass Sie es bemerken.
Um dieses Problem zu lösen, hat das moderne Internet digitale Zertifikate zur Verschlüsselung des Datenverkehrs eingeführt. Wenn in Ihrem Browser angezeigt wird, dass die Verbindung sicher ist, bedeutet dies, dass Ihre Kommunikation verschlüsselt ist.
Nur Sie und der Server, der die Informationen letztendlich empfängt, können den Klartext der Daten sehen. Jeder Hop und jeder Routenknoten in der Mitte kann die Daten nur weiterleiten – sie wissen nur, dass sie ein Paket weitergeleitet haben, können aber den genauen Inhalt der Daten nicht einsehen.
Dieses Verschlüsselungssystem heißt TLS. Damit dieses System reibungslos funktioniert, muss eine absolut vertrauenswürdige Drittpartei als Vermittler fungieren, um digitale Zertifikate für Websites auszustellen – wie das genau funktioniert, können Sie Doubao fragen. Aus Platzgründen werden wir nicht näher darauf eingehen.
Dann kommt das Problem: Der Protagonist dieses Vorfalls, eMudhra, ist eine dieser Vermittlerinstitutionen. Die zwischengeschalteten CA-Zertifikate, die es besitzt, können digitale Zertifikate für fast jede Website ausstellen, und die ausgestellten Zertifikate werden von allen mit dem Internet verbundenen Geräten vertraut.
Jetzt sind aber die privaten Schlüssel dieser „Vermittlerzertifikate“ selbst fehlerhaft. Jeder, der diese Sicherheitslücke kennt, kann im Namen von eMudhra Zertifikate für jede Website ausstellen. Selbst gefälschte Websites können dann ein rechtmäßiges und vertrauenswürdiges Zertifikat erhalten.
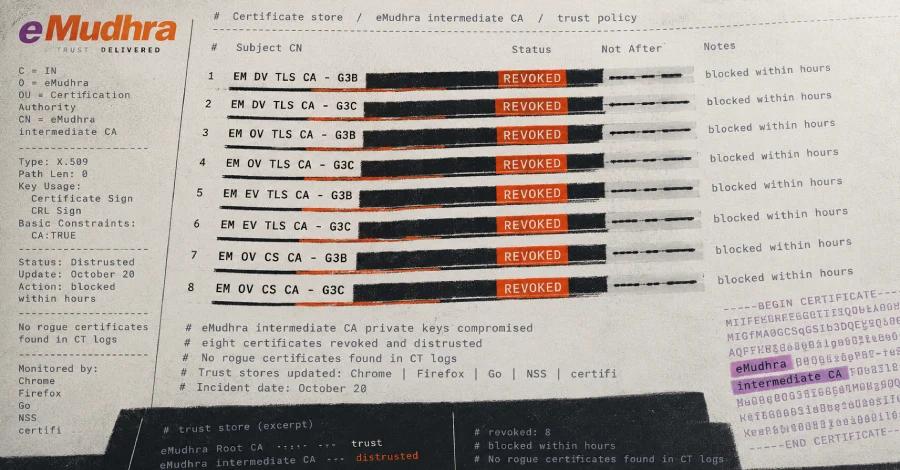
Theoretisch beträgt die Länge der privaten Schlüssel dieser eMudhra-Zertifikate 384 Bit, was 2³⁸⁴ möglichen Kombinationen entspricht. Normalerweise ist es selbst nach Tausenden, Billionen von Brute-Force-Versuchen unmöglich, den richtigen Schlüssel zu treffen...
Aber laut Berichten von Sicherheitsexperten sind bei diesen eMudhra-privaten Schlüsseln alle vorherigen Bytes auf 0 gesetzt, und erst im letzten 1 Byte gibt es tatsächliche Entropie, also Zufallszahlen. Die Anzahl der Zahlen, die in 1 Byte gespeichert werden können, beträgt im Dezimalsystem nur 256 Möglichkeiten...
Mit anderen Worten: Wenn man die Zahlen nacheinander von 1 an ausprobiert, braucht man maximal 255 Versuche, um den privaten Schlüssel zu erhalten. Noch lächerlicher ist, dass einer der privaten Schlüssel genau die Zahl 4 ist.
Wenn man dann die Kette der fehlerhaften CA-Zertifikate nachverfolgt, stellt man fest, dass eMudhra auch globale Cross-Signatur-Zertifizierungen mit einigen etablierten Stammzertifikatsinstituten durchgeführt hat. Das bedeutet, dass Angreifer über diese fast ungeschützten Zwischenzertifikate weiter in andere Bereiche des globalen Internets vordringen können.
Wenn Ihr Browser oder Ihre Geräte noch die alten Zertifikate verwenden, die in der Mitteilung genannt werden, haben andere die Möglichkeit, durch Fälschung von digitalen Zertifikaten in den oberen Knoten Ihres Netzwerks zu lauern, den Verkehr Ihrer Kommunikation abzufangen und Ihre Daten auszuspähen.
Sie können nicht nur alle Ihre Chat-Protokolle und Lebenswege überwachen, sondern in einigen Fällen mit schwächerer Verschlüsselung auch gefälschte Daten erstellen. Zum Beispiel kann plötzlich eine Meldung „Sie haben gewonnen!“ auftauchen, wenn Sie eine App normal verwenden – wenn Sie das glauben, könnten Sie betrogen werden.
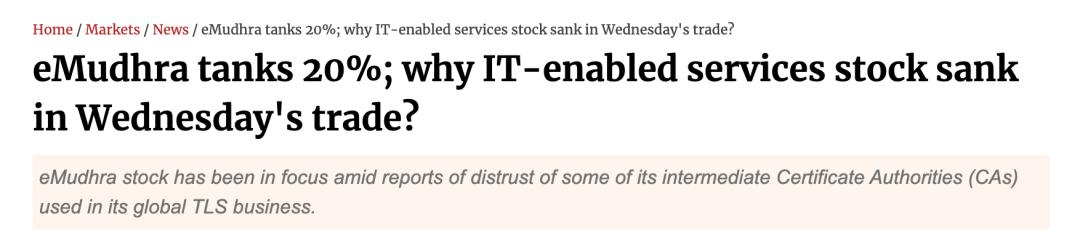
Nachdem der Vorfall am 21. Oktober öffentlich bekannt wurde, hat der Aktienkurs von eMudhra auf dem indischen Markt direkt einen Kurseinbruch von 20 % erlitten...
Sobald die Sicherheitslücke bekannt wurde, sind alle großen Browser und Stammzertifikatsprojekte sofort in den Modus „Netzwerkkabel trennen“ gewechselt –
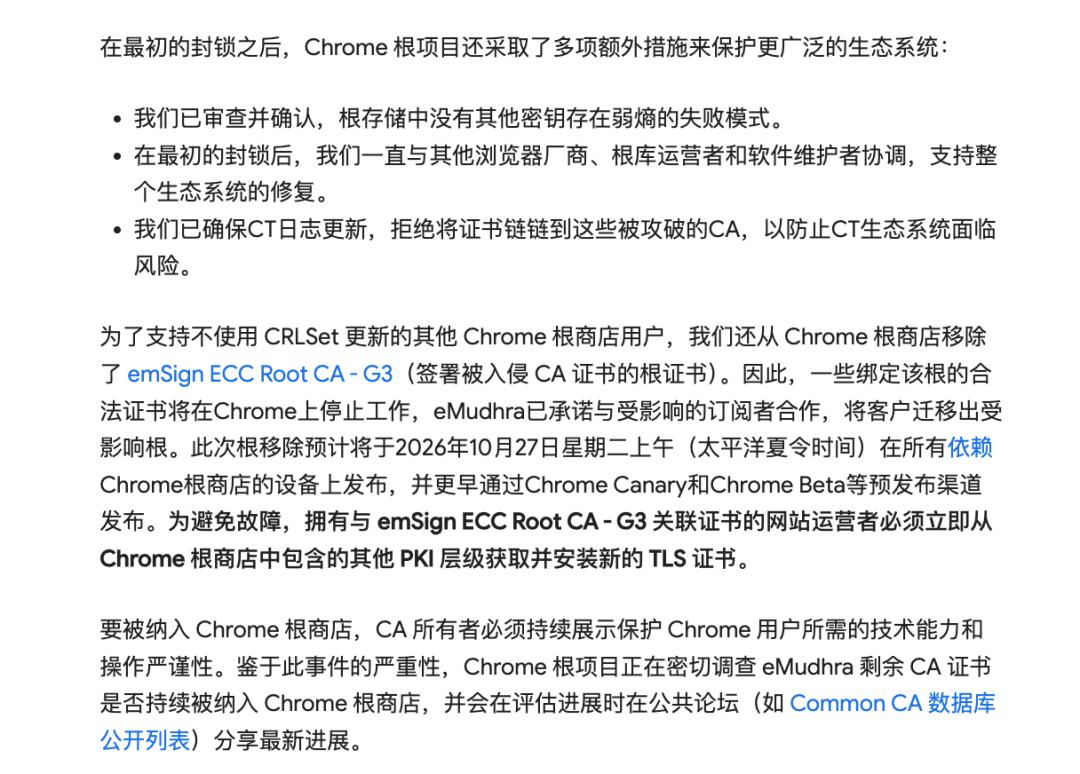
Bereits ab dem 17. Oktober haben Unternehmen wie Chrome, Firefox, Apple und Microsoft auf Systemebene das Vertrauen in die relevanten Zertifikate von eMudhra eingestellt. Google hat sogar angekündigt, die Stammzertifikate, die diese zwischengeschalteten CA-Zertifikate ausstellen, aus der vertrauenswürdigen Stammzertifikatsbibliothek von Chrome zu entfernen.
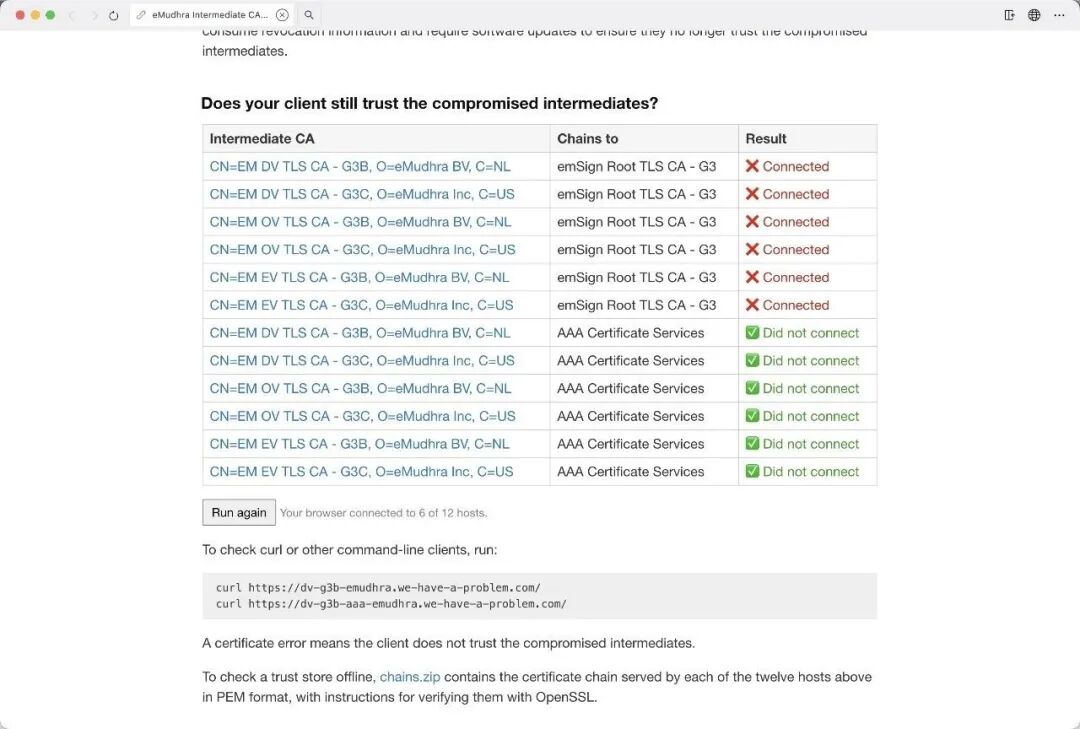
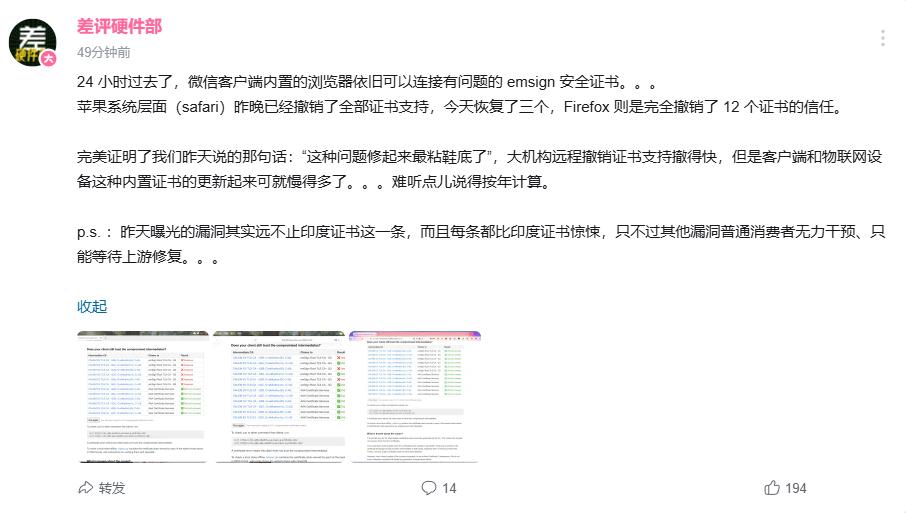
Wenn Sie sich unsicher sind, können Sie mit der Website emudhra.we-have-a-problem testen, ob Ihr Browser betroffen ist.
Ich habe es ausprobiert und festgestellt, dass Apple am 21. Oktober die Unterstützung für alle Zertifikate auf Systemebene (Safari) widerrufen hat (am 22. wurden drei wiederhergestellt), während Firefox das Vertrauen in alle 12 Zertifikate vollständig widerrufen hat. Die Aktionen von WeChat in diesem Bereich sind tatsächlich etwas langsamer...
Abgesehen davon sage ich, dass die Probleme, die durch „Internet