KI hat ein ganzes Jahr lang überall nach Sicherheitslücken gesucht und der Menschheit endlich eine riesige Schwachstelle aufgedeckt.
Am Abend des 21. Oktober werden Sie, wenn Sie die Gewohnheit haben, in sozialen Medien zu surfen, möglicherweise auf eine seltsame Welle von Website-Schließungen stoßen: Fast gleichzeitig kündigten verschiedene wichtige Infrastruktur-Websites in mehreren Ländern und Regionen der Welt ihre vorübergehende Schließung an.
Am Mittwoch schaltete die finnische Regierung alle externen Internetdienste ab; das niederländische Nationale Cybersicherheitszentrum nahm sogar seine eigene offizielle Website herunter, gefolgt von Websites des Rotterdamer Hafens, des niederländischen Fußballverbands, fünf großen Parteien und mehrerer Krankenhäuser; das französische Innenministerium ließ die Websites der Provinzen vorübergehend offline gehen, der deutsche IT-Bundesdienstleister schaltete mehrere Standorte ab, und das belgische Außenministerium, die Wikimedia Foundation und Nintendo stellten nacheinander einige Dienste ein.
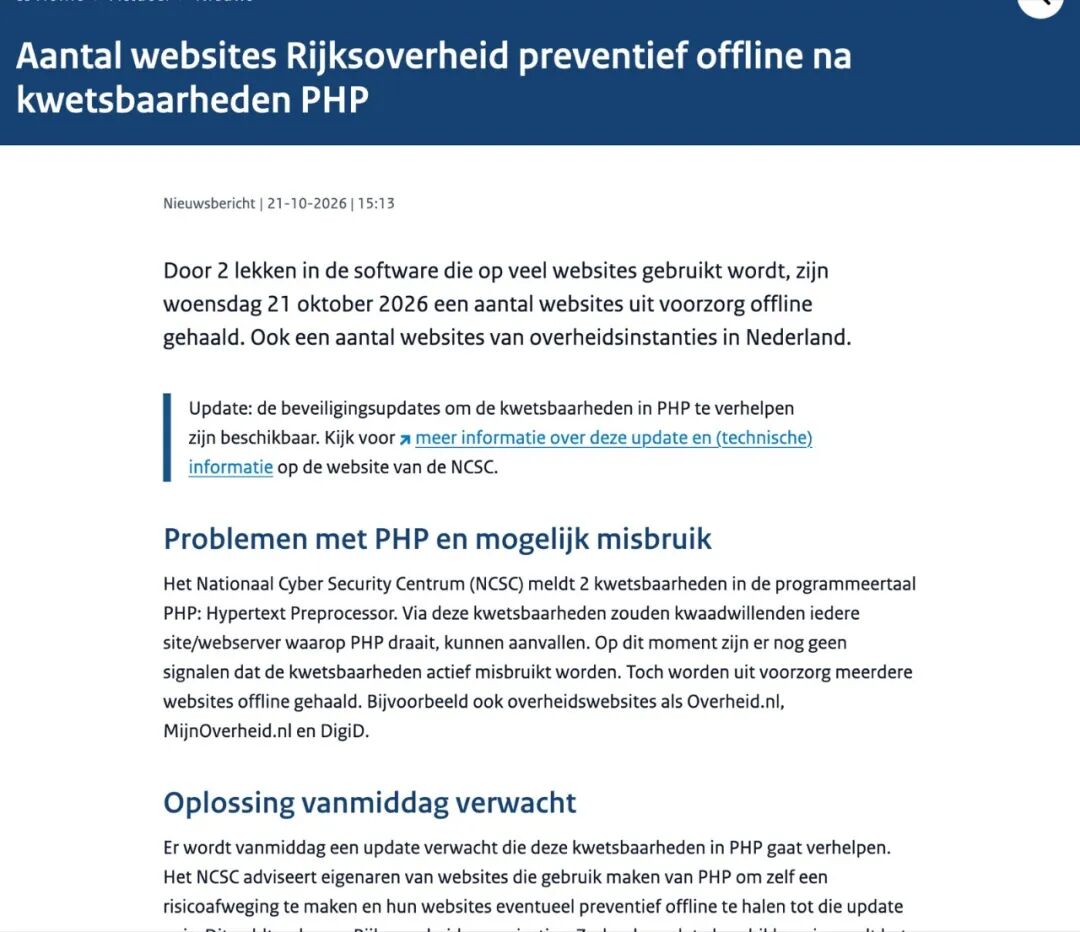
Die niederländische Regierung kündigte die vorbeugende Abschaltung von Websites wie DigiD an | Bildquelle: Rijksoverheid
Aber diese Websites wurden tatsächlich nicht gehackt, sondern von sich aus freiwillig abgeschaltet.
Der Grund liegt in zwei Sicherheitslücken von PHP: PHP ist die weltweit am häufigsten genutzte Backend-Sprache für Websites. Laut Statistiken von W3Techs laufen etwa 70 % der Websites, deren Backend-Sprache erkannt werden kann, auf dieser Plattform. Die beiden Lücken werden gemeinsam als PHP2Shell bezeichnet, und Angreifer können ohne Anmeldung die gesamte Server fernsteuern.
Als Erster fand sie die KI.
Dass KI Sicherheitslücken findet, ist längst keine Neuigkeit mehr. Nach den derzeit öffentlichen Berichten ist dies jedoch das erste Mal, dass eine von KI entdeckte Lücke dazu führt, dass die Regierungen mehrerer Länder am selben Tag ihre eigenen Websites abschalten. Es beendet tatsächlich eine Regel in der Cybersicherheit, die nie in Lehrbücher aufgenommen wurde, aber immer wirksam war: Viele Lücken sind nur deshalb sicher, weil es zu anstrengend ist, sie anzugreifen.
Die offizielle PHP-Seite bewertete den Schweregrad der beiden Lücken mit 9,2 (von maximal 10 Punkten), und das Sicherheitsunternehmen watchTowr gab direkt die volle Punktzahl.
Beide Lücken treten im untersten Speicherverwaltungsbereich von PHP auf und haben nichts damit zu tun, ob der Code der Website selbst gut geschrieben ist. Laut der offiziellen PHP-Erklärung sind alle PHP-Instanzen betroffen, die Webanforderungen verarbeiten; Cloudflare gibt an, dass die betroffenen Versionen bis zu PHP 5.4 vor mehr als zehn Jahren zurückreichen. Volker Dusch von der PHP Foundation verglich sie mit dem „Heartbleed“-Fehler von 2014 und sagte, dass dies das schwerwiegendste PHP-Sicherheitsproblem seit mehr als zehn Jahren sei.
Was die Regierungen aller Länder in Aufregung versetzte, waren die folgenden chaotischen 48 Stunden: Die Lücken befanden sich ursprünglich in der Geheimhaltungsfrist. Nach der üblichen Branchenpraxis bereitete die Softwareseite zuerst den Patch vor und veröffentlichte ihn dann gemeinsam mit dem Entdecker.
Aber am 20. Oktober gab jemand auf Hacker News und im Untergrundforum BreachForums die Nachricht weiter, und watchTowr bestätigte am selben Tag, dass die Lücken echt waren. Am selben Abend kündigte die offizielle PHP-Seite dringend an, dass der Patch einen Tag früher, am 21. Oktober um 14:00 Uhr (UTC) veröffentlicht wird.
Bevor der Patch veröffentlicht wurde, begannen bereits Angriffsversuche. Dane Knecht, CTO von Cloudflare, schrieb fast sechs Stunden vor der Patch-Veröffentlichung auf X: „Wir sehen, dass frühe Angriffe auftauchen.“ Die Empfehlungen der US-amerikanischen Nationalen Sicherheitsbehörde, des britischen Nationalen Cybersicherheitszentrums und der EU-Cybersicherheitsbehörde CERT-EU waren fast einheitlich: Systeme, für die keine Zeit zum Patchen bleibt, sollten zuerst offline geschaltet werden.
Und so entstand die Szene, die am Anfang beschrieben wurde.
Drei Unternehmen haben diese Gruppe von Lücken gemeinsam offengelegt | Bildquelle: PHP2Shell
Geisterlücke erwacht zu neuem Leben
Das Ungewöhnlichste an PHP2Shell ist, dass es nicht neu ist – es wurde sogar nicht erst gestern entdeckt.
Das erste Sicherheitsunternehmen, das es fand, Calif, verfolgte in seinem technischen Artikel den Ursprung bis ins Jahr 2004 zurück. Vor 20 Jahren entdeckte der Sicherheitsforscher Stefan Esser bereits ein ähnliches Problem bei PHP, wenn der Speicher erschöpft ist. Im Jahr 2020 reichte jemand einen entsprechenden Fehlerbericht ein, der fast unbeachtet blieb; im Jahr 2020 stieß eine von Dritten finanzierte PHP-Sicherheitsprüfung erneut auf das entsprechende Problem, aber da nicht nachgewiesen werden konnte, dass es tatsächlich ausgenutzt werden kann, wurde es am Ende nicht behoben.
Diese Lücke lag mehr als zehn Jahre lang in PHP, wurde mehrmals von Leuten am Rande entdeckt, aber niemand hat sie jemals zu einem echten Angriff gemacht.
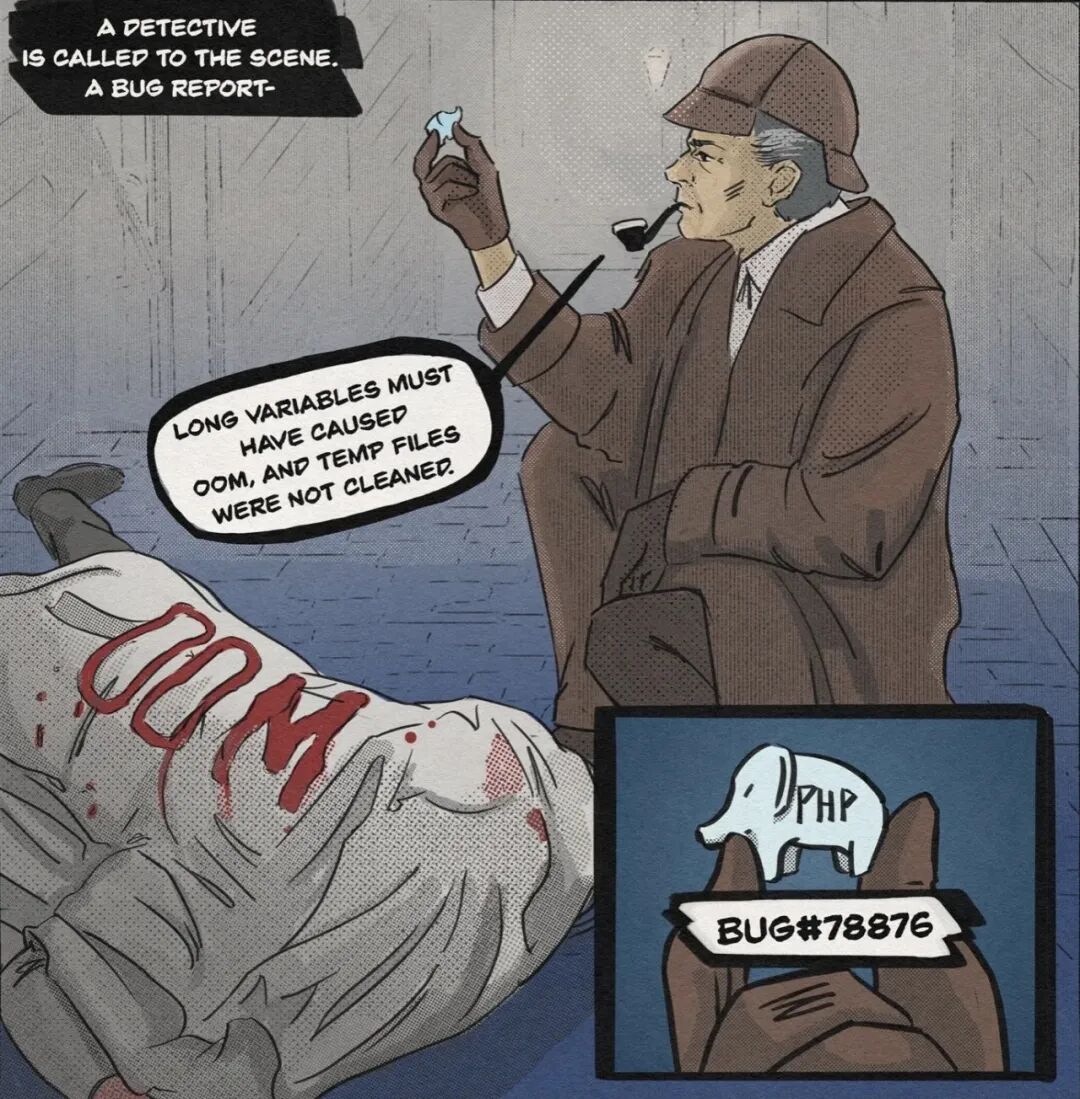
Der Fehlerbericht aus dem Jahr 2020, der fast unbeachtet blieb | Bildquelle: Calif
Der Grund war nicht, dass niemand daran gedacht hat, sondern dass es zu anstrengend war. Der unabhängige Autor Nick Rogers schrieb in seinem Analyseartikel, dass die Umwandlung solcher Lücken in nutzbare Angriffe „wochenlang langweilige manuelle Fehlersuche“ erfordert, und in der Vergangenheit war niemand bereit, diese Kosten dafür aufzuwenden. Er nannte diesen Zustand „security by exhaustion“ – Sicherheit dadurch, dass Angreifer so müde werden, dass sie aufgeben.
Eine große Anzahl alter Codes im untersten Bereich des Internets befindet sich in diesem seltsamen, aber widersprüchlichen Zustand. Theoretisch gibt es Lücken, aber wenn es wirklich zum Angriff kommt, finden alle Fachleute es zu anstrengend, also lassen sie es einfach so stehen.
Was diese Situation verändert hat, war ein Programm namens „Patch the Planet“, das OpenAI im Juni dieses Jahres gestartet hat: Es stellt Geld und Modelle zur Verfügung und bittet Sicherheitsunternehmen, die quelloffenen Software zu prüfen, auf die die ganze Welt angewiesen ist. Calif war einer der Teilnehmer und wählte PHP als Ziel aus.
Am 1. August begann der Forscher von Calif, Ryan Austin, mit der Prüfung unter Einsatz von KI. Laut dem von Calif veröffentlichten technischen Artikel war die KI bei dieser Prüfung ein „Prüfungspartner“ und auch ein Agent: Sie durchforstete den Kernel-Code von PHP, verfolgte die Ausführungspfade des Programms, und der entscheidende Mangel der ersten Lücke wurde von dem Agent im Kernel-Code entdeckt. Nur wenige Tage nach Beginn der Prüfung tauchte das erste Problem auf.
Am 11. August meldete Calif die Lücke an PHP: Das Team ließ die KI das „Muster“ der ersten Lücke zu einer wiederverwendbaren Fähigkeitsdatei zusammenfassen, die speziell zur Suche nach derselben Art von Mängeln verwendet wurde. Die zweite Lücke wurde mithilfe dieser Fähigkeitsdatei gefunden.
Nachdem die KI eine Lücke gefunden hat, kann sie die Methode zum Auffinden verpacken und dann die nächste suchen.
Calif stellte die Szene der KI-Prüfung in einem Comic nach | Bildquelle: Calif
Übrigens, laut der offiziellen Blog-Meldung von OpenAI hat Calif dieses Mal keine spezialisierten KI-Cybersicherheitswerkzeuge wie Daybreak verwendet, auch keine modernen Flaggschiff-Modelle wie Astra, sondern günstigere Modelle wie GPT-5.6 Sol.
Fast zur selben Zeit stieß ein weiteres Sicherheitsunternehmen Wiz ebenfalls auf dieselbe Gruppe von Lücken. Am 19. August entdeckten die Forscher von Wiz mithilfe der eigenen Werkzeuge Wiz Atlas, Googles Gemini 4 Argon und OpenAIs GPT-5.6 Sol die erste Lücke unabhängig voneinander. Am nächsten Tag überprüften sie die Remote-Code-Ausführung auf Drupal; am dritten Tag war die Überprüfung auch auf WordPress erfolgreich.
Wiz schrieb in seinem Blog, dass moderne Modelle dem Team dabei halfen, die Ursachen von Fehlern zu analysieren und wiederholt Anpassungen vorzunehmen, sodass der Angriff „innerhalb weniger Stunden“ auf mehreren Anwendungen funktionierte. Seine Schlussfolgerung lautet: „Ein Forscher erledigte in einer Woche Arbeiten, die früher für die weltweit besten Teams mehrere Monate dauerten.“ Wiz gab den größten Anteil an dieser Entdeckung an Gemini 4 Argon weiter, und Raluca Ada Popa, Leiterin der Gemini-Sicherheit bei Google DeepMind, erklärte ebenfalls, dass dies zeige, „warum moderne KI das Muster der Cyberverteidigung verändern wird“.
Zwei Unternehmen, drei KI-Modelle, die innerhalb von drei Wochen aus zwei Richtungen auf dieselbe Gruppe von Lücken stießen. Dass OpenAI und Google jeweils den Beitrag ihrer eigenen Modelle betonen, zeigt bereits, dass die Suche nach Lücken mit KI zu einem Wettbewerbsfeld für die führenden KI-Unternehmen geworden ist.
Was die KI verändert, scheint nicht nur die „Fähigkeit zum Auffinden“ zu sein, sondern vor allem die Frage, ob es sich lohnt. Wenn die Kosten für das Auffinden, Überprüfen und Anpassen von Angriffen an verschiedene Umgebungen von „mehreren Monaten für ein Spitzenteam“ auf „eine Woche für eine Person“ oder sogar „wenige Stunden“ sinken, werden alle Lücken, die früher „zu anstrengend waren, um sich zu lohnen“, plötzlich wertvoll. Nach Rogers Worten hat die KI die Grenzkosten von Cyberangriffen zum ersten Mal „gegen Null“ getrieben.
Das erklärt auch, warum zwei Unternehmen innerhalb von drei Wochen auf dieselbe Gruppe von Lücken stießen. Calif betonte ausdrücklich, dass bei der ersten Entdeckung der Lücken „keine speziellen Werkzeuge verwendet wurden, auch keine Modelle, die normale Menschen nicht bekommen können“. Wenn die Verteidigerseite sie mit öffentlichen Modellen finden kann, kann das auch die Angreiferseite.
Wenn man PHP2Shell in den letzten zwei Jahren betrachtet, sieht man eine allmählich entzündete Zündschnur: Im November 2024 kündigte Google an, dass sein KI-Projekt Big Sleep eine bisher unbekannte Lücke in der Datenbanksoftware SQLite gefunden habe, und bezeichnete dies als das erste Mal, dass KI eine ausnutzbare Lücke in weit verbreiteter echter Software gefunden hat.
Im April dieses Jahres gab Anthropic bekannt, dass die Vorschauversion von Claude Mythos bei Tests Tausende von Zero-Day-Lücken gefunden hat, darunter eine Lücke in OpenBSD, die 27 Jahre lang existiert hat. Da das Modell zu leistungsstark ist, wurde es nicht veröffentlicht, sondern nur mehr als 40 Institutionen zur Verfügung gestellt, die kritische Software warten.
Im Juli wurde die von KI entdeckte WordPress-Kernlücken-Kette wp2shell öffentlich und anschließend von Angreifern in großem Umfang ausgenutzt.
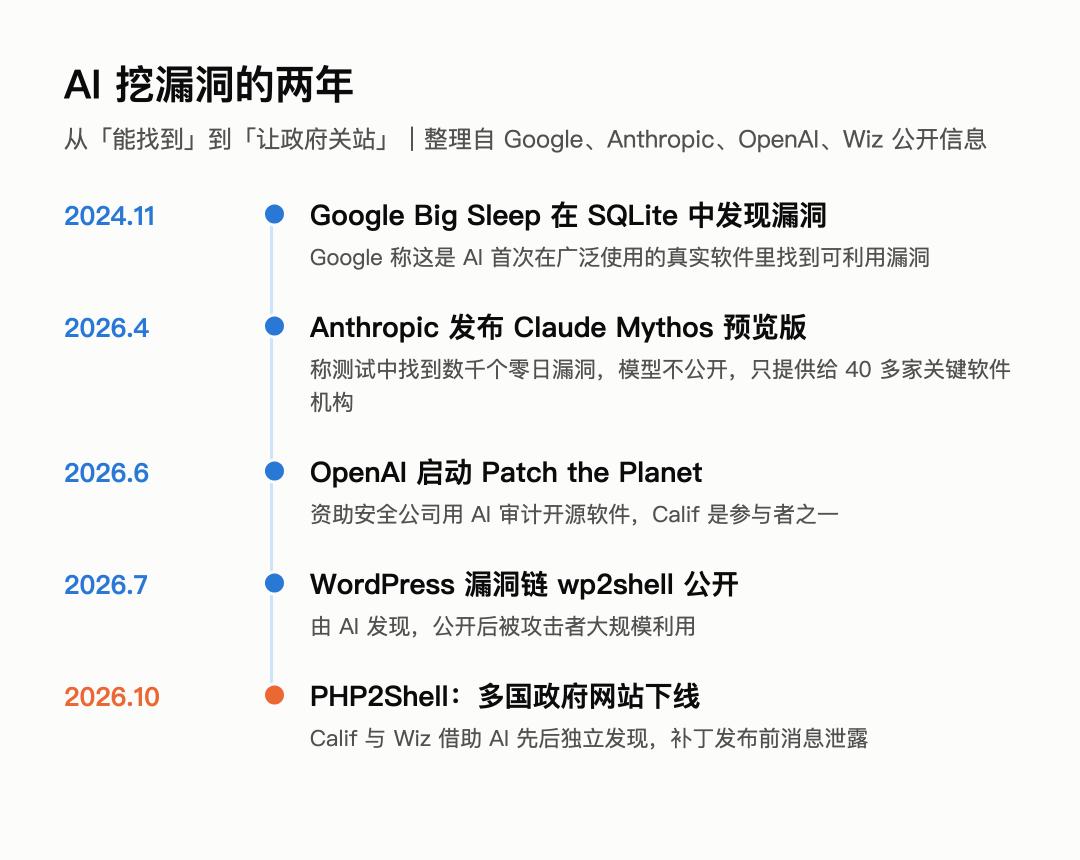
Von „kann finden“ bis „lässt Regierungen Websites abschalten“ vergingen zwei Jahre | Bildquelle: GeekPark
Von „KI kann Lücken finden“ über „die von KI gefundenen Lücken sind so gefährlich, dass die Modelle nicht veröffentlicht werden dürfen“ bis hin zu „die von KI gefundenen Lücken lassen Regierungswebsites abschalten“. Die Veränderung der KI in der Cybersicherheit ist zum ersten Mal von einer technischen Nachricht innerhalb der Sicherheitsbranche zu einer Realität geworden, die die gesamte Gesellschaft spürt.
Zu dieser chaotischen Situation versuchte OpenAI in seinem Blogbeitrag, die Sache zu entschärfen: Dieselbe Fähigkeit, die beim Auffinden von Lücken hilft, „kann Angreifern auch helfen, schnell Angriffswerkzeuge zu entwickeln“.
Das ist keine Hypothese mehr. Am Tag der Veröffentlichung von PHP2Shell sagte Jake Knott, Forscher bei watchTowr, dass die Angriffsversuche, die sie auf Lockservern beobachtet haben, teilweise mit Werkzeugen durchgeführt wurden, die mithilfe von KI geschrieben wurden. „Bisher ist niemand erfolgreich gewesen, aber wir glauben nicht, dass dies lange andauern wird.“
Im vergangenen Jahr sind die Fälle, in denen Angreifer KI nutzen, rasant angestiegen. Im November 2025 enthüllte Anthropic, dass eine Organisation mit nachweislich staatlichem Hintergrund Claude Code nutzte, um etwa 30 Ziele anzugreifen, wobei 80 % bis 90 % der taktischen Operationen im Angriff von der KI autonom ausgeführt wurden.
Im Mai dieses Jahres berichtete das Google Threat Intelligence Team, dass ein Angreifer mithilfe von KI einen funktionierenden Zero-Day-Angriff entwickelt und einen großangelegten Angriff geplant hatte, der von Google im Voraus abgewehrt wurde. Dies gilt als das erste Mal, dass Angreifer erfolgreich mit KI einen Zero-Day-Angriff erstellt haben. John Hultquist, Chefanalyst für Bedrohungsinformationen bei Google, sagte, dass KI nicht nur Code in großem Umfang durchsuchen kann, um Lücken zu finden, sondern auch „funktionsfähige Angriffe erstellen kann – was früher eine sehr hohe Hürde war“.
Im September wurden in dem Bedrohungsbericht von Anthropic die Fälle bereits zu großangelegten Einsätzen: Eine mutmaßlich mit russischen Geheimdiensten verbundene Organisation nutzte KI-Agenten, um bösartige Programme automatisch neu zu schreiben, nachdem die Sicherheitssoftware Alarm geschlagen hatte, wobei die Ziele mehr als 20 Regierungsbehörden und Verteidigungsinstitutionen umfassten; eine Gruppe chinesischsprachiger Akteure nutzte „KI-Agenten-Cluster“ zur