Die von Apple errichtete hohe Mauer der Zugriffsberechtigungen wurde vom Meta-KI-Assistenten über einen Umweg umgangen.
Patrick Wardle, Gründer der Objective-See-Stiftung und Sicherheitsforscher, hat einen noch nicht behobenen Zero-Day-Exploit offengelegt, der den kürzlich von Meta veröffentlichten macOS-Desktop-Client von Muse betrifft. Mark Zuckerberg, CEO von Meta, hat behauptet, dass dieser autonome KI-Assistent von Anfang an auf Privatsphäre und Sicherheit aufgebaut sei. Berichten zufolge kann diese Sicherheitslücke jedoch lokal ausgeführte Software oder Shell-Befehle dazu bringen, die Anwendung zu entführen. Über diesen Angriffsweg können nicht privilegierte Software die weitreichenden Berechtigungen nutzen, die der Nutzer dem Assistenten zuvor gewährt hat, und die standardmäßigen Sicherheitsgrenzen von macOS umgehen. Da das Unternehmen keine offizielle Sicherheitsmitteilung veröffentlicht und sich nicht mit der CVE-Nummerierungsbehörde koordiniert hat, gibt es derzeit keine offizielle CVE-Nummer für diese Sicherheitslücke.
Die Sicherheitslücke stammt von einem nicht dokumentierten Konfigurationspräferenzschlüssel namens endo_voyager_dictation_endpoint. Auf macOS-Systemen können lokale Prozesse und beliebige Skripte, die als nicht privilegierter Nutzer ausgeführt werden, diesen Konfigurationswert überschreiben, ohne erhöhte Administratorrechte zu erhalten oder die Autorisierungsaufforderung des Betriebssystems auszulösen. Im regulären Betrieb wird dieser Parameter verwendet, um den Cloud-Server-Endpunkt anzugeben, der die Sprache-Diktat-Audiodaten empfängt und das Transkriptionsergebnis zurückgibt. Angreifer müssen nur diese Einstellung ändern, um den Diktatverkehr, der vom Assistenten ausgeht, unbemerkt auf einen Server umzuleiten, der direkt unter ihrer Kontrolle steht.
Aus der Sicht der Exploitation gefährdet diese Sicherheitslücke gleichzeitig die Vertraulichkeit der eingegebenen Inhalte und die Kontoanmeldeinformationen. Wenn der Nutzer die Diktierfunktion aktiviert, sendet der Desktop-Client die ursprünglichen Mikrofon-Audiodaten sowie das gültige Authentifizierungstoken, das mit dem Muse-Konto des Opfers verknüpft ist, an den konfigurierten Endpunkt. Wardle hat demonstriert, wie ein Angreifer einen Proxy-Server betreiben kann, der den normalen Datenverkehr nahtlos zurück zu Metas Servern weiterleitet und gleichzeitig die Authentifizierungstoken und Audiodaten erfasst, um so unentdeckt zu bleiben. Nach Erhalt gültiger Sitzungsanmeldeinformationen und direkter Kontrolle über die Befehlspipeline können Angreifer auch Prompt-Injection-Angriffe durchführen, versteckte Anweisungen zu Sprachanfragen hinzufügen und den Assistenten zwingen, nicht autorisierte Aufgaben im Hintergrund auszuführen, z. B. lokale Dokumente oder WhatsApp-Nachrichtenprotokolle zu stehlen.
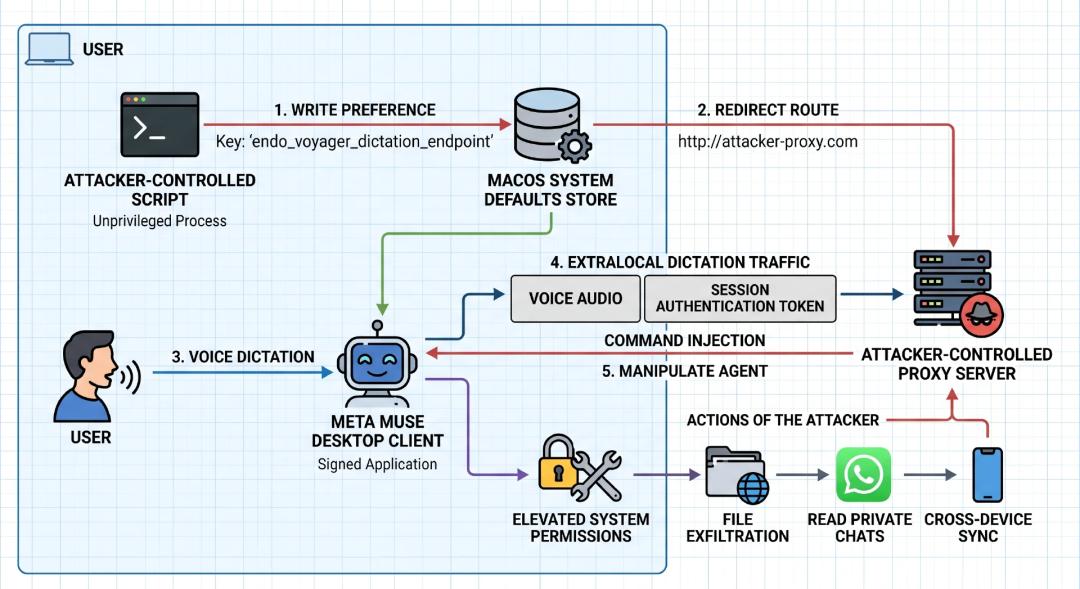
Die technische Bedeutung dieser Sicherheitslücke liegt darin, dass sie die Zugriffsberechtigungen erweitert und die Vertrauensgrenzen der Plattform untergräbt. Betriebssysteme wie macOS stützen sich auf das Transparenz-, Zustimmungs- und Kontrollframework (Transparency, Consent, and Control, TCC), um den Zugriff von Anwendungen auf Hardware-Peripheriegeräte, Dateien, Adressbücher und Kalender einzuschränken. Da Muse ein Agent ist, der mit Anwendungen, Kalendern, E-Mails und Dateien interagieren kann, gewähren Nutzer ihm in der Regel weitreichende Systemberechtigungen. Wardle weist darauf hin, dass diese Sicherheitslücke böswillige Akteure dazu bringen kann, keine komplexe eigenständige informationsstehlende Malware zu entwickeln, sondern nur diesen Agent zu manipulieren, um den signierten und vertrauenswürdigen Assistenten effektiv zu einer Angriffsfläche zu machen. Ein ehemaliger Manager für KI-Sicherheitsengineering bei Meta hat ähnliche Bedenken auf Architekturebene geäußert und erklärt, dass er diese Software aufgrund der mit der tiefen Integration verbundenen Risiken nicht verwenden würde.
Wardle hat einen Proof-of-Concept-Exploit namens not-a-mused veröffentlicht, der demonstriert, wie eine große Anzahl von Befehlen über einen kompromittierten Agent ausgeführt werden kann. Diese Offenlegung erfolgte kurz nachdem Amazon Muse den Zugriff auf seine Einkaufsplattform verweigert hatte, da es gegen die Richtlinien für den Zugriff automatisierter Agenten verstoße. Nach der öffentlichen Offenlegung der Sicherheitslücke hat Meta einen Hotfix für die Muse-Anwendung für macOS bereitgestellt. Dieser Fix entfernt diese interne Debug-Präferenzeinstellung aus dem Produktionsclient-Build, wodurch lokale Änderungen der Zieladresse des Diktatservers verhindert werden.
Das Unternehmen stuft diese Sicherheitslücke als internen Konfigurationsfehler ein und folgt nicht dem offiziellen Prozess zur Zuweisung von CVE-Nummern. David Singleton von Metas Superintelligence Lab beschreibt das Problem als lokales Konfigurationsproblem, das voraussetzt, dass bereits Code-Ausführungsfähigkeiten vorhanden sind. Das Engineering-Team hat das Problem gelöst, indem der interne Debug-Präferenzschlüssel stillschweigend aus dem Produktions-Build entfernt wurde. Aus den Kommentaren von Sicherheitsexperten zu den entsprechenden Beiträgen geht hervor, dass die Gemeinschaft dieser Aussage nicht zustimmt. Sie weisen darauf hin, dass der anfängliche Zugriff leicht durch Social-Engineering-Köder wie ClickFix erreicht werden kann, während die Umgehung des Transparenz-, Zustimmungs- und Kontrollframeworks von Apple in der Vergangenheit sehr komplex war. In den breiteren technischen Diskussionen auf Hacker News und Reddit weisen Beobachter darauf hin, dass Meta die geräteübergreifende Synchronisation, volle Datenträgerberechtigungen, Audioströme und private Chatprotokolle in einem nicht sandboxed, signierten Agent zusammengefasst hat, dessen Debug-Endpunkte geändert werden können, was praktisch einen fast mühelosen Kanal für gewöhnliche Malware bietet, um die Plattformschutzmechanismen zu umgehen, ohne Laufzeitwarnungen auszulösen.
Link zum Originalartikel: https://www.infoq.com/news/2026/09/meta-muse-zeroday/
Dieser Artikel stammt aus dem WeChat-Offiziellen Konto "InfoQ", Autor: Olimpiu Pop; Übersetzer: Tian Cheng, mit Genehmigung von 36Kr veröffentlicht.