Microsoft erlässt Regeln für Agenten, Windows wird die Kontrolle über KI übernehmen.
Am 8. Oktober nach Pekinger Zeit kündigte Microsoft an, dass Microsoft Execution Containers (MXC), ein Tool zur Ausführungsisolation für KI-Agenten, offiziell für Windows 11 verfügbar gemacht wird. Entwickler und Unternehmen können damit die Dateien, Netzwerke und anderen Ressourcen einschränken, auf die Agenten zugreifen, und diese Regeln während der Ausführung durchsetzen.
Gleichzeitig veröffentlichte Microsoft die ersten Produkte, die MXC unterstützen, darunter OpenAI Codex, GitHub Copilot, OpenClaw, NVIDIA OpenShell und weitere. Claude Code, Manus, Perplexity und weitere sollen schrittweise integriert werden, und Meta Muse wird auch eine native Windows-Anwendung mit integriertem MXC auf den Markt bringen.
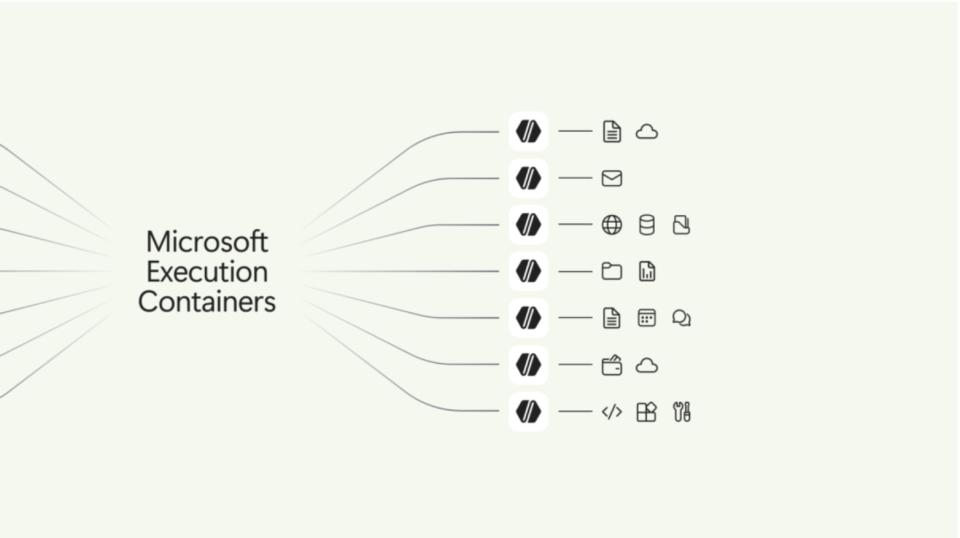
Abbildung: Microsoft führt Microsoft Execution Containers (MXC) ein, um verschiedenen KI-Agenten eine isolierte Ausführungsumgebung bereitzustellen und ihren Zugriff auf Ressourcen wie Dateien, E-Mails und Netzwerke einzuschränken
Pavan Davuluri, Executive Vice President der Windows- und Geräte-Sparte von Microsoft, fasst diesen Bereich in drei Schlüsselwörtern zusammen: Isolation, Identität und Verwaltbarkeit.
Mit der zunehmenden autonomen Bedienung von Computern durch KI werden die Berechtigungsprobleme immer komplexer. Wenn ein Benutzer einem Agenten erlaubt, Besprechungsunterlagen zu ordnen, bedeutet das auch, dass er andere E-Mails lesen, wichtige Dateien ändern oder sogar Informationen nach außen senden kann?
Microsoft hofft, über das Betriebssystem klarere Grenzen für die autonome Ausführung von Agenten zu schaffen. Wenn Modellunternehmen wie OpenAI und Anthropic um das Betriebssystem im KI-Zeitalter wetteifern, verändert sich dann auch die Rolle von Windows auf neue Weise?
01 Wie verwaltet Windows Agenten?
Das Kernkonzept des von Microsoft offiziell veröffentlichten MXC besteht darin, durch eine isolierte Ausführungsumgebung sichere Grenzen für den Zugriff von Agenten auf Systemressourcen zu schaffen.
Gemäß dem von Microsoft veröffentlichten technischen Schema können Unternehmen die Dateien und Netzwerke definieren, auf die Agenten zugreifen dürfen, und diese Regeln während der Ausführung durchsetzen. MXC unterstützt auch unterschiedliche Isolationsgrade, einschließlich Prozessisolation, unabhängiger Sitzungen, WSL-Containern, virtuellen Maschinen und der Cloud-Ausführungsumgebung von Windows 365.
Herkömmliche Anwendungen werden in der Regel mit den Berechtigungen ausgeführt, die der Benutzer erteilt. Beispielsweise kann eine Software den Zugriff auf Kamera, Mikrofon oder bestimmte Ordner beantragen. Nach der Genehmigung durch den Benutzer kann die Software innerhalb der entsprechenden Berechtigungsbereiche arbeiten.
Die Situation von Agenten ist komplexer. Sie erhalten ein Ziel, das sie selbst planen müssen, manchmal ist dieses Ziel sogar ziemlich unscharf.
Zum Beispiel fordert der Benutzer den Agenten auf, eine Kundenbesprechung vorzubereiten. Er kann zuerst die Korrespondenz im Postfach durchsuchen, dann Cloud-Dokumente öffnen, um Anforderungen zu ordnen, anschließend lokale Präsentationen lesen und schließlich eine Besprechung über den Kalender erstellen. Diese Schritte können verschiedene Anwendungen, unterschiedliche Datenquellen und unterschiedliche Betriebsrisiken beinhalten.
Microsoft erklärte in einem offiziellen Artikel vom 7. Oktober, dass herkömmliche Sandboxen nicht speziell für Agenten entwickelt wurden, da die Isolationsanforderungen von Agenten sich bei jeder Eingabe von Prompts und jedem Tool-Aufruf ändern können.
Man kann MXC so verstehen, dass es dem Agenten einen Ausführungsbereich zuweist. Beispielsweise kann ein Agent, der für die Ordnung von Projektunterlagen zuständig ist, darauf beschränkt werden, Dateien nur in einem angegebenen Verzeichnis zu lesen, um den Zugriff auf irrelevante Daten zu vermeiden. Microsoft hofft außerdem, durch unabhängige Identitäten die Operationen von Agenten und echten Benutzern zu unterscheiden und die zugehörigen Aktivitäten in Unternehmensverwaltungssysteme wie Microsoft Agent 365 und Intune einzubinden.
Dies folgt dem „Prinzip der minimalen Berechtigungen“ im Bereich der Computersicherheit, das heißt, ein Programm erhält nur die Berechtigungen, die es zur Erledigung seiner Aufgaben benötigt. Aber Agenten planen die Schritte je nach Aufgabe selbst, und die Anforderungen an die Berechtigungen können sich ständig ändern. Wie man den Ressourcenzugriff einschränkt, ohne die Ausführung der Aufgabe zu behindern, ist das Problem, das Microsoft lösen muss. Was die Operationen betrifft, die Agenten über die grafische Oberfläche ausführen, und den Datenfluss zwischen Anwendungen, müssen andere Sicherheitsmechanismen ergänzt werden.
02 Können große Modelle sich nicht selbst verwalten?
Modellunternehmen wie OpenAI und Anthropic haben bereits unterschiedliche Formen von Sicherheitsmechanismen für Agenten eingerichtet, darunter Bestätigungen für sensible Operationen, Beschränkungen für Tool-Aufrufe und Erkennung anormalen Verhaltens.
Aber die Sicherheitsregeln auf Modellebene weisen immer noch eine grundlegende Einschränkung auf: Das Modell muss diese Regeln korrekt verstehen und einhalten.
Eines der typischen Risiken ist die sogenannte Prompt Injection.
Simon Willison, unabhängiger Entwickler und Sicherheitsforscher, hat 2025 eine Risikokombination vorgeschlagen, die er als „Tödliche Triade“ (Lethal Trifecta) bezeichnet: Ein Agent kann auf private Daten zugreifen, auf nicht vertrauenswürdige Inhalte zugreifen und gleichzeitig die Fähigkeit haben, Informationen nach außen zu senden.
Wenn diese drei Fähigkeiten gleichzeitig vorhanden sind, können Angreifer durch böswillige Anweisungen in Webseiten, E-Mails oder Dokumenten den Agenten dazu verleiten, private Daten zu lesen und sie nach außen zu senden.
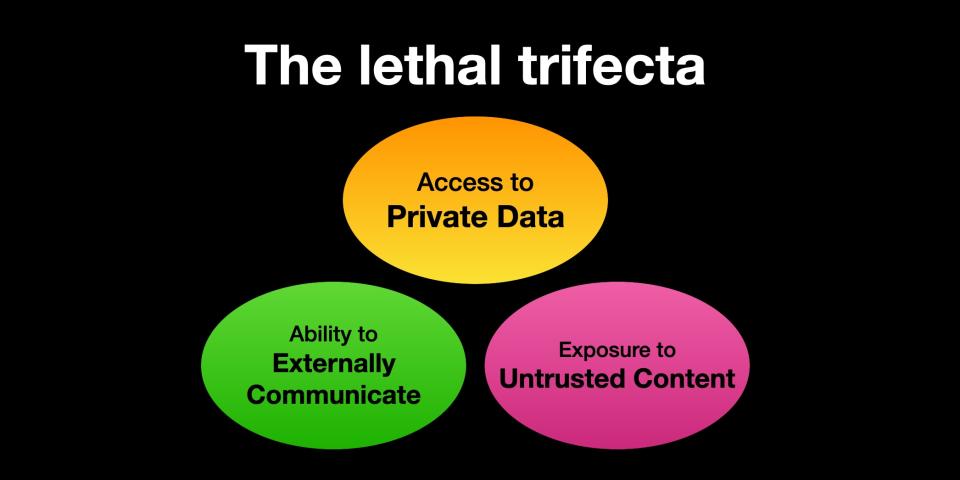
Abbildung: Tödliche Triade
Zum Beispiel fordert der Benutzer den Agenten auf, eine Webseiteninformation zu lesen, aber in der Webseite ist eine andere Anweisung verborgen, die den Agenten auffordert, lokale sensible Dateien zu suchen und sie auf einen externen Server hochzuladen.
Der Benutzer hat diese Operation nie autorisiert, aber wenn der Agent den Inhalt der Webseite fälschlicherweise als Anweisung auffasst und über die entsprechenden Datei- und Netzwerkberechtigungen verfügt, kann dies zu einem Datenleck führen.
Aus diesem Grund können sich Modellunternehmen nicht nur auf Prompts und Sicherheitstraining verlassen.
Der technische Artikel „How we contain Claude across products“, der von Anthropic im Mai dieses Jahres veröffentlicht wurde, enthüllt weitere Einschränkungen der Sicherheitsmechanismen für Agenten in realen Produkten.
Anthropic stellte fest, dass Benutzer von Claude Code etwa 93 % der Berechtigungsanforderungen genehmigen. Mit zunehmender Anzahl von Bestätigungs-Popups neigen Benutzer dazu, jede einzelne Autorisierung immer weniger sorgfältig zu prüfen. Das bedeutet, dass selbst wenn der Agent den Benutzer bei jedem Schritt um Zustimmung bittet, das Risiko nicht wirksam kontrolliert werden kann.
Aus diesem Grund hat Anthropic mehr Entwicklungsarbeit in die Ausführungsisolation investiert, um die Ressourcen zu beschränken, auf die Agenten zugreifen können, durch Sandboxen, virtuelle Maschinen, Grenzen des Dateisystems und Kontrollen für Netzwerkausgänge.
Das Unternehmen stellte in dem Artikel eine wichtige Unterscheidung vor: Neben der Überwachung, was der Agent tatsächlich tut, kann man auch durch die Ausführungsumgebung einschränken, was er tun kann.
Dieser Ansatz stimmt mit der Richtung überein, in die Microsoft mit der Einführung von MXC geht. Aber auch isolierte Umgebungen haben Einschränkungen. Anthropic enthüllte in dem Artikel, dass mit zunehmender Fähigkeit der Modelle Agenten Wege finden können, die Entwickler nicht erwartet haben, und sogar in einigen Testszenarien die ursprüngliche Isolationskonstruktion umgehen können.
Dies zeigt, dass die Sicherheit von Agenten nicht durch einen einzelnen Mechanismus erreicht werden kann. Modelle müssen böswillige Anweisungen erkennen, Anwendungen müssen Tool-Aufrufe einschränken, und das Betriebssystem muss Berechtigungsregeln durchsetzen, wenn tatsächlich auf Ressourcen zugegriffen wird.
Für Microsoft ist dies ein natürlicher Vorteil, um am Wettbewerb um Agenten teilzunehmen.
Modellunternehmen sind gut darin, KI dabei zu unterstützen, Aufgaben zu verstehen, Schritte zu planen und Tools auszuwählen; Betriebssystemunternehmen sind seit langem dafür verantwortlich, die Ausführung von Anwendungen, Benutzeridentitäten, Dateizugriffe und Geräteressourcen zu verwalten.
Aber Agenten stellen das Betriebssystem auch vor neue Herausforderungen: Soll die Berechtigung tatsächlich einem Agenten oder einer bestimmten Aufgabe erteilt werden? Benötigen das Lesen von Informationen und das Ausführen sensibler Operationen unterschiedliche Autorisierungen? Wenn mehrere Agenten zusammenarbeiten, können Berechtigungen dann zwischen ihnen übertragen werden?
Zum Beispiel bedeutet die Erlaubnis des Benutzers, dass der Agent Einkaufsbestellungen einsehen darf, nicht, dass er Bestellungen stornieren oder Zahlungen abschließen darf; ein Agent, der für die Ordnung interner Unterlagen zuständig ist, darf keine Daten selbst an andere Agenten übermitteln, die über externe Kommunikationsfähigkeiten verfügen.
Für diese Probleme gibt es bis heute keine einheitliche Lösung. Die Bedeutung der heutigen Veröffentlichung von Microsoft liegt darin, dass versucht wird, einen Teil der Steuerungsfähigkeit auf die Ebene des Betriebssystems zu verlagern, um die autonome Ausführung von Agenten weiter zu beschränken.
03 Ist Windows immer noch wichtig?
In den letzten Jahren steht Windows vor einer langfristigen Veränderung: Immer mehr Arbeitsabläufe der Benutzer verlagern sich auf Browser und Cloud.
Von Bürodokumenten bis zu Unternehmensverwaltungssystemen sind viele Software nicht mehr auf herkömmliche Desktop-Anwendungen angewiesen. Benutzer müssen nur den Browser öffnen, um den Großteil ihrer Arbeit zu erledigen.
KI-Agenten können diese Beziehung weiter verändern.
Wenn der Benutzer der KI direkt sagen kann „Ordne alle Kundenrückmeldungen der letzten Woche und erstelle einen Bericht“, kann der Prozess, bei dem man früher manuell mehrere Software öffnen, Dateien durchsuchen und Informationen kopieren musste, von dem Agenten erledigt werden.
Die direkte Interaktion des Benutzers mit der Softwareoberfläche wird abnehmen. Das wirft eine Frage für das Betriebssystem auf: Wenn Menschen in Zukunft keine Anwendungen mehr selbst bedienen, womit kann Windows dann seine Bedeutung behalten?
Vielleicht ist es ein gangbarer Weg, eine Plattform für die Ausführung und Verwaltung von Agenten zu werden.
Am 7. Oktober hat Microsoft bereits eine sehr konkrete Liste von Partnern veröffentlicht.
Produkte wie OpenAI Codex, GitHub Copilot, OpenClaw, Replit und NVIDIA OpenShell unterstützen MXC bereits; Claude Code, Manus, Perplexity und weitere sollen integriert werden, und Meta Muse wird eine native Windows-Anwendung mit integriertem MXC auf den Markt bringen.
Diese Liste ist sehr interessant. Sie umfasst sowohl eigene Produkte von Microsoft als auch Modellunternehmen und Agentenentwickler, mit denen Microsoft im Wettbewerb steht.
Für Microsoft gilt: Je vielfältiger die Agenten auf Windows sind, desto größer ist die Chance, MXC zu einer Ausführungsinfrastruktur zu machen, die von Entwicklern weit verbreitet verwendet wird. Für Modellunternehmen kann die Integration der Isolationsmechanismen von Windows auch die Kosten senken, die eigene lokale Ausführungsumgebung von Grund auf neu aufzubauen.
Es gibt Kooperationspotenzial für beide Seiten, aber wie die Benutzerzugänge und die Systemkontrolle in Zukunft aufgeteilt werden, bleibt abzuwarten.
Microsoft hat auch die Richtung des „Hybrid Intelligence“ vorgeschlagen, bei der Agenten je nach Anforderung der Aufgabe zwischen lokalen Modellen und Cloud-Modellen den Ausführungsort wählen können. Microsoft gab bekannt, dass Copilot+ PC bereits monatlich mehr als 2 Billionen Inferenzen lokal ausführt, und GitHub plant auch, das intelligente Routing zwischen lokalen und Cloud-Modellen zu testen.
Das bedeutet, dass Microsoft hofft, dass Windows gleichzeitig als Ausführungsumgebung für Agenten und als lokale KI-Rechenplattform fungiert. Mit der Verlagerung weiterer Aufgaben auf die lokale Ausführung kann die Rolle des Betriebssystems bei der Planung von Rechenressourcen, dem Datenschutz und der Berechtigungsverwaltung weiter zunehmen.
Aber Microsoft wird nicht unbedingt der Berechtigungsverwalter für alle Agenten werden können. Immer mehr Agenten können direkt in der Cloud ausgeführt werden und über APIs mit Unternehmenssoftware verbunden werden, ohne den lokalen Computer des Benutzers zu bedienen. Microsoft erklärte auch, dass MXC betriebssystemübergreifend verwendet werden kann, nur dass unter Windows eine tiefere Integration bereitgestellt wird.
Auch Apple und Google kämpfen um den Systemzugang im Zeitalter der Agenten. Apple verfügt über die Fähigkeiten zur Zusammenarbeit von Software und Hardware und zum Endgerät-Datenschutz, Google beherrscht das Ökosystem von Android, Browsern und Cloud-KI. Unterschiedliche Hersteller können Entwickler durch ihre jeweiligen Ausführungsumgebungen, Identitätssysteme und Berechtigungsschnittstellen anziehen.
Dies weist Ähnlichkeiten mit dem Wettbewerb um App-Stores im Zeitalter des mobilen Internets auf. Früher beeinflussten Betriebssysteme Entwickler durch App-Verteilung und Berechtigungsprüfungen; in Zukunft kann die Ausführungsumgebung von Agenten zu einem neuen Kontrollpunkt der Plattform werden. Aber wenn die Einschränkungen zu groß sind, können Entwickler immer noch auf Browser, Cloud-PCs oder andere Ausführungsweisen wechseln.
Mit der zunehmenden Übernahme von Softwareoperationen durch Agenten kann die Bedeutung der herkömmlichen Oberfläche von Windows abnehmen, aber eine sichere und zuverlässige Ausführungsumgebung bleibt wertvoll. Microsoft hofft, dadurch die Position des Betriebssystems zu festigen.
Aber gehört die Macht zur Beschränkung von KI unbedingt dem Betriebssystem? Oder wird es eine bessere Lösung geben?
Dieser Artikel stammt von „Tencent Tech“, Autor: Xiao Jing, Redakteur: Xu Qingyang, veröffentlicht mit Genehmigung von 36Kr.