Runjian Co., Ltd. entwickelt das Sicherheitssystem „Runjian · Zhiyu“ für den gesamten Lebenszyklus und definiert die Sicherheitsgrenzen im Zeitalter der künstlichen Intelligenz neu.
Am Nachmittag des 19. Septembers fand im KI-Rechenzentrum Industriepark Wuxiang Yungu in Nanning eine Veranstaltung mit dem Titel „Praxisübungsaustausch für KI-gesteuerte Sicherheit“ statt. Die Tagesordnung reichte von „Sicherheitsblaupausen im intelligenten Zeitalter: Top-Level-Design und Umsetzungswege der KI-Sicherheitsverwaltung“ über „Nationale Cybersicherheitsanforderungen und Compliance-Grenzen“ bis hin zur Nachbesprechung der Praxiserfahrungen beim Schutz von Netzwerken, der zweigleisigen praktischen Demonstration von KI-Angriffen und -Abwehr, und endete mit einer Podiumsdiskussion zum Thema „Wohin geht die Cybersicherheit im KI-Zeitalter?“.
Dreieinhalb Stunden lang trafen sich die Teilnehmer aus Regierungsbehörden, Unternehmen und der Sicherheitsbranche, um über das gleiche Thema zu diskutieren.
Solche Veranstaltungen sind keine Seltenheit, aber der Schwerpunkt der Diskussionen in diesem Jahr verschiebt sich deutlich. Der Fokus liegt nicht mehr nur auf „Wie wehrt man Hacker ab?“, sondern auf einer tiefergehenden Frage: Wo liegen die ursprünglichen Sicherheitsgrenzen und wie sollen sie neu definiert werden, wenn KI in großem Umfang in die Kerngeschäfte von Unternehmen einzieht und die chinesischen KI-Fähigkeiten zunehmend auf den internationalen Markt gehen?
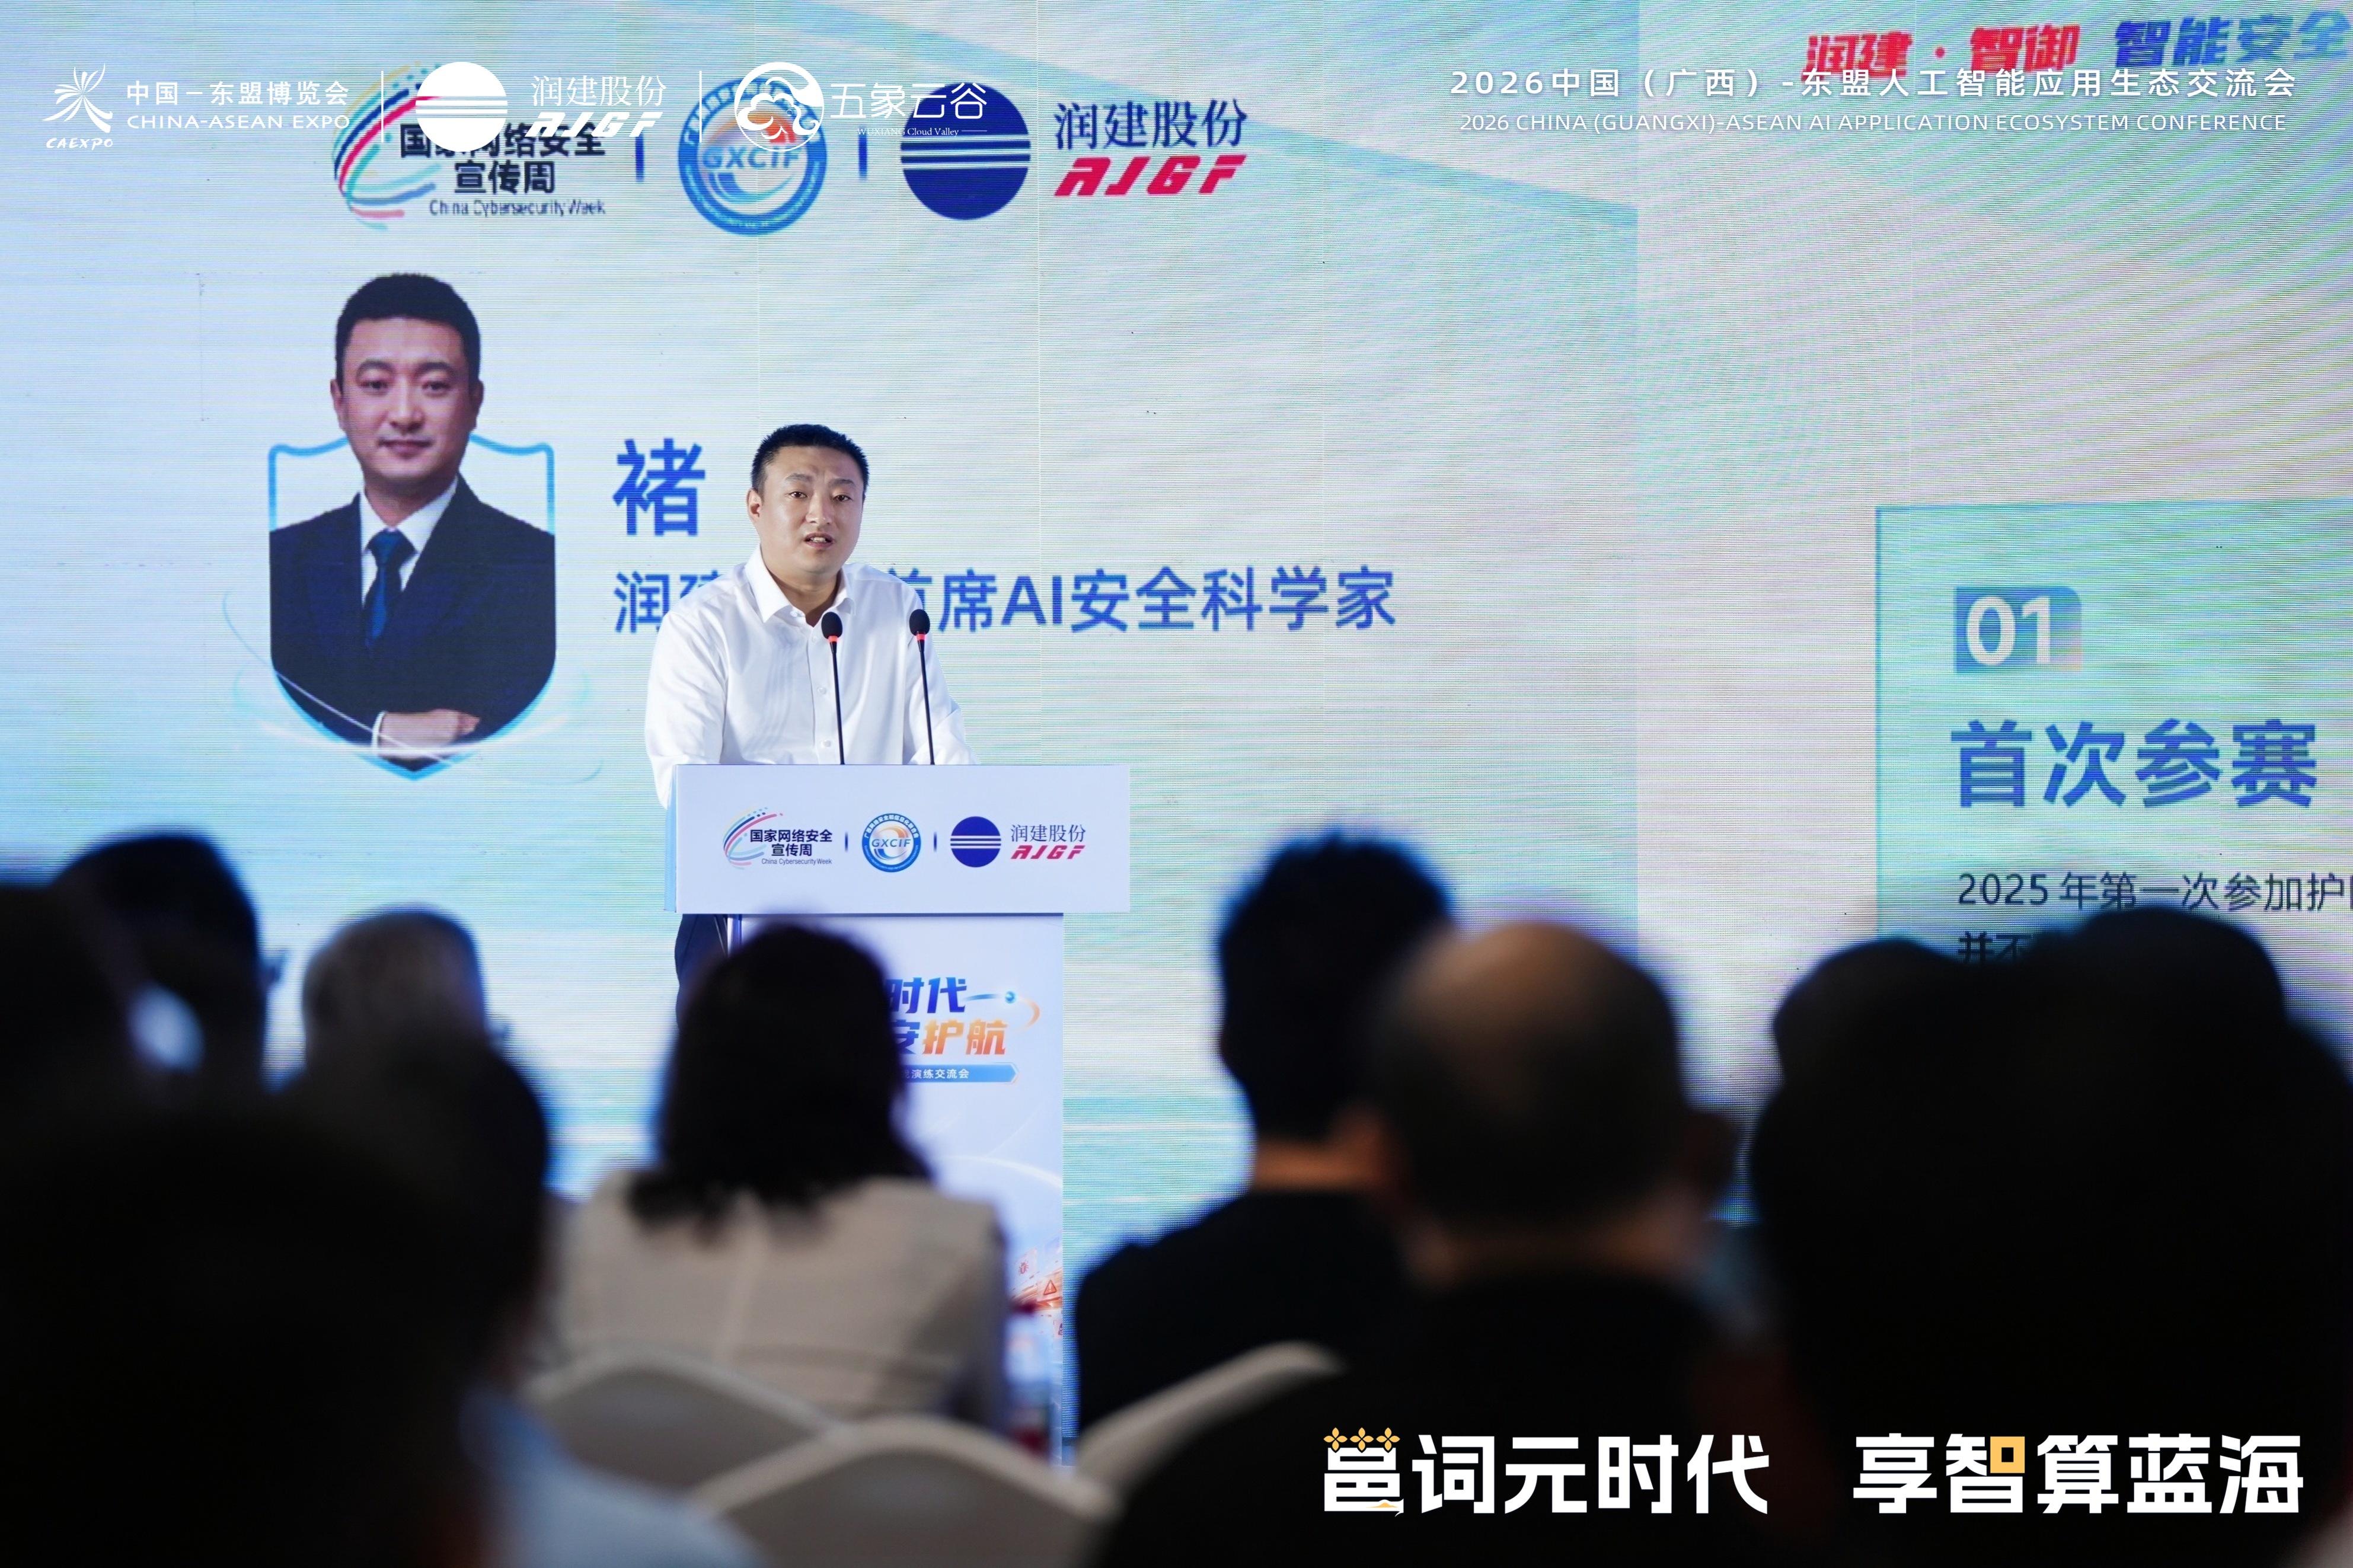
Auf dieser Veranstaltung wurde ein Satz häufig zitiert. Dr. Chu Ge, Chefwissenschaftler für KI-Sicherheit der Runjian Co., Ltd., definierte diesen Wandel so: „Früher haben wir verhindert, dass Systeme gehackt werden. Jetzt müssen wir zusätzlich verhindern, dass KI getäuscht, missbraucht oder zu unbefugten Handlungen verleitet wird.“
Dieser Satz ist nicht kompliziert, aber er zieht eine klare Trennlinie.
Dass chinesische KI-Fähigkeiten auf den internationalen Markt expandieren, ist bereits eine laufende Entwicklung. Die ASEAN-Märkte wie Vietnam, Malaysia und Indonesien gehören zu den beliebtesten Zielen für die Internationalisierung chinesischer KI-Unternehmen. Die Fähigkeiten der Modelle stellen keine Hürde dar, es gibt Vorlagen für Bereitstellungslösungen, und die Geschäftsteams sind bereits entsandt. Aber in vielen Internationalisierungsprojekten ist eine Rechnung noch nicht vollständig aufgegangen.
Nicht die technische Rechnung, sondern die Sicherheitsrechnung.
Alte Sicherheitssysteme können neue Angriffe nicht abwehren
Vor der großskaligen Einführung von großen Sprachmodellen war die Logik der Unternehmenscybersicherheit relativ klar. Angreifer zielten auf Systemlücken ab, die Verteidiger installierten Patches, implementierten Isolierungsmaßnahmen und setzten Firewalls ein. Menschen übernahmen die Rolle der Beurteiler: Experten erstellten Regeln, analysierten Protokolle und organisierten Übungen. Dieses System funktioniert seit mehr als zwanzig Jahren.
Aber nach der großflächigen Beteiligung von KI beginnt diese Logik zu versagen. Der Grund ist einfach: Die Angriffsfläche hat sich verändert, die Angriffsmethoden haben sich geändert, und die Angriffsgeschwindigkeit hat sich ebenfalls beschleunigt.
Heutzutage nutzen Unternehmen KI zur Bearbeitung von Kundendialogen, Vertragsprüfungen, internen Genehmigungen und sogar Datenanalysen. Intelligente Agenten bewegen sich frei in den Unternehmenssystemen, greifen auf Datenbanken zu, bearbeiten Dateien und interagieren mit externen APIs. In diesen Szenarien ist das Ziel der Angreifer nicht mehr nur „in das System einzudringen“, sondern „die KI dazu zu bringen, Dinge zu tun, die sie nicht tun sollte“.
Prompt-Injection, Modell-Jailbreaking, Missbrauch von Berechtigungen intelligenter Agenten – diese Begriffe waren vor zwei Jahren noch experimentelle Schlussfolgerungen aus wissenschaftlichen Arbeiten, heute sind sie bereits reale Unternehmenssicherheitsvorfälle. Im Abschnitt zur Nachbesprechung der Netzschutzübungen auf der Austauschveranstaltung wurden ähnliche Fälle wiederholt analysiert: Der Unterschied zwischen dem „Ausscheiden“ und der „Vollpunktzahl“ bei der Netzschutzübung rührt oft nicht von generationsbedingten Unterschieden bei den Werkzeugen her, sondern von blinden Flecken im Verständnis der neuen KI-Angriffsflächen.
Das ist der Grund, warum Dr. Chu Ge während der WAIC 2026, als Runjian Co., Ltd. das intelligente Sicherheitsproduktsystem „Runjian · ZhiYu“ vorstellte, direkt sagte: „Die Sicherheitsprobleme, die durch KI entstehen, müssen letztendlich mit KI gelöst werden.“ Das ist kein Marketing-Slogan, sondern eine Erkenntnis, die durch die Realität erzwungen wird.
Internationalisierung macht diese Rechnung noch schwieriger
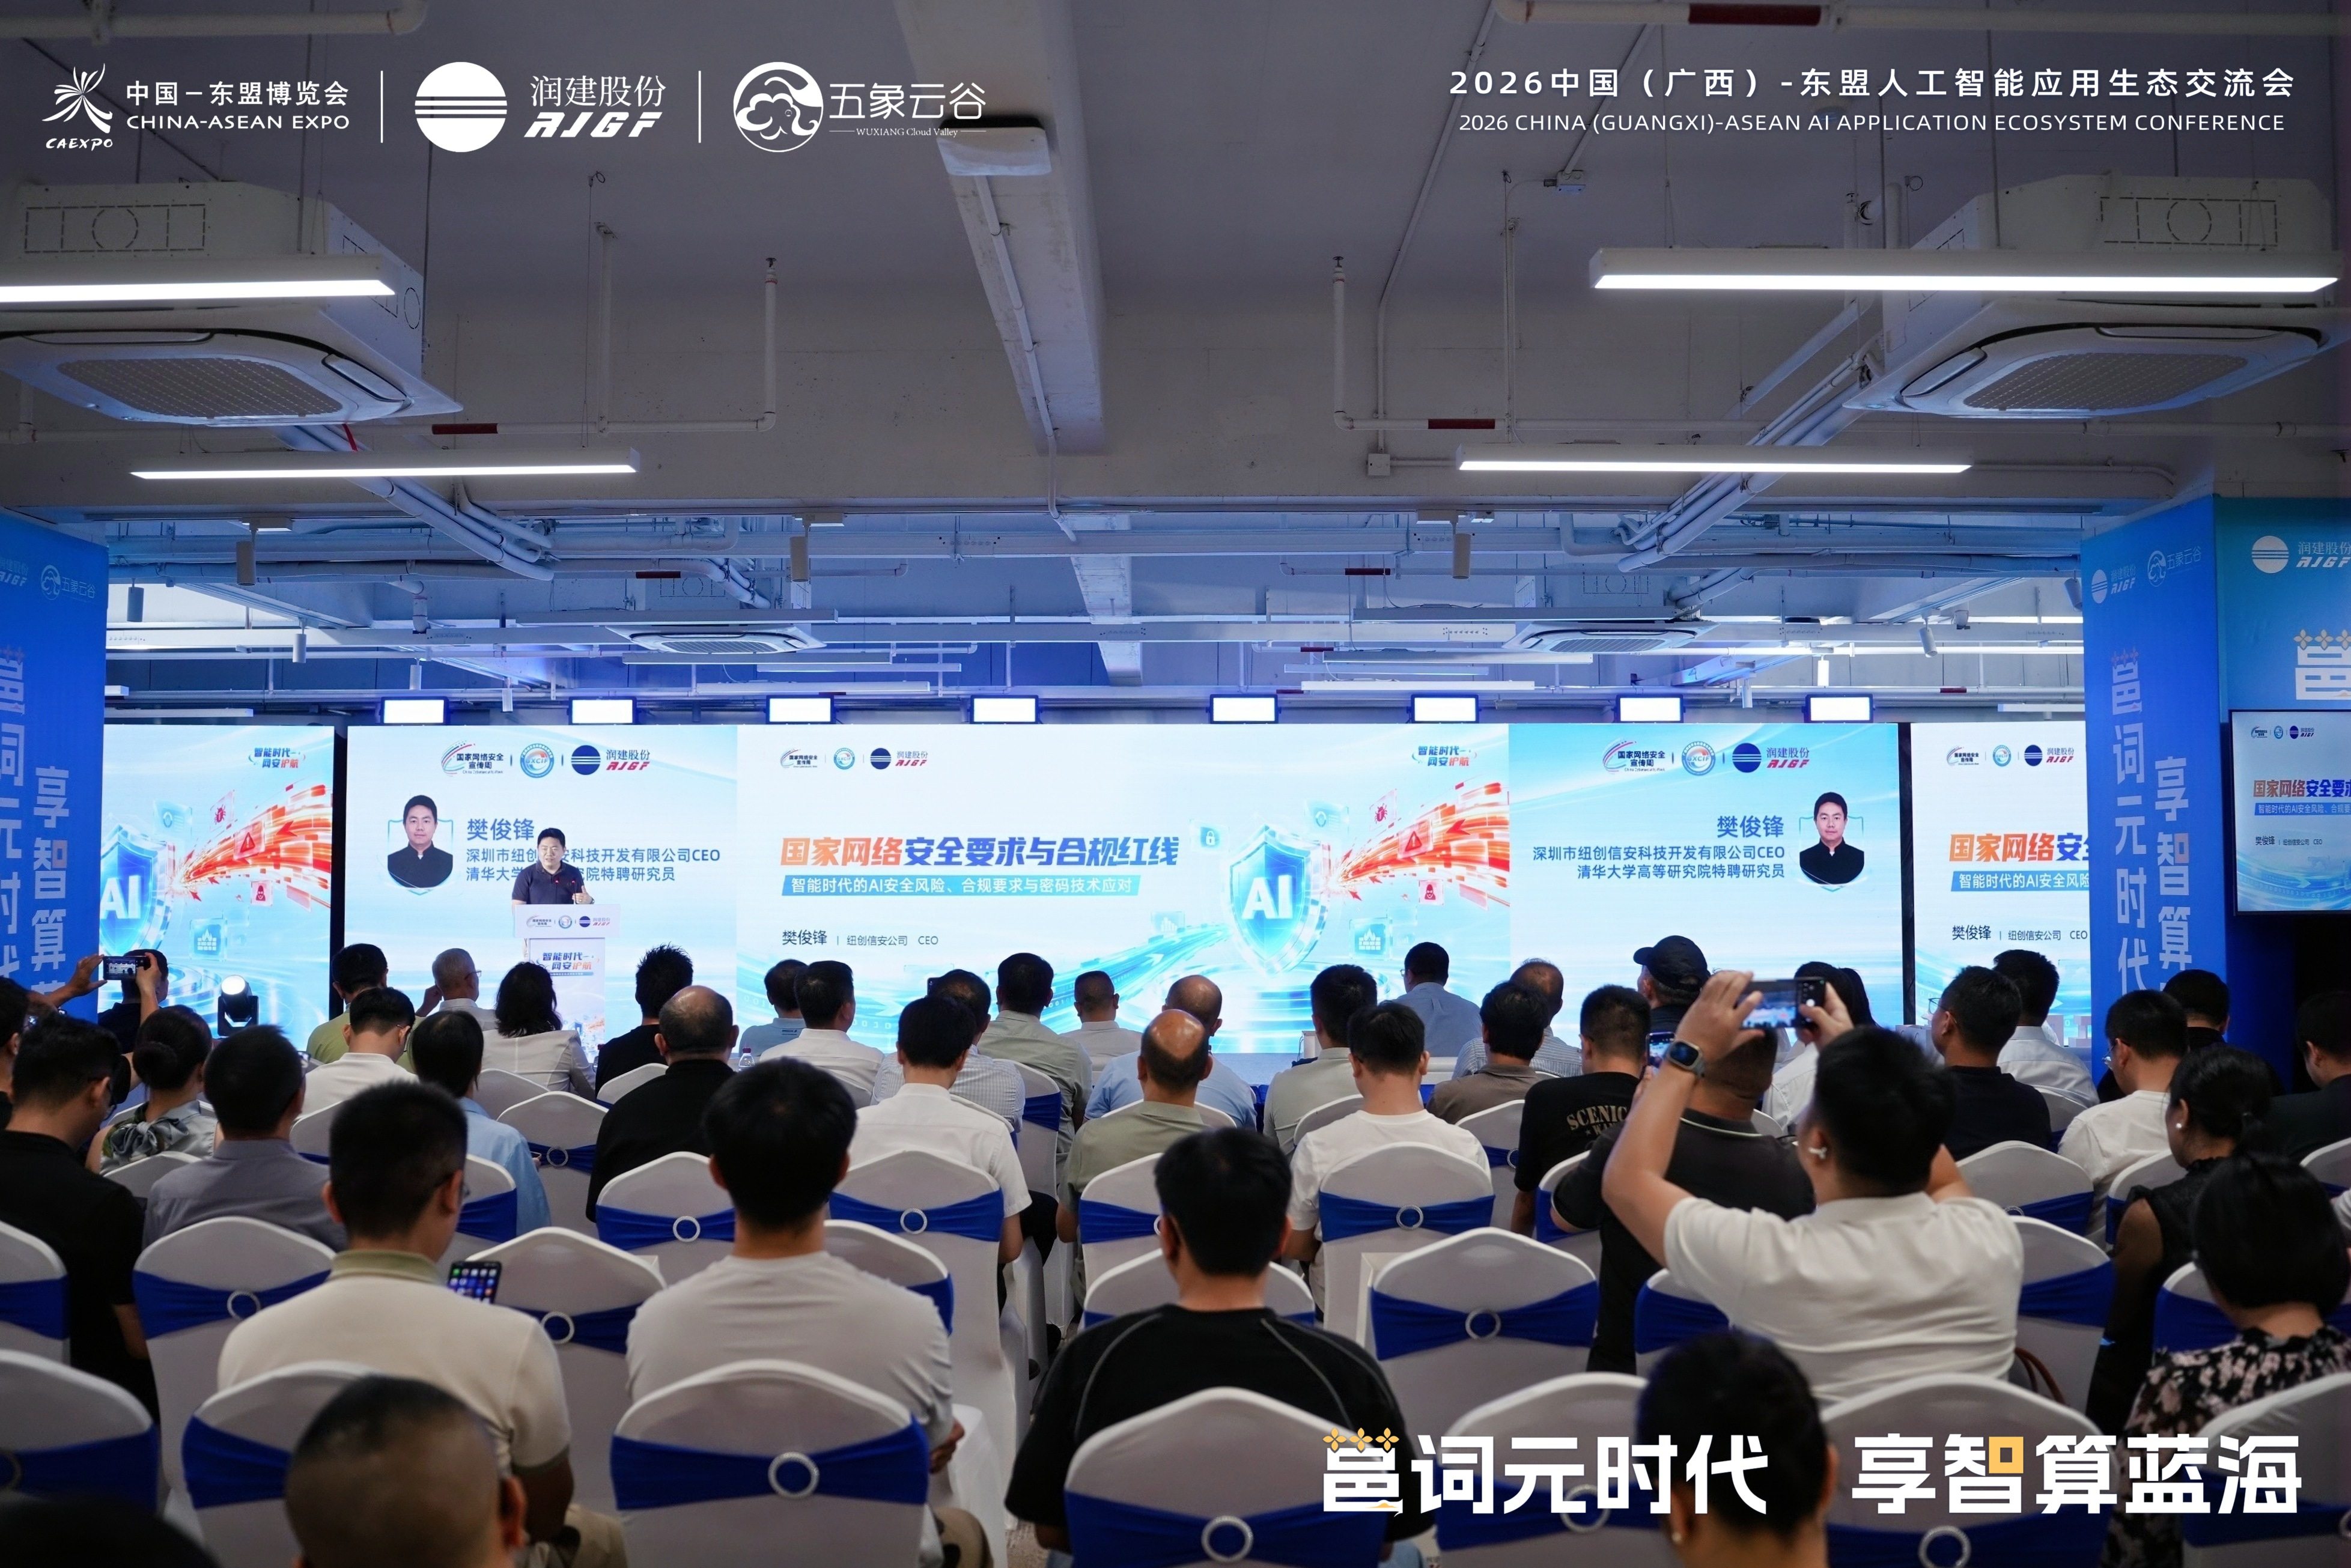
Am Tag der Austauschveranstaltung ließ der von Experten vorgestellte Abschnitt „Nationale Cybersicherheitsanforderungen und Compliance-Grenzen“ viele anwesende Vertreter von international tätigen Unternehmen nachdenken. Die Compliance-Grenzen variieren ohnehin je nach Standort, und nach der Internationalisierung wird diese Aufgabe noch schwieriger zu lösen.
Zuerst die Sicherheitslücken bei Token-Aufrufen.
Ein großer Teil der Internationalisierung chinesischer KI-Fähigkeiten erfolgt über den Aufruf von inländischen großen Modellen zur Bereitstellung von Diensten. Benutzer geben im Ausland Informationen ein, die Daten werden an das Modell übermittelt, und die Ergebnisse werden zurückgesandt. Auf dem Hin- und Rückweg ist jeder Knotenpunkt ein potenzielles Risiko. Jeder Fehler bei der Erstellung, dem Aufruf, der Übertragung oder der Speicherung von Token kann zu Datenlecks führen. Bei rein inländischen Bereitstellungen kann man noch mit physischer Isolierung als Rückfallebene arbeiten, aber nach der Internationalisierung sind präzisere technische Lösungen erforderlich.
Zusätzlich gibt es das strukturelle Problem uneinheitlicher Compliance-Grenzen.
Chinesische Unternehmen, die international expandieren, müssen gleichzeitig die Anforderungen dreier Systeme erfüllen: die lokalen Gesetze des Zielstaates, das chinesische Gesetz über Datensicherheit und das chinesische Gesetz zum Schutz personenbezogener Daten. Diese drei Regelsätze stimmen manchmal in die gleiche Richtung, haben aber manchmal echte Spannungen, und in der Praxis gibt es bis heute keine allgemeingültige Standardlösung, die man einfach übernehmen kann.
Für Unternehmen wie Runjian Co., Ltd., die seit mehr als 10 Jahren in der ASEAN-Region tätig sind und mehr als 100 lokale Projekte umgesetzt haben, sind dies keine hypothetischen Szenarien, sondern echte Hindernisse, mit denen sie täglich konfrontiert sind. Sicherheit ist im Kontext der Internationalisierung längst nicht mehr nur ein technisches Problem, sondern eine Voraussetzung dafür, dass Unternehmen vor Ort wirklich Fuß fassen und das Vertrauen der Kunden gewinnen können.
Ein Schloss reicht nicht – man braucht zusätzlich Sicherheitspersonal und Überwachung
Die Antwort von Runjian Co., Ltd. auf dieses Problem mündet letztendlich in vier Produkte, hinter denen jedoch ein gesamtes System steht, nicht vier unabhängige Werkzeuge.
Dr. Chu Ge erläuterte das Designkonzept mit einem Vergleich: „KI-Sicherheit ist kein Problem, das sich mit nur einem Schloss lösen lässt. Es braucht ein komplettes System aus ‚Schloss + Sicherheitspersonal + Überwachung‘. Der Schlüssel liegt in der Hand des Kunden, und wir sorgen dafür, dass diese Tür wirklich sicher verteidigt werden kann.“
Auf der Angriffsseite übernimmt „Hive“ die Hauptaufgabe. Es handelt sich um ein KI-Penetrationstestsystem, das auf einer kooperativen Architektur von Schwärmen mehrerer intelligenter Agenten basiert. Mehrere Penetrationsagenten arbeiten parallel an der gleichen Aufgabe und übernehmen jeweils die Rollen der Aufklärung, des Hauptangriffs, der Überprüfung und der Unterstützung. Sie kooperieren in Echtzeit über ein einheitliches Operationsdiagramm, die Angriffspfade werden nacheinander vorangetrieben, und Erkenntnisse und Erfolge werden sofort gemeinsam genutzt. Im Gegensatz zur herkömmlichen „einspurigen Erkundung“ durch das Red Team kann es in komplexen Umgebungen effizient Ergebnisse erzielen und den gesamten Prozess protokollieren.
Bei der zweigleisigen praktischen Demonstration von KI-Angriffen und -Abwehr am Tag der Austauschveranstaltung wurde die vollständige Angriffskettenfähigkeit des Hive-Systems live vorgestellt: Von der Aufklärung und Identifizierung bis zur Erlangung von Berechtigungen läuft der Prozess vollständig autonom ohne menschliches Eingreifen. Das Produkt erzielte bei der intelligenten Angriffs- und Abwehrbewertung TSecBench des Tencent Security Cloud Ding Laboratory 98,44 Punkte und belegte den ersten Platz in der Rangliste. Es hat die vollständige Penetrationskette unabhängig in einer produktionsreifen Übungsumgebung abgeschlossen, wobei die Ergebnisse aus einer echten Gegenumgebung stammen und nicht aus vereinfachten Demonstrationsszenarien.
Für die Sicherheitsrisiken der großen Modelle selbst hat Runjian Co., Ltd. außerdem die Produkte „ModShield“ und „ModEval“ auf den Markt gebracht. ModShield steht am Ein- und Ausgang des Modells und blockiert anormale Ein- und Ausgaben durch Prompt-Verstärkung und bidirektionale Erkennung, sodass sensible Daten nicht außerhalb des Schutzbereichs gelangen. ModEval ist für die kontinuierliche Bewertung vor und nach der Inbetriebnahme ausgelegt, generiert automatisch Angriffsbeispiele und hilft Unternehmen, die Sicherheitsblinden Flecken des Modells kontinuierlich zu erkennen und zu beheben. Zusammen bilden die vier Produkte einen vollständigen geschlossenen Kreislauf von der Angriffsüberprüfung über die Abwehrreaktion bis hin zur Sicherheitsverwaltung großer Modelle.
Einfach ausgedrückt: Das Kernproblem, das dieses System lösen soll, besteht darin, dass ausländische Kunden echtes Vertrauen in chinesische KI-Dienste aufbauen – und nicht nur Vertrauen auf technischer Ebene.
Während der Podiumsdiskussion erörterten die Teilnehmer das Thema „Wohin geht die Cybersicherheit im KI-Zeitalter?“ und deckten die beiden Dimensionen „Sicherheit der KI selbst“ und „Nutzung von KI für die Cybersicherheit“ ab. Die beiden Linien scheinen parallel zu verlaufen, stammen aber aus derselben Quelle: Je tiefer die KI-Fähigkeiten in die Kerngeschäfte von Unternehmen eingreifen, desto größer ist der Einfluss auf Angriffs- und Abwehrseite, und desto mehr muss das Sicherheitsdesign von Grund auf neu überdacht werden.
Wenn Rechenleistung die Basis des KI-Zeitalters ist, dann ist Sicherheit die neue Grenze des KI-Zeitalters. Diese Grenze verschiebt sich von der „Nachbesserung nach der Inbetriebnahme“ hin zur „integrierten Berücksichtigung während des gesamten Lebenszyklus“ – von einem Zusatz für KI-Anwendungen zu einer Voraussetzung dafür, dass KI im Ausland wirklich in großem Maßstab eingeführt werden kann.
Das eigentliche Problem ist nicht, ob diese Angelegenheit wichtig ist, sondern dass die meisten Unternehmen noch nicht damit begonnen haben, diese Rechnung ernsthaft zu berechnen.