Die für Kinder gekauften Kinderuhren geben möglicherweise gerade ihren Aufenthaltsort preis.
Für die Kinder von heute ist die Bedeutung von Kinderuhren längst nicht mehr nur praktisch, sondern sie können auch ein unverzichtbares Gut sein, das ihnen hilft, sich in den sozialen Kreis ihrer Altersgenossen zu integrieren.
Für Eltern stehen natürlich die Ortungs- und Kommunikationsfunktionen von Kinderuhren im Vordergrund. Da Kinderuhren etablierter Marken oft recht teuer sind und es auf dem Markt zahlreiche preisgünstigere Alternativen gibt, liegt der Gedanke nahe, ein kleines Schnäppchen zu machen – schließlich scheinen sie alle ungefähr gleich zu funktionieren.
Kürzlich enthüllte eine hochrangige Sicherheitskonferenz den Grund, warum diese Kinderuhren so billig sind: Sie sind überhaupt nicht sicher und können sogar missbraucht werden, um Ihr Kind unbemerkt zu verfolgen, zu überwachen und abzuhören.
Kinderuhren von No-Name-Marken: Ihr Sicherheitsniveau ist praktisch null
Forscher haben ihre Erkenntnisse auf der DEF CON 34, der weltweit größten Sicherheitskonferenz, vorgestellt. Im Rahmen ihrer Studie gelang es ihnen mühelos, Millionen von Kinderuhren zu „steuern“.
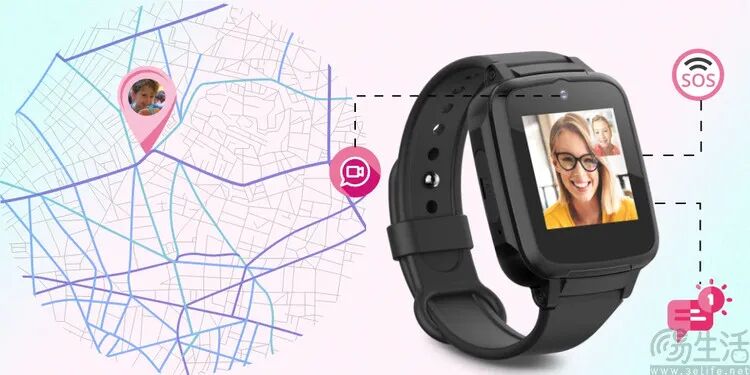
Nach dem Hacken dieser Kinderuhren stellten die Forscher fest, dass sie den Standort der Geräte auslesen, nicht vorhandene GPS-Daten fälschen, SMS und Sprachnachrichten abfangen und sogar unbemerkt die von der Uhr erfassten Geräusche abhören oder die Kamera der Uhr zum Aufnehmen nutzen können – und all dies geschieht ohne jegliche wahrnehmbare Anzeige auf der Kinderuhr.
Das ist erschreckend, nicht wahr? Nun stellt sich die Frage: Wie haben diese Forscher so schwerwiegende Sicherheitslücken entdeckt? Das ist übrigens der merkwürdigste Teil dieses Vorfalls.
Haben sie die Geräte geknackt? Das Problem liegt tatsächlich in der Lieferkette
Nach allgemeiner Auffassung muss man, um eine Sicherheitslücke in einem Gerät zu entdecken und auszunutzen, zumindest erst einmal ein Exemplar kaufen und es dann untersuchen.
Aber bei diesem schwerwiegenden Sicherheitsvorfall bei Kinderuhren mussten die beteiligten Forscher nicht einmal alle diese Kinderuhren kaufen. Denn sie erkannten den Betrug bereits, nachdem sie nur einige Apps von Kinderuhren verschiedener Marken heruntergeladen hatten.
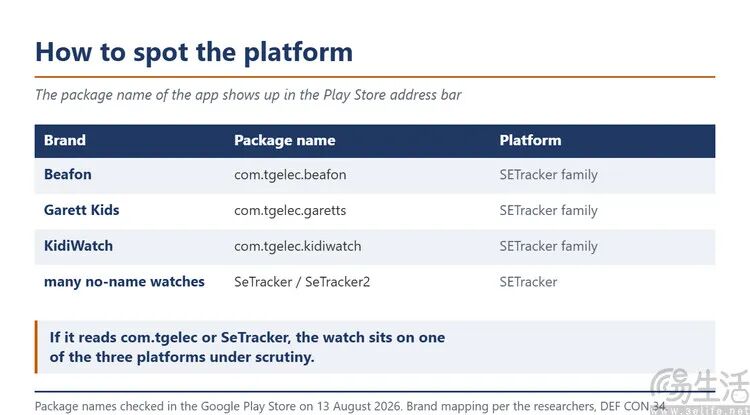
Das eigentliche Problem liegt genau hier: Die Forscher fanden heraus, dass die Apps von etwa 39 verschiedenen Marken und 46 verschiedenen Kinderuhren tatsächlich von demselben Softwareanbieter stammen und alle denselben Server nutzen.
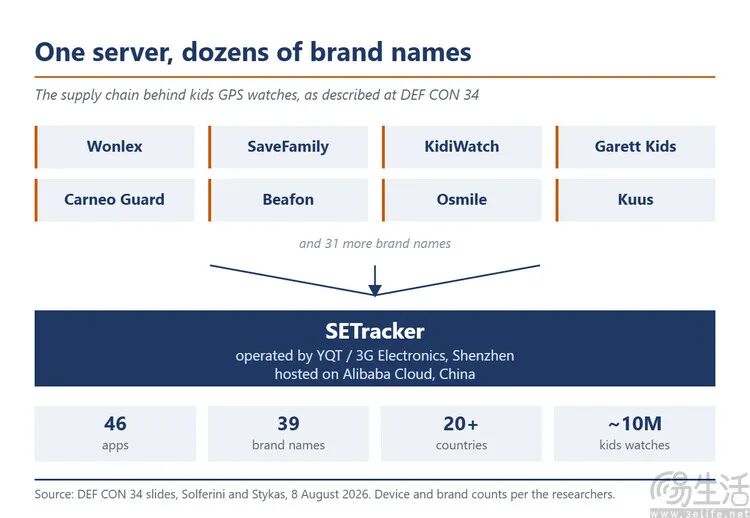
Was bedeutet das? Die Forscher führten ein Beispiel an: Die von diesen Kinderuhren verschiedener Marken genutzten Smartphone-Apps sind im Grunde genommen nur eine Codebasis mit neuem Anstrich oder sogar nur einem geänderten Namen. Das bedeutet, dass das Auffinden einer Sicherheitslücke in einer einzigen App gleichbedeutend mit dem Knacken der Sicherheitsmechanismen von Kinderuhren Dutzender verschiedener Marken ist.
Schlimmer noch: Diese Sicherheitslücken lassen sich kaum beheben
Nachdem wir auf diesen Vorfall aufmerksam geworden sind, haben wir von 3eLife auch einige in der Vergangenheit bekannt gewordene Fälle im Zusammenhang mit Sicherheitslücken bei Kinderuhren recherchiert und festgestellt, dass ihre nachträgliche Behebung im Allgemeinen praktisch unmöglich ist.
Beispielsweise hat eine Marke, nachdem bekannt wurde, dass alle ihre Produkte denselben zugrundeliegenden Sicherheitsschlüssel nutzen, lediglich den Zugang zum „Ingenieursmodus“ des Geräts tiefer versteckt, ohne den fehlerhaften Schlüssel zu ändern.
Ein anderes Beispiel: Eine weitere Marke veröffentlichte eine Mitteilung, in der sie einräumte, im Rahmen einer „Selbstprüfung“ mehrere Sicherheitslücken entdeckt zu haben. Sicherheitsexperten gaben jedoch an, dass die Anzahl der Lücken in den betreffenden Produkten tatsächlich Dutzende beträgt (statt nur ein paar), und der Hersteller hat lediglich die Existenz der Lücken anerkannt, ohne nachträglich Maßnahmen zur Behebung zu ergreifen.
Warum ist das so? Ganz einfach: Da diese Marken die Software nicht selbst entwickelt haben und ihre Daten auch überhaupt nicht auf eigenen Servern gespeichert sind, bedeutet dies, dass die Behebung ihrer Sicherheitslücken vollständig passiv darauf angewiesen ist, dass der vorgelagerte Lieferant die Software aktualisiert. Wenn der vorgelagerte Hersteller sich weigert, Maßnahmen zu ergreifen, können diese Marken, selbst wenn sie „ernsthaft gute Produkte herstellen wollen“, praktisch nichts unternehmen.
Zudem basiert die Produktstrategie dieser Art von Marken hauptsächlich auf niedrigen Kosten, sodass selbst wenn der vorgelagerte Lieferant neuen Softwarecode liefert, kaum zu erwarten ist, dass dieser auf bereits verkaufte ältere Produkte aktualisiert wird.
Das bedeutet, dass die etwa 26 Millionen Kinderuhren, bei denen derzeit „eingebaute Sicherheitslücken“ entdeckt wurden, praktisch keinerlei Sicherheitsgarantie mehr bieten.
Dieser Artikel stammt aus dem WeChat-Offiziellen Konto „3eLife“ (ID: IT-3eLife), Autor: 3eJun, und wird mit Genehmigung von 36kr veröffentlicht.