400 Menschen wahren ihre Rechte, Zhipu schluckt die bittere Pille.
Vor dem 18. September war ferstar noch ein zahlender Nutzer von Zhipu. Am Vorabend des Vorfalls empfahl er das Produkt noch anderen in einer technischen Gruppe.
Weniger als einen halben Tag später wurde er zu der Person, die ZCode in die Schlagzeilen brachte.
ferstar nutzt ein MacBook Air mit 256 GB Speicher. Da der Festplattenspeicher knapp war, stellte er beim Bereinigen des Datenträgers fest, dass das Verzeichnis ~/.zcode bereits über 700 MB belegte. Bei der weiteren Untersuchung fand er eine 313 MB große verschlüsselte Datei sowie einen Statuseintrag: ZCode hat das von ihm genutzte kommerzielle Projekt gescannt, 345 MB Inhalt zu einem vollständigen Snapshot gepackt und 564 Mal versucht, diesen hochzuladen.
Diese 313 MB große Datei wurde letztendlich nicht erfolgreich hochgeladen. Aber danach testete ferstar mit einem kleinen öffentlichen Repository: Ein Snapshot mit 538 Dateien, der nach Kompression und Verschlüsselung etwa 15 KB groß war, wurde vom Server erfolgreich empfangen.
Er fuhr fort, den ZCode-Client zu dekonstruieren.
Gemäß seiner veröffentlichten technischen Analyse umfassen die von der alten ZCode-Version erzeugten Snapshots nicht nur die Codeabschnitte, an denen der Benutzer gerade arbeitet, sondern können auch .git-Verläufe, LFS-Caches, Reflogs und einige Konfigurationen enthalten. In einer von ihm überprüften Snapshot-Liste mit 42411 Dateien machten die .git-bezogenen Inhalte 86,6 % aus.
Am 18. September veröffentlichte ferstar den Untersuchungsprozess im Internet. Der Titel war direkt: „Enthüllung der heimlichen Aktion von ZCode, den vollständigen Git-Verlauf hochzuladen“.
Ab diesem Punkt geriet die Angelegenheit außer Kontrolle.
Entwickler begannen, ihre eigenen Computer zu überprüfen: Einige erfassten Netzwerkpakete, andere durchsuchten Protokolle, wieder andere deinstallierten ZCode. Auch Unternehmensnutzer schlossen sich an und prüften, was genau mit ihren privaten Repositories passiert ist.
Anschließend berichtete die *China Newsweek*, dass fast 400 Entwickler in mehreren Gruppen zur Wahrnehmung ihrer Rechte eingetreten sind. Unternehmen beginnen, Beweise zu sichern und Schreiben zur Geltendmachung von Ansprüchen zu versenden, während einige private Entwickler eine Rückerstattung verlangen.
400 Personen, 400 nicht nachvollziehbare Konten
Die Forderungen der Personen in den Gruppen zur Wahrnehmung ihrer Rechte sind nicht vollständig identisch.
Einige wollen nur eine Rückerstattung, andere wollen wissen, ob ihr Code tatsächlich erfolgreich hochgeladen wurde. Unternehmensnutzer sorgen sich um eine andere Sache: Ob sensible Informationen wie kommerzieller Quellcode, Git-Verläufe, Server-Zugangsdaten und Projektkonfigurationen jemals ohne ihr Wissen das Unternehmensinterne verlassen haben.
Der Unternehmensnutzer „Zhang Nan“, den die *China Newsweek* interviewt hat, gehört zu ihnen.
Seinen Angaben zufolge nutzt das Unternehmen ZCode seit langem, was 9 private Repositories und 4 bereits in Betrieb genommene Projekte betrifft. Der zugehörige Projektcode und die Server-Zugangsdaten wurden gepackt und hochgeladen. Nach dem Vorfall begann er mit der Rechtsabteilung des Unternehmens, entsprechende Beweise zu sichern und Schreiben an Zhipu zu versenden, während er gleichzeitig erwägt, weitere Ansprüche durch Gerichtsverfahren geltend zu machen.
Was die nachfolgende Reihe von Verbesserungsmaßnahmen von Zhipu betrifft, ist Zhang Nans Haltung direkt: „Natürlich erkenne ich das nicht an.“
Ein weiteres Unternehmen, Taiyuan Chengming Technology, stellt ebenfalls Nachforschungen an.
Nach Angaben des zuständigen Verantwortlichen des Unternehmens sind insgesamt 6 Arbeitsbereiche von dieser Kontroverse betroffen, wobei die größte Datenmenge 410 MB erreicht. Chengming Technology entwickelt Unternehmensbürosysteme, deren Projekte sowohl selbst entwickelte Engines als auch geistiges Eigentum umfassen.
Nach dem Ausbruch des ZCode-Skandals breitete sich der Druck schnell entlang der Geschäftskette aus – Chengming Technology muss seinen Kunden erklären, ob die Daten, die eigentlich im Unternehmensinneren verbleiben sollten, jemals nach außen gelangt sind.
Aus diesem Grund verlangt Chengming Technology von Zhipu nicht nur eine Entschuldigung. Das Unternehmen fordert Zhipu auf, die verantwortliche Stelle für die Verarbeitung der betreffenden Daten und die Verarbeitungsweise näher zu erläutern sowie Zugriffsprotokolle und Nachweise über die Löschung der Daten vorzulegen.
Gegenwärtig gibt es bei den Angaben aller Parteien zum genauen Umfang des Datenuploads und den möglichen Auswirkungen noch Punkte, die weiter überprüft werden müssen.
Aber der Druck auf die Unternehmen entsteht nicht erst, wenn das endgültige Fazit vorliegt.
Sobald kommerzieller Quellcode, Projektkonfigurationen oder sogar Server-Zugangsdaten in eine Kontroverse verwickelt sind, wandert das Problem schnell von der Entwicklungsabteilung zu den Bereichen Sicherheit, Rechtsangelegenheiten und Kundenbeziehungen. Insbesondere für Unternehmen wie Chengming Technology, die Unternehmensdienstleistungen anbieten, muss es seinen Kunden eine noch realistischere Frage beantworten: Ob die Daten, die ihm zur Aufbewahrung anvertraut wurden, immer an dem Ort verblieben sind, an dem sie sein sollten.
Zu diesem Zeitpunkt hat die Rückerstattung eines Coding-Plans im Wert von mehreren hundert Yuan kaum noch Bedeutung.
Diese Wahrnehmung von Rechten weist daher ein Detail auf, das sich von gewöhnlichen Verbraucherstreitigkeiten unterscheidet: Diejenigen, die zuerst nach Beweisen suchen, sind genau die Nutzer selbst.
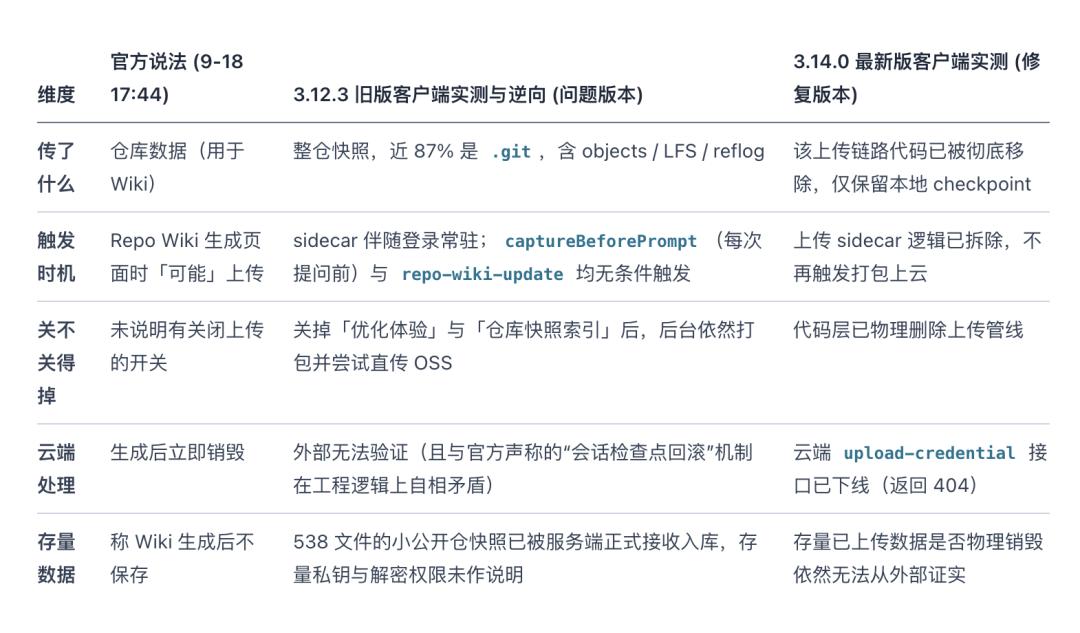
Quelle des Bildes: Der vollständige Text der ursprünglichen Untersuchung von ferstar: Enthüllung der heimlichen Aktion von ZCode, den vollständigen Git-Verlauf hochzuladen
Nachdem ferstar die 313 MB große verschlüsselte Datei gefunden hatte, verblieb er nicht bei einem bloßen Verdacht. Er prüfte weiter die Statusdateien, dekonstruierte den Client, suchte sich ein öffentliches Repository für erneute Tests und veröffentlichte schließlich den gesamten Untersuchungsprozess in einem Artikel. Nach der Veröffentlichung des Artikels begannen mehr Entwickler, ihre eigenen Computer zu überprüfen: Einige durchsuchten lokale Verzeichnisse, andere überprüften Protokolle und Netzwerkanfragen, wieder andere testeten die neue Client-Version erneut.
Jede Antwort von Zhipu wurde schnell der nächsten Runde der Überprüfung unterzogen.
Das Unternehmen behauptete, die entsprechende Upload-Leitung sei geschlossen worden – einige erfassten erneut Netzwerkpakete; nach der Veröffentlichung der neuen Client-Version durchliefen einige den vorherigen Prozess noch einmal; nachdem ZCode die Open-Source-Veröffentlichung angekündigt hatte, begannen die Entwickler wiederum, den veröffentlichten Code zu prüfen.
Das bedeutet, Zhipu steht nicht mehr vor einer Gruppe von Beschwerdeführern, die traditionell auf Erklärungen des Unternehmens warten.
Einige der fast 400 Entwickler überprüfen mit den ihnen vertrautesten Methoden die Antworten, die Zhipu gegeben hat.
Ein „Konstruktionsversäumnis“, mit dem Zhipu die Angelegenheit in fünf Schritten beendet hat
Die erste Bearbeitungsrunde von Zhipu erfolgte sehr schnell.
Nachdem der Artikel von ferstar am 18. September Aufmerksamkeit erregt hatte, entschuldigte sich Zhipu noch am selben Tag öffentlich und führte das Problem auf ein Konstruktionsversäumnis bei der Funktion im Zusammenhang mit der „Codebank-Indexierung“ zurück.
Gemäß der Erklärung von Zhipu muss Repo Wiki Seiten in der Cloud erzeugen, was daher den Upload von Repository-Daten auslösen kann; die entsprechenden Daten werden sofort nach der Erstellung des Wikis vernichtet und nicht gespeichert. Was die Kontroverse wirklich auslöste, war, dass diese Funktion in der Anfangsphase ihrer Veröffentlichung standardmäßig aktiviert war.
Anschließend entfernte die neue Client-Version die entsprechende Upload-Leitung.
Wenn sich die Kontroverse nur darauf beschränkt hätte, ob eine Produktfunktion standardmäßig aktiviert sein sollte, hätte diese Aktualisierung die meisten Probleme lösen können. Aber da immer mehr Entwickler begannen, ihre eigenen Nutzungsaufzeichnungen zu überprüfen, wandelte sich das Problem schnell von „Wird ZCode in Zukunft noch Daten hochladen?“ zu einer anderen, schwerer zu beantwortenden Frage: Was ist in der Vergangenheit bereits passiert?
Die Verbesserungsmaßnahmen von Zhipu wurden Schritt für Schritt verstärkt.
Nach der Reparatur des Clients holte das Unternehmen Drittinstitute wie das China Academy of Information and Communications Technology und NSFocus für die Überprüfung hinzu; anschließend kündigte es die Open-Source-Veröffentlichung von ZCode an, um den Client-Code der Überwachung durch die Gemeinschaft zu übergeben. Danach kündigte Zhipu weitere Maßnahmen wie die Einführung der Regel „keine Speicherung von Dateninhalten“ auf seiner MaaS-Plattform an und etablierte einen Mechanismus zur Meldung von Sicherheitslücken und zugehörigen Belohnungen.
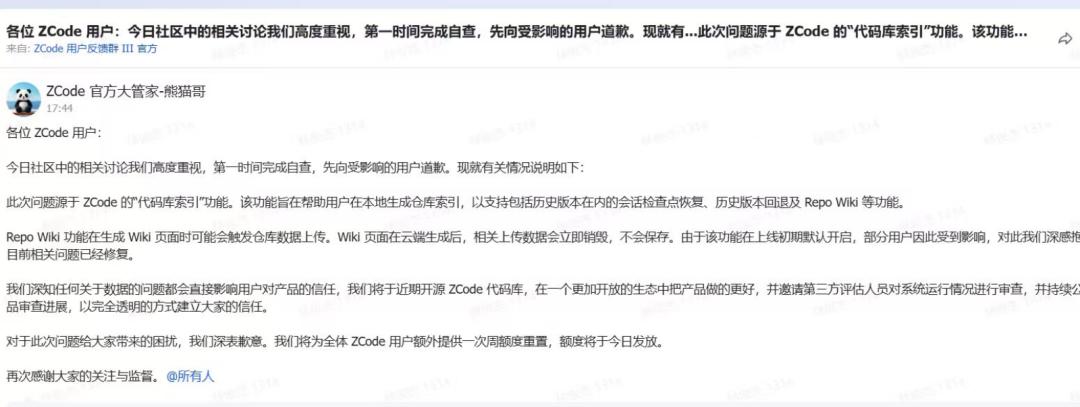
Vom 18. bis 21. September, innerhalb von drei Tagen, hat sich die Reaktion von Zhipu von einer einzigen Client-Aktualisierung auf Drittüberprüfung, Open-Source-Veröffentlichung des Produkts und die Anpassung der unternehmensweiten Datenrichtlinie ausgeweitet. Die *China Newsweek* fasste diese Reihe von Maßnahmen später in fünf Schritten zusammen: Öffentliche Entschuldigung, Reparatur des Mechanismus, Drittprüfung, Open-Source-Veröffentlichung von ZCode und Anpassung der Datenrichtlinie.
Diese immer länger werdende Liste von Verbesserungsmaßnahmen spiegelt auch wider, dass die Angelegenheit über den Bereich eines gewöhnlichen Produkt-Bugs hinausgeht.
Gemäß den von Zhipu veröffentlichten Informationen wurden die Datenobjekte im entsprechenden OSS bereits gelöscht, der Speicher-Bucket und die darin befindlichen Objekte wurden entfernt, und die neue Client-Version hat ebenfalls die entsprechenden Pfade zur Erzeugung und zum Versand von Snapshots entfernt.
Als ferstar später die neue Client-Version erneut testete, beobachtete er ebenfalls nicht mehr die vorherigen Aktionen wie vollständige Scans des Repositorys, Erstellung verschlüsselter Pakete und Uploads.
Aus den derzeit veröffentlichten Informationen geht hervor, dass die technische Leitung, die ursprünglich die Kontroverse ausgelöst hat, abgetrennt wurde. Aber dies kann nur die Frage nach dem „Jetzt“ beantworten.
Für Entwickler und Unternehmen, die bereits die alte Version von ZCode genutzt haben, ist die schwerer zu beantwortende Frage nach der „Vergangenheit“: Welche Konten haben jemals einen Upload ausgelöst, welche Daten haben tatsächlich den Server erreicht, wie lange wurden sie gespeichert, gibt es entsprechende Zugriffsaufzeichnungen und ob die Unternehmen die vollständigen Verarbeitungsaufzeichnungen erhalten können, die zu ihren eigenen Konten gehören.
Aus diesem Grund endete die Wahrnehmung von Rechten nicht sofort, nachdem Zhipu die Verbesserungsmaßnahmen stetig erweitert hat.
Die Reparatur einer Funktion kann durch eine Aktualisierung der Version abgeschlossen werden. Um fast 400 Entwickler dazu zu bringen, neu zu vertrauen, was in der Vergangenheit passiert ist, kann man nur auf Beweise setzen.
Die andere Rechnung der 400 Personen
Fast 400 Nutzer sind für ein Internetunternehmen keine sehr große Nutzerzahl. Bei Zhipu hat diese Zahl jedoch eine weitere Bedeutung.
Viele von ihnen gehören genau zu der Nutzergruppe, um die Großmodellunternehmen im vergangenen Jahr am heftigsten konkurriert haben: Die Entwickler.
Da der Preis von Basismodellen stetig sinkt, wird die Programmierung zu einem wichtigen Eingangstor für Großmodellunternehmen, um häufige zahlende Szenarien zu finden. Modellanbieter begnügen sich nicht mehr damit, eine API bereitzustellen, sondern dringen in IDEs ein, lesen Codebanken, rufen Terminals auf und lassen das Modell schrittweise am vollständigen Softwareentwicklungsprozess teilnehmen.
OpenAI, Anthropic sowie inländische Großmodellunternehmen haben nacheinander ihre Investitionen in AI-Coding verstärkt – hinter all dem Wettbewerb steht der Kampf um die täglichen mehrstündigen Arbeitsabläufe der Programmierer.
Auch Zhipu fehlte nicht. Von der Code-Fähigkeit des GLM-Modells über den Coding Plan bis hin zu ZCode treibt Zhipu seine Produkte stetig in den täglichen Arbeitsablauf der Entwickler voran. Für das Unternehmen ist der Wert eines Entwicklers nicht nur das Abonnement-Einkommen eines einzigen Coding-Plans.
Private Entwickler können Nutzer der API sein; Ingenieure in Startups können beeinflussen, welches Modell das Team wählt; bei größeren Unternehmen können Techniker zudem an der Beschaffung und technischen Bewertung von Modellen, Cloud-Diensten und sogar Agent-Produkten teilnehmen.
Das ist der Grund, warum Großmodellunternehmen bereit sind, große Ressourcen einzusetzen, um um Entwickler zu konkurrieren – und das ist auch der wirklich problematische Punkt bei dieser Wahrnehmung von Rechten durch fast 400 Personen.
Einige von ihnen haben bereits den schwierigsten Schritt vollzogen: Sie waren bereit zu zahlen und echte Projekte in ZCode einzufügen.
Jetzt muss Zhipu sie erneut überzeugen. Und dies ist nicht das erste Mal in diesem Jahr, dass ähnliche Konflikte mit Entwicklern auftreten.
In diesem Februar, nach der Einführung von GLM-5, löste der Coding Plan Kontroversen im Zusammenhang mit Paketregeln, Modell-Grautests und Upgrade-Mechanismen für alte Nutzer aus. Zhipu entschuldigte sich anschließend öffentlich, erkannte Probleme bei der Transparenz der Regeln, dem Rhythmus der GLM-5-Grautests und den Upgrade-Mechanismen für alte Nutzer an und gewährte einigen Nutzern die Möglichkeit zur Rückerstattung.
Diese Kontroverse drehte sich hauptsächlich um Pakete und Nutzungsrechte. Im September wandelte sich die Kontroverse auf den Bereich Code und Daten.
Die Art der beiden Vorfälle ist unterschiedlich, aber beide betrafen die Entwickler-Nutzergruppe, für die Zhipu langfristig arbeiten will. Paket-K