Von der Entschuldigung zum Prinzip des „sofortigen Löschens nach der Nutzung“: Zhipu stellt die Regel der „keiner Datenspeicherung“ vor, lässt sich die Vertrauenslücke von ZCode schließen?
48 Stunden nach der Entschuldigung hat Zhipu die Krisenkommunikation auf eine neue Ebene gehoben.
Am Abend des 20. September gab die Zhipu MaaS-Plattform offiziell bekannt, dass die Funktion „keine Speicherung von Dateninhalten“ in Kürze eingeführt wird: Die Eingaben und Ausgaben der Nutzer werden von der Plattform nicht statisch gespeichert, die Daten werden nur für den aktuellen Modellaufruf verwendet und unmittelbar nach der Nutzung gelöscht. Jeder Nutzer kann im Konsolenbereich die Aktivierung dieser Funktion beantragen.
Der Zeitpunkt ist bemerkenswert. Vor zwei Tagen hat ZCode gerade wegen des „stillen Hochladens des gesamten Code-Repositorys“ entschuldigt; vor einem Tag hat das Unternehmenskunden Chengming Technology einen öffentlichen Brief veröffentlicht und 12 Zweifel aufgelistet, wonach nach unabhängiger Beweiserhebung festgestellt wurde, dass „die Reparaturwirkung zweifelhaft ist“.
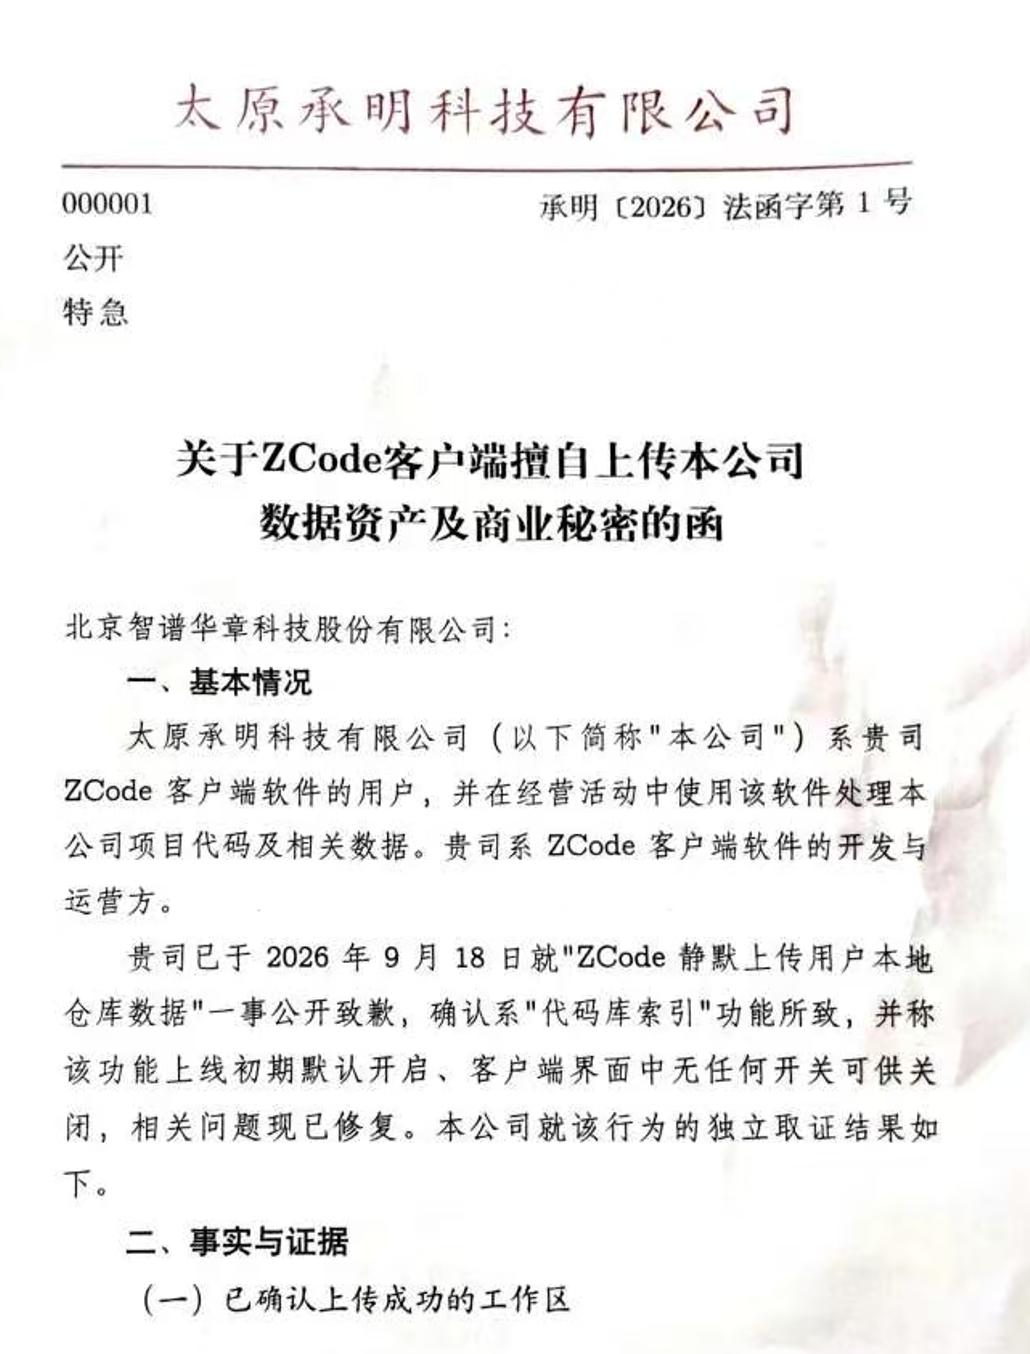
Bevor der Skandal von ZCode abgeklungen ist, kündigte Zhipu MaaS die Einführung der Funktion „keine Datenspeicherung“ an: Eingaben und Ausgaben werden nicht auf dauerhaften Speichermedien abgelegt und nach der Nutzung sofort gelöscht, mit Ausnahme von Batch-API und Compliance-Prüfungen. Von der Entschuldigung bis zur Änderung der Architektur ist diese Vertrauenswiederherstellung auf die institutionelle Ebene eingetreten – aber die vier Wörter „in Kürze eingeführt“ lassen zu viel Spielraum.
Welche Ausnahmen lässt die Funktion „keine Datenspeicherung“ offen
Zuerst betrachten wir den vollständigen Inhalt der offiziellen Erklärung, die diesmal sehr zurückhaltend formuliert ist.
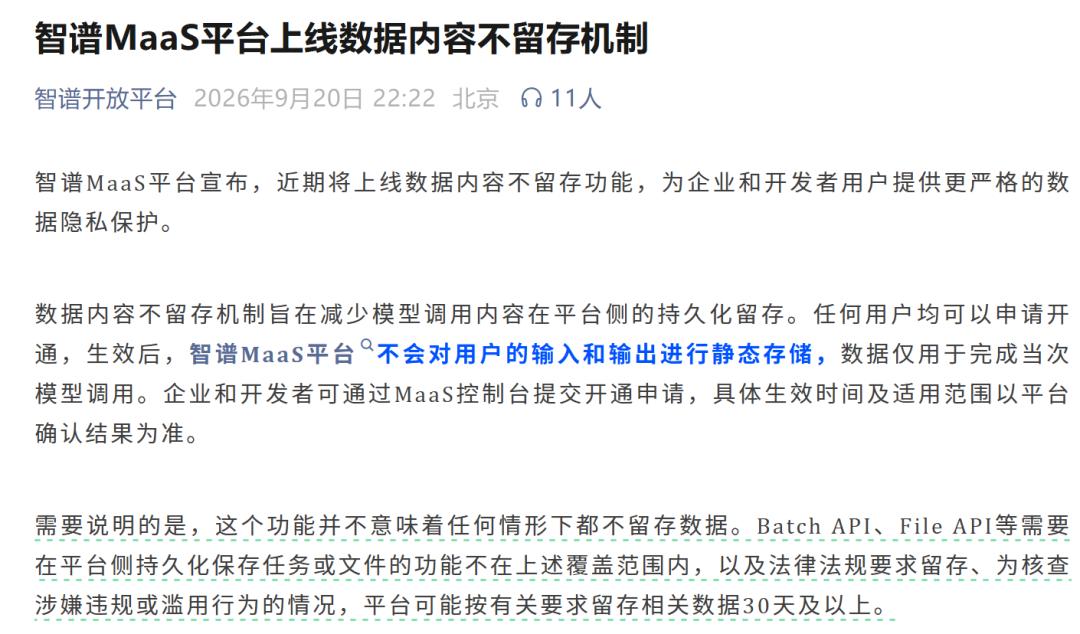
Das zentrale Versprechen lautet: Nach der Aktivierung speichert die Zhipu MaaS-Plattform die Eingaben und Ausgaben der Nutzer nicht statisch, die Daten werden nur vorübergehend während der Lebensdauer einer einzelnen Anfrage verarbeitet, unmittelbar nach Abschluss des Aufrufs freigegeben und keine Kopie wird aufbewahrt.
Aber die Ausnahmeregelungen sind ebenfalls klar formuliert: Schnittstellen wie Batch API und File API, die die dauerhafte Speicherung von Aufgaben oder Dateien auf der Plattformseite erfordern, fallen nicht unter diese Regel; wenn Gesetze und Vorschriften die Speicherung verlangen oder zur Untersuchung mutmaßlicher Verstöße oder Missbräuche dienen, kann die Plattform die Daten gemäß den Vorschriften 30 Tage oder länger aufbewahren.
Es gibt drei weitere bemerkenswerte Details: Die Funktion kann „von jedem Nutzer beantragt werden“, ist aber nicht standardmäßig aktiviert – das heißt, für Nutzer, die keinen Antrag stellen, bleibt die Datenspeicherung wie bisher bestehen; der Geltungszeitpunkt „richtet sich nach dem Bestätigungsergebnis der Plattform“, die Initiative liegt in der Hand der Plattform; die offizielle Formulierung lautet „wird in Kürze eingeführt“, zum Zeitpunkt der Veröffentlichung ist die Funktion noch nicht wirklich in Betrieb genommen.
Wenn man Versprechen und Ausnahmen zusammennimmt, ergibt sich das tatsächliche Bild dieses Mechanismus: Echtzeit-Dialogaufrufe können „flüchtig“ verwendet werden, Stapelverarbeitungs- und Dateidienste werden nach wie vor auf Speichermedien abgelegt, die Hintertür für die Compliance bleibt offen. Das Framework ist ein Fortschritt, aber es ist noch weit von einer „Null-Speicherung“ entfernt.
Warum gerade jetzt: Der Krisenzeitplan spricht für sich
Wenn man die letzten 72 Stunden in eine Reihenfolge bringt, wird die Logik offensichtlich.
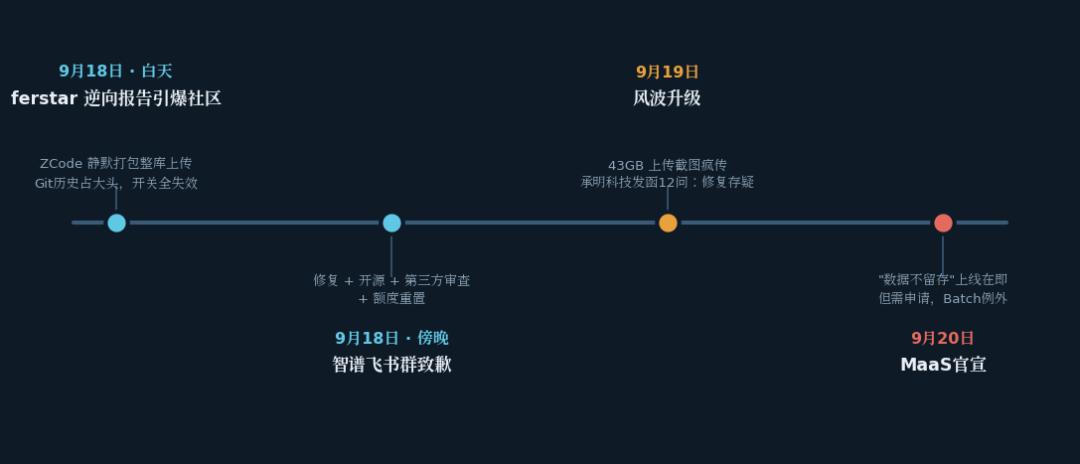
Am Tag des 18. Septembers löste der Reverse-Engineering-Bericht des Entwicklers ferstar die Community aus: ZCode packt das gesamte Code-Repository stillschweigend zum Hochladen, wobei der Großteil aus der Git-Historie besteht, beide Schalter in der Benutzeroberfläche sind funktionsunfähig und die verschlüsselten privaten Schlüssel werden nur in der Cloud gespeichert. Am Abend entschuldigte sich Zhipu in der offiziellen Feishu-Gruppe und stellte eine Kombination aus Reparatur, Open-Source-Bereitstellung, Drittprüfung und Kontingentzurücksetzung vor.
Am 19. September hat sich der Skandal nicht beruhigt, sondern verschärft: Ein Nutzer hat in der offiziellen Austauschgruppe einen Screenshot der Huorong-Überwachung veröffentlicht – ein einzelner Prozess hat 43 GB Daten in großem Umfang hochgeladen, der Screenshot wurde wenige Minuten nach der Veröffentlichung von dem Administrator zurückgezogen, diese Handlung selbst wurde zu einem neuen Streitpunkt; am selben Abend veröffentlichte das Unternehmenskunden Chengming Technology einen öffentlichen Brief, stellte 12 Anforderungen an die Antwort und erklärte ausdrücklich, dass nach unabhängiger Beweiserhebung die „Reparaturwirkung zweifelhaft“ ist.
Am Abend des 20. September wurde der Mechanismus „keine Datenspeicherung“ offiziell angekündigt.
Von der Entschuldigung in der Feishu-Gruppe bis zur offiziellen Ankündigung der plattformweiten Regelung hat sich die Reaktion von Zhipu auf eine neue Ebene gehoben – die Fehlerbehebung eines einzelnen Produkts wurde zu einer Architekturverpflichtung der gesamten MaaS-Plattform. Eine plausible Schlussfolgerung ist, dass der öffentliche Druck der Unternehmenskunden eine entscheidende Rolle gespielt hat: Wenn zahlende B2B-Kunden wie Chengming Technology öffentlich Einwände erheben, schadet das nicht nur dem Ruf unter Entwicklern, sondern auch den Beschaffungsentscheidungen für die MaaS-Plattform. Für Kunden aus Branchen wie Finanzen, öffentliche Verwaltung und Gesundheitswesen ist die „Datenhoheit“ ohnehin eine Zugangsvoraussetzung, der ZCode-Vorfall hat das Unternehmensgeschäft von Zhipu stark beeinträchtigt.
Die von der Community geforderten Beweise sind noch nicht vorgelegt worden
Obwohl die offizielle Seite viele Maßnahmen ergriffen hat, hat sich die Forderungsliste der Community kaum geändert. Die von Bianews zusammengestellten Rückmeldungen aus der Feishu-Gruppe sind sehr repräsentativ: Rund 70 % der Nutzer äußern starke Unzufriedenheit, die Kernforderungen umfassen fünf Punkte: Veröffentlichung der reparierten Version und des Code-Diffs, Bereitstellung nachprüfbarer Beweise für die Datenlöschung, Bereitstellung von Upload-Protokollen, die Nutzer selbst überprüfen können, schriftliche Bestätigung und Löschung der bereits hochgeladenen Daten sowie Veröffentlichung des Drittprüfberichts.
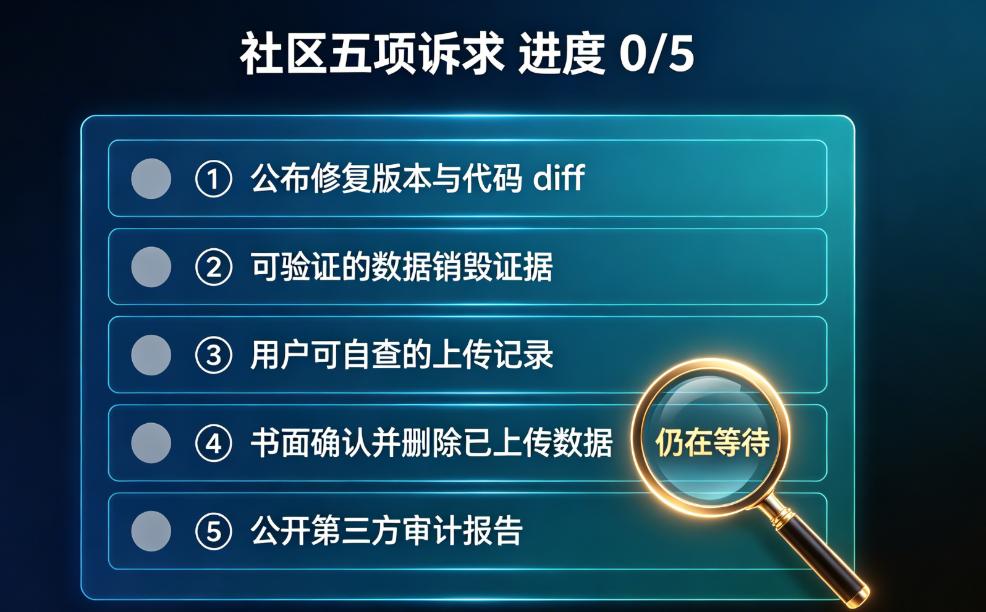
Gehen wir die Fortschritte einzeln durch: Das Code-Diff fehlt, der Beweis für die Löschung ist technisch nicht selbst nachweisbar (die privaten Schlüssel liegen in der Cloud, das war der Kern des letzten Streits), die Abfrage von Upload-Protokollen gibt es nicht, die schriftliche Bestätigung der Löschung bereits hochgeladener Daten fehlt, der Drittprüfbericht ist immer noch im Versprechensstadium.
Auch der Mechanismus „keine Datenspeicherung“ kann diese Lücken nicht schließen – er regelt, dass „in Zukunft keine Daten gespeichert werden“, aber die Nutzer fragen, „wo die zuvor hochgeladenen Daten geblieben sind“. Ein Kommentar von Chuangyebang trifft den Kern: Ob „sofort löschen“ oder „nicht speichern“, solche Versprechen sind von außen weder überprüfbar noch widerlegbar, das Einzige, was Nutzer bestätigen können, ist, dass die Daten ihren eigenen Computer verlassen haben, was danach passiert, hängt ausschließlich von der Selbstdisziplin des Anbieters ab.
Darüber hinaus ist zu beachten, dass einige im Internet verbreitete „Insider-Details“ – wie zum Beispiel „Zhipu hat dafür 70 % der Observability-Komponenten neu geschrieben“ oder „mehr als 120 Finanzinstitute nehmen an der Grautestphase teil“ – keine zuverlässigen Quellen haben und höchstwahrscheinlich Darstellungen von selbstveröffentlichten Medien sind, die man nicht für wahr halten sollte.
Auf Branchenebene: Dieser Schritt hat tatsächlich eine vorbildliche Bedeutung
Abgesehen von der Motivation der Krisenkommunikation ist die Richtung dieses Mechanismus richtig.
Der Wettbewerbsfokus auf dem inländischen MaaS-Markt verschiebt sich in diesem Jahr allmählich: Nachdem die Modellfähigkeiten zunehmend auf gleichem Niveau angekommen sind, ist die „Art und Weise der Datenverarbeitung“ zu einer Kernbedingung für die Auswahl von Unternehmen geworden. OpenAI und Anthropic haben bereits seit langem das Versprechen abgegeben, dass API-Daten nicht für das Training verwendet werden. Inländische Anbieter stützten sich bisher hauptsächlich auf die Formulierungen in ihren Datenschutzrichtlinien. Dass Zhipu die „keine statische Speicherung“ zu einem schaltbaren plattformweiten Mechanismus umgesetzt hat, ist im Inland tatsächlich das erste Mal.
Wenn Zhipu diesen Mechanismus in Zukunft mit Open-Source-Code-Repositorys und Drittprüfungen zu einer nachprüfbaren Kette verbinden kann – den Code kann man einsehen, das Verhalten wird von Dritten überwacht, die Versprechen sind nachweisbar – dann kann diese Krise sogar zu einem Muster für den Aufbau von Vertrauensvermögen werden. Umgekehrt, wenn sich die „in Kürze eingeführt“ auf unbestimmte Zeit verzögert und der Prüfbericht lange nicht vorgelegt wird, wird dieser Mechanismus nur als eine PPT-Präsentation für Krisenkommunikation in Erinnerung bleiben.
Schlussfolgerung
Drei Maßnahmen innerhalb von drei Tagen: Entschuldigung, Reparatur und offizielle Ankündigung eines neuen Mechanismus. Die Reaktionsgeschwindigkeit von Zhipu in der Krise ist unübertroffen, aber die Prüfregeln für das Fach „Vertrauen“ sind sehr streng – die vorher falsch beantwortete Aufgabe wird nicht automatisch Punkte geben, nur weil man die folgenden Teile schnell geschrieben hat.
Die 12 Fragen von Chengming Technology stehen noch aus, die Zweifel an dem 43-GB-Screenshot sind noch nicht geklärt, die Liste der Drittprüfer wurde noch nicht veröffentlicht. „Keine Datenspeicherung“ ist ein guter Anfang, aber es beweist nur, dass Zhipu „in Zukunft keine Daten speichern will“, nicht dass „früher keine Daten unbefugt erhoben wurden“.
Es gibt keine Tastenkombination für die Wiederherstellung von Vertrauen, nur die Erfüllung der Forderungsliste. Bei der nächsten Nachricht warten wir auf den Prüfbericht, nicht auf eine neue Funktion.
Dieser Artikel stammt aus dem WeChat-Offiziellen Konto „AI widerspricht der Mainstream-Meinung“ und wird mit Genehmigung von 36kr veröffentlicht.