Abgrenzung der Befugnisse, institutionelle Schranken, KI-Smartphones stehen an einem Scheideweg
Im Jahr 2026 durchlebt die Mobilfunkbranche eine scheinbar widersprüchliche Erzählung.
Daten von IDC zeigen, dass der Anteil der Auslieferungsmengen von KI-Handys auf dem chinesischen Markt erstmals über 50 % liegt und 53 % erreicht, wobei der Anteil von KI-Modellen unter den neuen Geräten im ersten Quartal etwa 68 % beträgt. Gleichzeitig haben Huawei, Xiaomi und Honor am 1. September die Verkaufspreise ihrer im Handel befindlichen Modelle gemeinsam angehoben, wobei der höchste Anstieg pro Modell 1000 Yuan beträgt. Der direkte Auslöser ist, dass der Spotpreis von Speicherchips innerhalb von drei Monaten um mehr als 300 % gestiegen ist, und DRAM ist inzwischen teurer als SoC und zum teuersten einzelnen Bauteil im Handy geworden.
KI macht Handys teurer, aber peinlicherweise ist die tatsächliche Nutzungsrate der KI-Funktionen bei den Nutzern nicht hoch.
Dieses Gefälle ist kein technisches Problem, sondern ein Ökosystemproblem.
Wenn KI auf einzelne Funktionen wie Bildbearbeitung und Übersetzung beschränkt bleibt, kann sie nicht in den tatsächlichen Arbeitsablauf der Nutzer eindringen. Ein echtes KI-Handy muss den Agenten dazu bringen, den kleinen Kreis der systemeigenen Funktionen zu verlassen und Drittanwendungen aufzurufen – genau an diesem Schlüsselpunkt hat sich in der Branche eine tiefe Trennung ergeben.
01. Von der Wildnis zur Normierung
Der erste Weg zum Aufruf von Drittanwendungen durch Agenten war eine „Abkürzung“ – am Beispiel von Herstellern wie Honor simulieren ihre KI-Assistenten durch die Berechtigung des „Barrierefreiheitsdienstes“ menschliche Klicks auf die GUI-Oberfläche. Dieser Weg hat niedrige Hürden und eine breite Abdeckung, ist aber von Natur aus mit der Eigenschaft ausgestattet, „das Nutzer-Subjekt zu tarnen“. Sobald es um Geldtransaktionen geht, treten die Risiken sofort zutage.
Im Dezember 2025, innerhalb von 2 bis 3 Tagen nach der Markteinführung der Vorschauversion des Doubao-Handys (Nubia M153), haben die China Construction Bank, die Agricultural Bank of China, WeChat, Alipay, Meituan und andere nacheinander die Risikokontrolle aktiviert. Am 6. Dezember wurde die Betriebsfunktion der Finanz-Apps dieses Assistenten eingestellt. Dieses Ereignis wurde zum Wendepunkt: Die reine GUI-Simulationsoperation ist in Hochrisikobereichen nicht nachhaltig und zwingt die Branche, sich von „Technik zuerst“ zu „Regeln zuerst“ zu wenden.
Anschließend beschleunigte sich der Aufbau von Regeln. Im Dezember 2025 wurde im „Sicherheitsleitfaden für die doppelte Autorisierung der Interaktion von End-Cloud-kooperativen Agenten“ erstmals das Prinzip der „doppelten Autorisierung“ festgelegt – es müssen gleichzeitig die Autorisierung des Nutzers und der Anwendungsseite eingeholt werden, der Agent muss seine Identität in einer erkennbaren Weise deklarieren und über standardisierte Schnittstellen zusammenarbeiten.
Im Mai 2026 haben drei Ministerien gemeinsam die „Richtlinien für die Umsetzung der normativen Anwendung und innovativen Entwicklung von Agenten“ herausgegeben; im August hat die Zahlungs- und Clearing-Vereinigung das KYA-Selbstregulierungsabkommen eingeführt, der erste Sicherheitsgruppenstandard für Agenten im Finanzbereich ist in Kraft getreten, und ein verbindlicher nationaler Standard wurde gleichzeitig zur Projektierung eingereicht. Von Branchenleitfäden zu verbindlichen nationalen Standards hat die institutionelle Ebene in weniger als einem Jahr einen dreistufigen Sprung vollzogen.
Es ist bemerkenswert, dass der institutionelle Aufbau nicht nur auf dem Papier stattfindet.
Am 30. April 2026 hat das Internetgericht Guangzhou den ersten Prozess über unlauteren Wettbewerb im Zusammenhang mit KI-Agenten öffentlich verhandelt und sofort eine Anordnung zur Verhaltenssicherung erlassen, wodurch die „doppelte Autorisierung“ auf gerichtlicher Ebene anerkannt wurde. Das bedeutet, dass nicht autorisierte anwendungsübergreifende Operationen von Agenten nicht nur gegen Branchenstandards verstoßen können, sondern auch unlauteren Wettbewerb darstellen und mit gerichtlichen Verfügungen konfrontiert werden können.
Gleichzeitig mit der Formung der Institutionen beschleunigt sich auch die Massenproduktion. Am 14. September wurde die Verbraucherversion des Doubao-Handy-Assistenten veröffentlicht, die Handy-Bedienung wurde in der Beta-Version freigegeben, und gleichzeitig das Protokoll für die Erklärung der automatischen Bildschirmoperation (SAEP) eingeführt; am 16. September wurde das Nubia NaviX Ultra offiziell veröffentlicht. KI-Handys gehen von der Konzeptprüfung zur großflächigen Auslieferung über, unter der Voraussetzung, dass sie innerhalb der Regeln betrieben werden.
02. Trennung der Autorisierungsmodelle: Der wesentliche Streit zwischen Opt-in und Opt-out
Nachdem die „doppelte Autorisierung“ zum Konsens geworden ist, taucht ein subtileres Problem auf: Wie wird die Autorisierung initiiert? Derzeit gibt es in der Branche zwei Vorgehensweisen.
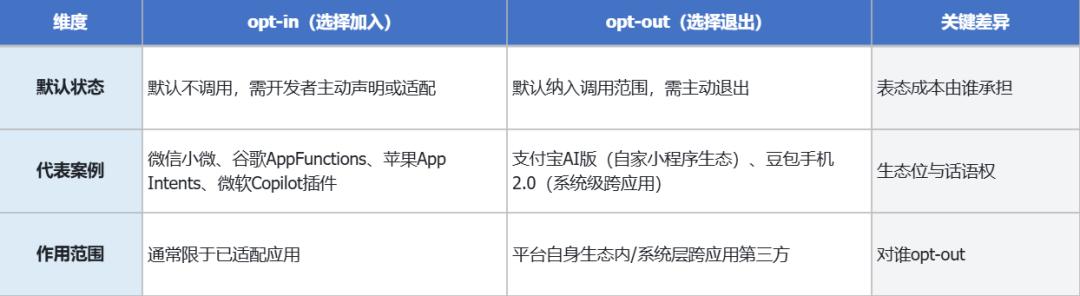
Oberflächlich betrachtet ist dies nur der Unterschied zwischen „standardmäßig aktiviert“ und „standardmäßig deaktiviert“, aber die Substanz geht weit darüber hinaus.
Im Rahmen von Opt-in müssen Entwickler aktiv Ressourcen für die Anpassung aufwenden, Langschwanzanwendungen können aufgrund von Kosten fehlen, und schließlich können nur die Top-Anwendungen aufgerufen werden. Opt-out hat eine breitere Abdeckung, aber wer die Kosten für die Erklärung trägt, wird zum Kernkonflikt: Tausende von Entwicklern zu verlangen, aktiv den Ausstieg zu erklären, ist an sich eine ungleiche Machtbeziehung.
Der entscheidendere Faktor ist, gegenüber wem das Opt-out erfolgt. Die KI-Version von Alipay ist auf das eigene Mini-Programm-Ökosystem beschränkt und tritt in Kraft, nachdem der Nutzer sie aktiv aufgerufen hat, was im Wesentlichen eine interne Plattformverwaltung ist. Das Doubao-Handy 2.0 befindet sich jedoch auf Systemebene und richtet sich an anwendungsübergreifende Drittanbieter, was bedeutet, dass systemweite Agenten standardmäßig in den Betriebsbereich einbezogen werden können, ohne dass Drittanbieter aktiv zustimmen – dies ist eine Neuzuweisung des Ökosystems durch das System.
Hinter dieser Trennung stehen die unterschiedlichen Antworten der Hersteller auf die „Ökosystemregeln im Zeitalter der Agenten“, sodass der Richtungsstreit deutlich sichtbar ist.
Das Doubao-Handy wählt den Weg der systemweiten GUI-Bildschirmautomatisierung, kooperiert mit dem SAEP-Erklärungsprotokoll und einer 30-tägigen Veröffentlichungsfrist. Nach Ablauf der Veröffentlichungsfrist ist die Anwendung standardmäßig zugänglich, wenn sie nicht ablehnt, was im Wesentlichen den Ersatz der bisherigen technischen Konfrontation durch „Regelverhandlungen“ bedeutet.
Xiaomi verfolgt den Weg der Priorisierung strukturierter Schnittstellen – es öffnet das SDK, unterstützt das MCP-Protokoll und realisiert die native Zusammenarbeit über das AppTool SDK, wobei die Entwickler zur aktiven Anpassung aufgefordert werden. OPPO und vivo haben vielfältigere technische Wege, bei denen Systemdienstaufrufe und Simulationsklicks koexistieren, aber sie haben noch kein vergleichbares Erklärungsprotokoll eingeführt.
Apples App Intents und Googles AppFunctions sind typische Vertreter von Opt-in: Entwickler erklären aktiv die Absicht, aufgerufen zu werden, während Google derzeit die Bedingungen verschärft. Ab Januar 2026 wird in der Google Play-Richtlinie „KI liest den Bildschirm und klickt für den Nutzer auf Schaltflächen“ als Verstoß eingestuft, und das AAPM-Modus von Android 17 widerruft automatisch die Berechtigungen nicht offizieller Barrierefreiheitstools.
Sui Gang, der Direktor des Cybersicherheitsinstituts 404, hat dazu eine scharfe Beurteilung: Er meint, dass SAEP eher eine nachträgliche Behebung von Ökosystemkrisen ist als eine Sicherheitsgestaltung. Nachdem die Vorschauversion des Doubao-Handys im vergangenen Dezember von WeChat, Alipay, Banken und anderen gemeinsam durch Risikokontrolle blockiert wurde, hat ByteDance einen neuen Weg über „Regelverhandlungen“ gewählt, um wieder einzutreten.
Er weist darauf hin, dass der Satz im Protokoll „Ob die absichtsbasierten Beschränkungen über eine vollständige systemweite Durchsetzungsfähigkeit verfügen, hängt von der Zielversion ab“ bedeutet, dass die Durchsetzungsfähigkeit der Erklärung zweifelhaft ist. Die automatische Bildschirmoperation bedeutet jedoch, dass der Assistent die Fähigkeit erhält, den gesamten Bildschirm zu lesen und zu bedienen – er kann Chat-Protokolle, Bankkartennummern und Verifizierungscodes sehen sowie Klicks und Eingaben simulieren, was de facto eine systemweite Proxy-Berechtigung ist, deren Wert weit über jede einzelne Anwendungsberechtigung hinausgeht.
Der Autor ist der Ansicht, dass das systemweite Opt-out in Hochrisikobereichen auf starke institutionelle Widerstände stoßen wird und schließlich zu einer „schichtweisen Autorisierung“ führt: In Bereichen wie Finanzen, Zahlungen und Gesundheit ist das Opt-in verbindlich und eine Whitelist aufzubauen, während in Niedrigrisikobereichen ein begrenztes Opt-out erlaubt ist, das aber mit transparenten Erklärungen und einem bequemen Ausstieg einhergehen muss.
Der Wert von SAEP liegt darin, dass die Anwendungsseite einen offiziellen Kanal erhält, um „Nein“ zu sagen, was einen Fortschritt gegenüber der technischen Konfrontation darstellt. Ob es aber von der Branche akzeptiert wird, hängt nicht von dem Willen von ByteDance ab, sondern davon, ob andere Hersteller bereit sind, es zu unterstützen. Kurzfristig wird das zweite identische Protokoll höchstwahrscheinlich nicht auftauchen.
03. Institutionelle Zäune bilden sich: Von Prinzipien zu Durchführbarkeit
Wenn man die institutionellen Dokumente des vergangenen Jahres miteinander verknüpft, stellt man fest, dass sie keine verstreuten Notfallreaktionen sind, sondern einen dreistufigen Governance-Rahmen aufbauen.
Die erste Ebene ist die Identitätsebene. Das Prinzip der doppelten Autorisierung verlangt von Agenten, „ihre Identität in einer erkennbaren und überprüfbaren Weise zu deklarieren“, und der KYA-Mechanismus verlangt, „deinen Agenten zu kennen“. Das bedeutet, dass Agenten keine anonymen automatisierten Skripte mehr sein werden, sondern über eine überprüfbare digitale Identität verfügen müssen – wer sie sind, wen sie vertreten, welche Berechtigungen sie haben und was sie tun können, muss nachprüfbar und prüfbar sein. Diese Ebene löst das Problem „Wer bist du?“.
Die zweite Ebene ist die Handlungsebene. Der Gruppenstandard für den Finanzbereich legt klar fest, dass „ohne die Autorisierung von Finanzinstituten keine automatisierten Operationen auf der GUI-Oberfläche von Finanz-Apps durchgeführt werden dürfen“. Die Zahlungs- und Clearing-Vereinigung verlangt die verwaltung nach Risikostufen (hoch, mittel, niedrig), und die Projektierung des verbindlichen nationalen Standards hebt die Berechtigungsverwaltung und Handlungskontrolle auf verbindliche Anforderungen.
Diese Ebene löst das Problem „Was darfst du tun?“, deren Kern die Risikostufung ist: Nicht alle Operationen erfordern eine gleich starke Autorisierung, das Risikoniveau der Wetterabfrage und der Geldüberweisung ist völlig unterschiedlich.
Die dritte Ebene ist die Verantwortungsebene. Lu Lei, der stellvertretende Gouverneur der Zentralbank, hat klar vorgeschlagen, dass „bei Zahlungen das Ergebnis vorhersehbar, die Verantwortung bestimmbar und die Spur rückverfolgbar sein muss“. Die Anordnung zur Verhaltenssicherung des Internetgerichts Guangzhou hat in der gerichtlichen Praxis die Eigenschaft des unlauteren Wettbewerbs bei nicht autorisierten Operationen bestätigt. Diese Ebene löst das Problem „Wer ist verantwortlich, wenn etwas schiefgeht?“.
Wenn der Agent Operationen für den Nutzer durchführt und ein Fehler auftritt, liegt die Verantwortung beim Nutzer, beim Anbieter des Agenten oder bei der Anwendungsseite? Die Institution gibt gerade die Antwort: Die Rückverfolgbarkeit der Spur ist die Voraussetzung für die Bestimmung der Verantwortung, und die doppelte Autorisierung ist die Grundlage für die Aufteilung der Verantwortung.
Die Diskussion auf Expertenebene zielt ebenfalls auf das Kernproblem der „Durchsetzungsfähigkeit“ ab. Zhang Yunquan, Mitglied des Nationalen Volkskongresses und Forscher am Institut für Rechentechnik der Chinesischen Akademie der Wissenschaften, bestätigt die demonstrative Bedeutung von SAEP. Er meint, dass Anwendungen die zugänglichen und unzugänglichen Bereiche nach Seiten und Geschäftsvorfällen deklarieren können und innerhalb der 30-tägigen Veröffentlichungsfrist nicht bedient werden, wenn sie nicht aktiv eingebunden werden, was die Haltung widerspiegelt, das Anwendungsökosystem als Kooperationspartner und nicht nur als zu bedienendes Objekt zu betrachten.
Aber er weist gleichzeitig darauf hin, dass die Regelung „keine Antwort und keine Ablehnung gilt als erlaubte Operation“ nach Ablauf der Veröffentlichungsfrist noch zu diskutieren ist: Kann die Benachrichtigung die breite Masse der kleinen und mittleren Anwendungen wirklich erreichen? Wie lassen sich die Verluste ausgleichen, die entstehen, nachdem die Anwendung aufgerufen wurde, bis sie das Problem erkennt und ablehnt? Sein Vorschlag lautet, dass der Mechanismus „zuerst anklopfen, dann zugreifen“ beibehalten werden sollte, anstatt nach 30 Tagen automatisch auf standardmäßigen Zugriff umzuschalten.
Die Überlagerung des dreistufigen Rahmens treibt KI-Handys von „Technikprodukten“ zu „regulierten Infrastrukturen auf Finanzniveau“. Das ist nichts Schlechtes – ohne institutionelle Zäune können Agenten sich nur in Niedrigrisikobereichen bewegen und nicht in hochwertige Szenarien wie Zahlungen, Vermögensverwaltung und Regierungsangelegenheiten eintreten. Institutionen sind nicht der Feind von Innovationen, sondern die Voraussetzung für die Skalierung von Innovationen.
04. Wohin werden KI-Handys entwickeln
Kurzfristig befinden sich KI-Handys noch in der Phase gemischter Autorisierung und schichtweiser Verwaltung. Systemweite Agenten werden allgemein das gemischte Modell „Erklärung + standardmäßige Abdeckung + Hochrisiko-Whitelist“ anwenden. Erklärungsprotokolle wie SAEP werden zum Branchenstandard, und Agenten müssen beim Bedienen von Drittanwendungen ihre Identität und Absicht explizit deklarieren. In Hochrisikobereichen wie Finanzen, Zahlungen und Gesundheit wird ein strenges Opt-in-Whitelist-System aufgebaut, bei dem Agenten ohne Kooperationsautorisierung nicht eingreifen dürfen.
In Niedrigrisikobereichen ist das Opt-out erlaubt, aber der Ausstiegsweg muss bequem und transparent sein. Das Kernmerkmal dieser Phase ist „kontrollierte Radikalität“ – Hersteller wollen den Abdeckungsbereich systemweiter Agenten vorantreiben, müssen sich aber innerhalb der institutionellen roten Linien verhalten.
Mittelfristig werden standardisierte Schnittstellen zum Mainstream, und die GUI-Simulation tritt in die ergänzende Rolle zurück. Mit der Reifung standardisierter Schnittstellenrahmen wie Apples App Intents und Googles AppFunctions werden immer mehr Drittanwendungen strukturierte Funktionsschnittstellen aktiv öffnen. Agenten müssen nicht mehr „den Bildschirm lesen und klicken“, sondern rufen die Anwendungsfunktionen direkt über standardisierte APIs auf.
Das ähnelt der Entwicklung vom „