KI treibt die Angriffsgeschwindigkeit auf das Maximum, Cybersicherheit wird zu einer "obligatorischen Option", JPMorgan erwartet eine beschleunigte Nachfrage im Jahr 2027
KI verwandelt Cybersicherheit von einer „optionalen Investition“ in eine „zwingende Ausgabe“. Da KI die Angriffsschwellen senkt und die Zeit für die Ausnutzung von Schwachstellen verkürzt, steigen die Sicherheitsrisiken für Unternehmen stetig an. Die Bedeutung der Cybersicherheit wandelt sich zudem schrittweise von einem einzelnen Posten im traditionellen IT-Budget zu einem unverzichtbaren Bestandteil der KI-Infrastruktur.
Nach dem neuesten Bericht von JPMorgan Chase hat die Berichtssaison des zweiten Quartals das Vertrauen der Analysten in den Bereich der Sicherheitssoftware weiter gestärkt. Der Analyst Brian Essex schätzt, dass der gesamte adressierbare Markt (TAM) für die durch KI angetriebenen zusätzlichen Sicherheitsausgaben über drei Jahre mehr als 430 Milliarden US-Dollar betragen könnte. Im Vergleich zu Technologiezyklen wie Cloud Computing und mobiles Internet geht JPMorgan davon aus, dass die Akzeptanzgeschwindigkeit dieser Runde der Sicherheitsanforderungen schneller sein könnte, da Unternehmen nicht nur mit reiner Effizienzsteigerung konfrontiert sind, sondern mit stetig steigenden Sicherheitsrisiken.
Diese Veränderung spiegelt sich bereits in den Beschaffungsdaten von Unternehmen und den Betriebsdaten von Sicherheitsanbietern wider. Mehrere Anbieter haben offengelegt, dass der ARR, die Buchungen und die zugehörigen Aufträge für KI-Sicherheitsprodukte schnell wachsen. Gleichzeitig wechselt das Beschaffungsmodell der Kunden von einzelnen Punktprodukten zu plattformbasierten Lösungen, was zeigt, dass Unternehmen KI-Sicherheit in ihre langfristigere IT-Infrastrukturplanung einbeziehen.
JPMorgan prognostiziert, dass derzeit zahlreiche KI-Sicherheitsprojekte sich noch in der frühen Phase des Verkaufszyklus befinden, sodass die grundlegenden Auswirkungen in diesem Jahr relativ begrenzt sein könnten. Da sich die Aufträge jedoch schrittweise umwandeln, dürfte sich die entsprechende Nachfrage ab dem vierten Quartal dieses Jahres beschleunigt manifestieren und im Jahr 2027 weiter freigesetzt werden.
01 KI senkt Angriffsschwellen, die Sicherheitsabwehr von Unternehmen steht unter neuem Druck
Eine der größten Veränderungen durch KI ist die drastische Verkürzung des Zeitfensters zwischen der öffentlichen Offenlegung einer Schwachstelle und ihrer Ausnutzung. Daten von JPMorgan zeigen, dass die durchschnittliche Zeit für die Ausnutzung von Schwachstellen von 63 Tagen im Jahr 2018 auf 5 Tage im Jahr 2023 gesunken ist und im Jahr 2025 weiter auf minus 7 Tage gefallen ist. Das bedeutet, dass Angreifer die Waffenisierung von Schwachstellen möglicherweise bereits vor der Veröffentlichung von Patches abschließen können. Von den bekannten ausgenutzten Schwachstellen wurden etwa 29 % bereits am Tag der öffentlichen Offenlegung oder davor waffenfähig gemacht.
Generative KI steigert zudem den Automatisierungsgrad von Angriffen weiter. Der Bericht zitiert relevante Fälle von Anthropic, wonach deren Modelle bereits in der Lage sind, selbstständig Zero-Day-Schwachstellen zu finden, nutzbare Exploits zu entwickeln und vollständige Penetrationstests im Netzwerk durchzuführen. Der Leiter für offensive Cybersicherheit bei Anthropic erwartet zudem, dass andere konkurrierende Modelle ähnliche Fähigkeiten in nur wenigen Monaten erreichen könnten.
Gleichzeitig senkt die Entwicklung von Open-Source-Modellen auch die Zugangsschwelle für diese Fähigkeiten. Nachdem KI-Modelle schrittweise die Fähigkeit erlangt haben, Code auszuführen, Schwachstellen zu entdecken und Angriffsketten automatisch abzuschließen, sind Cyberangriffe nicht mehr vollständig auf wenige hochqualifizierte Angreifer angewiesen. Die potenziellen Angreifergruppen, mit denen Unternehmen konfrontiert werden, nehmen zu.
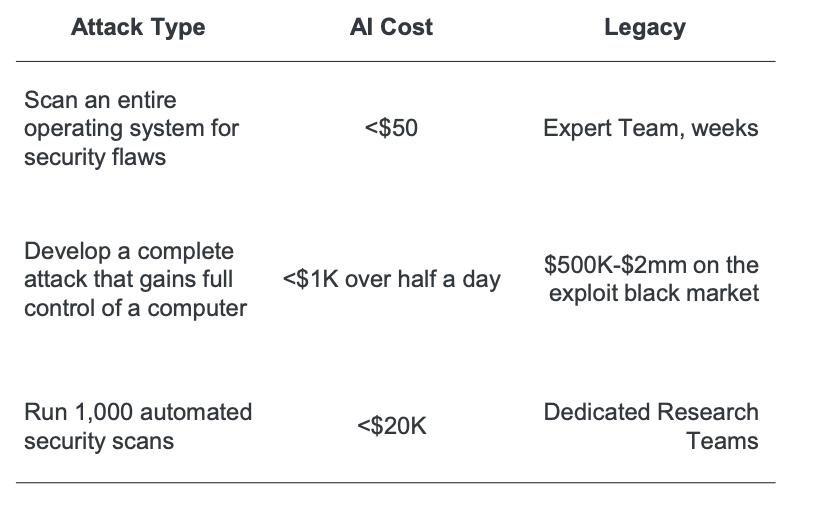
Der Rückgang der Angriffskosten verstärkt diese Veränderung weiter. Laut den im Bericht zitierten Daten sind die Kosten für das Scannen von Sicherheitslücken im gesamten Betriebssystem auf unter 50 US-Dollar gesunken, die Kosten für die Entwicklung eines vollständigen Angriffstools zur Fernsteuerung betragen weniger als 1000 US-Dollar, während der traditionelle Preis auf dem Schwarzmarkt etwa 500.000 bis 2 Millionen US-Dollar beträgt. Die Veränderung der Kostenkurve für Angriffsfähigkeiten bedeutet auch, dass die Verteidigungsseite von Unternehmen mehr Ressourcen für die automatisierte Erkennung und Echtzeit-Reaktion einsetzen muss.
02 Finanzberichte bestätigen Nachfragewachstum, Unternehmensbeschaffung beschleunigt die Umstellung auf Plattformisierung
Die Finanzberichte des zweiten Quartals liefern einen direkteren Nachweis für die KI-Sicherheitsnachfrage. Der Bericht weist darauf hin, dass die KI-bezogenen Produkte mehrerer Sicherheitssoftwareanbieter nach ihrer Markteinführung schnell Einnahmen generieren.
Gleichzeitig verändert sich auch die Art und Weise der Unternehmensbeschaffung. Mit der steigenden Anzahl von Sicherheitstools neigen Kunden zunehmend dazu, die Anzahl der Anbieter zu reduzieren und die Sicherheitsfähigkeiten für Identität, Netzwerk, Endgerät, Daten und KI in einer einheitlichen Plattform zu integrieren. Dadurch verbreiten sich das plattformbasierte Modell und die flexible Verpflichtungspreisbildung schneller: Kunden können im Rahmen bestehender Verträge ihr Budget auf neue KI-Sicherheitsprodukte umstellen, ohne den vollständigen Beschaffungsprozess neu zu starten.
Dieses Modell trägt nicht nur dazu bei, das Vertragsvolumen zu vergrößern, sondern kann auch die Kundenbindungsrate erhöhen. JPMorgan weist jedoch darauf hin, dass bei einigen Anbietern die Erfassung von Einnahmen aus flexiblen Verträgen verzögert erfolgt. Daher sind Kennzahlen wie ARR und Buchungen bei der Beurteilung der tatsächlichen Geschäftsdynamik möglicherweise aussagekräftiger als die laufenden Einnahmen.
Die Erweiterung der KI-Infrastruktur schafft zudem neue Sicherheitsanforderungen. Mit der Ausweitung der Rechenleistung durch souveräne KI, aufstrebende Cloud-Anbieter und hochmoderne KI-Labore wachsen gleichzeitig die Anforderungen an Firewalls, SASE, Datensicherheit und Air-Gap-Bereitstellungen. Einige Unternehmen beginnen zudem zu verlangen, dass KI-Daten und -Modelle in ihrem eigenen Kontrollbereich ausgeführt werden, sodass Cybersicherheit und Datenverwaltung schrittweise zu einem untrennbaren Bestandteil des Aufbaus der KI-Infrastruktur werden.
03 2027 könnte das Schlüsseljahr für die beschleunigte Realisierung von KI-Sicherheitsausgaben sein
Der Bericht geht davon aus, dass das tatsächliche Wachstum der KI-Sicherheitsausgaben noch nicht vollständig in den Ergebnissen dieses Jahres zum Ausdruck kommt. Da die Unternehmensbeschaffung in der Regel einen langen Verkaufszyklus aufweist, befinden sich zahlreiche KI-bezogene Projekte derzeit noch in der Phase der Bewertung, Erprobung und Bereitstellung. Daher ist es vernünftig, dass das Management bei den kurzfristigen Auswirkungen auf die Leistung vorsichtig bleibt.
Wenn diese Projekte in die Phase der Auftragsumwandlung eintreten, prognostiziert JPMorgan, dass der Beitrag der KI-Sicherheitsnachfrage zu den grundlegenden Faktoren der Branche ab dem vierten Quartal dieses Jahres schrittweise sichtbar wird und im Jahr 2027 deutlich beschleunigt. Mit anderen Worten: Das derzeit vom Markt beobachtete Wachstum von Aufträgen und Produkten ist eher ein Vorläuferindikator für das Umsatz- und Gewinnwachstum in der nächsten Phase.
Aus Sicht der Teilbereiche ist der Nutzen nicht auf ein einzelnes Produkt konzentriert, sondern erstreckt sich über mehrere Glieder wie Echtzeit-Erkennung und -Reaktion, nicht-menschliche Identitätsverwaltung, Lieferketten-Sicherheit, Datensicherheit und Exposure-Management. KI erweitert nicht nur neue Angriffspunkte, sondern schafft auch neue Risiken für Identitäten, Daten und Software-Lieferketten. Daher müssen Unternehmen mehrere Sicherheitsbereiche gleichzeitig ergänzen.
Auf dieser Grundlage kommt JPMorgan zu dem Schluss, dass diese Runde der KI-Sicherheitsinvestitionen eher einem anhaltenden strukturellen Ausgabenzyklus entspricht als einem kurzfristigen Produktthema. Da KI schrittweise von Experimenten und Pilotprojekten in die betriebliche Produktivumgebung von Unternehmen eindringt, dürfte die Bedeutung des Sicherheitsbudgets weiter steigen.
Dieser Artikel stammt aus dem WeChat-Offiziellen Konto „Hard AI“, Autor: Spezialist für Technologie-Forschung und -Produktion, veröffentlicht mit Genehmigung von 36Kr.