Eine Sport-App hat die US-Militärbasen enthüllt?
Dass Soldaten ihre Laufrouten über Sport-Apps öffentlich teilen, hat erneut zu einem Sicherheitsskandal geführt. Der britische Sender Sky News hat vor kurzem eine aufschlussreiche Enthüllung veröffentlicht: Mehr als 1300 Strava-Nutzer haben ihre Bewegungsdaten auf US-Militärbasen öffentlich hochgeladen. Theoretisch könnten diese öffentlichen Daten von iranischen Geheimdiensten genutzt werden, um US-Stützpunkte anzugreifen.
Einige dieser Bewegungsrouten stimmen sogar exakt mit den Angriffszielen des Iran überein, was kaum andere Assoziationen zulässt.
01 Ein einfacher Lauf – und schon werden Details der Militärbasis „ausgeplaudert“?
Strava ist eine im Ausland sehr beliebte soziale Sport-App, die für Sportbegeisterte sehr praktisch ist und einen starken sozialen Charakter hat. Eine seiner Hauptfunktionen besteht darin, verschiedene Sportrouten aufzuzeichnen und hochzuladen. Einige Nutzer verwenden sie sogar, um beim Laufen oder Radfahren Muster auf der Karte mit ihren Routen zu zeichnen.
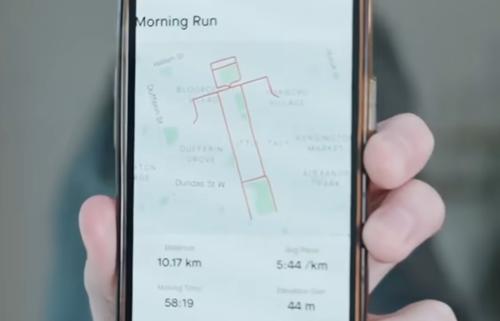
Wie haben die investigativen Journalisten von Sky News also diese App genutzt, um die US-Streitkräfte zu untersuchen?
Für die „grundlegende Ausrüstung“ ist keine Hackertechnik erforderlich, da einige Strava-Nutzer die wichtigsten Informationen selbst online gestellt haben: nämlich Standort, Uhrzeit und Identität. Die Untersuchung bestand also darin, eine große Anzahl von Hinweisen kreuzweise zu filtern, ausgehend von öffentlichen Daten die persönlichen Seiten der Nutzer, soziale Medien, Laufrouten und Uhrzeiten miteinander zu verbinden.
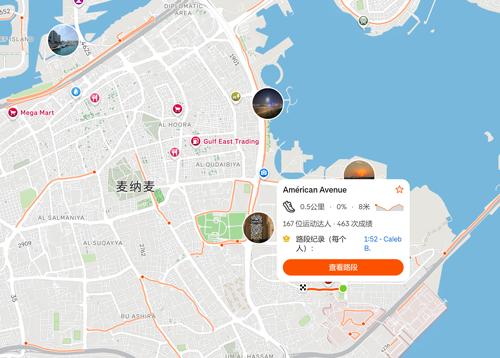
Auf diese Weise hat das Untersuchungsteam mehr als 1300 Nutzer aufgedeckt, die Sportaufzeichnungen auf US-Militärbasen im Nahen Osten veröffentlicht haben. Darunter waren auch einige nicht öffentlich gekennzeichnete militärische Einrichtungen, und die meisten Nutzer haben bei der Verwendung der App ihren echten Namen angegeben. Anhand der Vergleichung der Aktivitätsaufzeichnungen dieser Nutzer wurde analysiert, wer von ihnen US-Soldat ist, wann er sich auf der Basis aufhält und wohin er im Falle einer Evakuierung gehen würde, um daraus den Betriebsrhythmus der Basis abzuleiten.
Einfach ausgedrückt: Wenn man weiß, dass diese Person ein Angehöriger der US-Streitkräfte ist, könnte der Ort, an dem sie regelmäßig läuft, ein Trainingsgelände sein, und Personen, die ähnliche Routen laufen, könnten ebenfalls Militärangehörige sein. Wenn man den Standort der Basis kennt, kann man anhand einer großen Anzahl von Bewegungsrouten in der Nähe herausfiltern, welche Nutzer möglicherweise mit den US-Streitkräften in Verbindung stehen. Durch die kreuzweise Kombination der Hinweise lassen sich weitere Geheimnisse über das Innere der Basis erahnen.
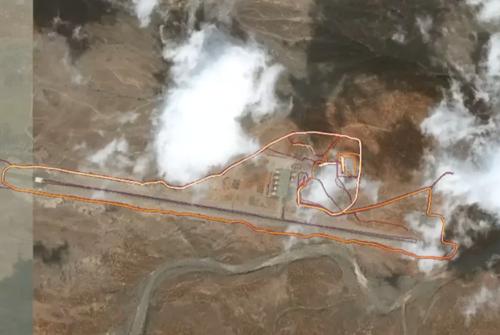
Hat der Iran also wirklich diese Daten genutzt, um die US-Stützpunkte anzugreifen? Bislang hat keine Seite nachgewiesen, dass der Iran diese Daten verwendet hat, aber wenn man nach diesen öffentlichen Routen angreift, könnte man tatsächlich treffen.
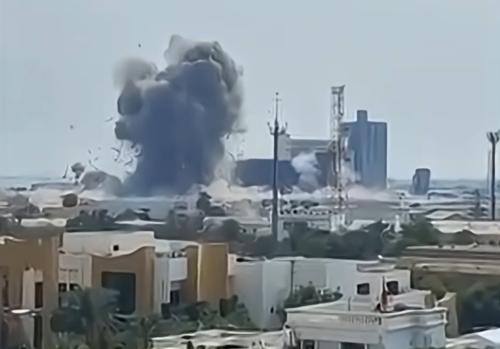
Einer der etwas abstrakteren Einträge bezieht sich auf eine Basis in Bahrain.
Diese Basis wurde nach Ausbruch der Kämpfe vom Iran bombardiert, aber vor dem Angriff waren die Insassen bereits in nahegelegene Hotels evakuiert worden. Später wurden auch diese Hotels bombardiert. Die britischen Journalisten fragten sich, wie der Iran wissen konnte, dass die US-Streitkräfte in die nahegelegenen Hotels geflohen sind. Es gibt natürlich viele mögliche Quellen für Geheimdienstinformationen, aber sie richteten ihren Blick auf die Strava-Nutzer – und tatsächlich fanden sie „Hinweise“.
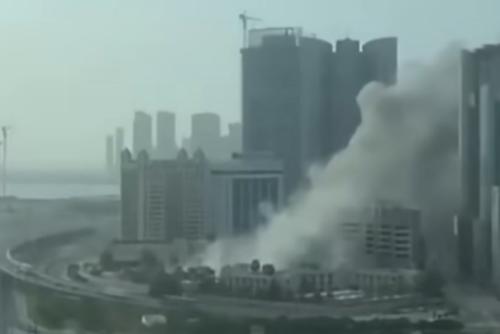
Die Ermittler der britischen Medien bestätigten, dass ein Strava-Nutzer ein Auftragnehmer der US-Marine ist. Sie stellten fest, dass er in Friedenszeiten oft um die Basis herumlief. Nach Beginn des Krieges aktualisierte er plötzlich eine neue Laufroute, die sich auf den Hof eines nahegelegenen Hotels verlegte. Sechs Tage nach dieser Aktualisierung wurde auch dieses Hotel von dem Iran angegriffen.
Daher schlussfolgern die Ermittler, dass der iranische Geheimdienst sehr wahrscheinlich ebenfalls solche Konten beobachtet hat und so „gezielt angreifen“ konnte.
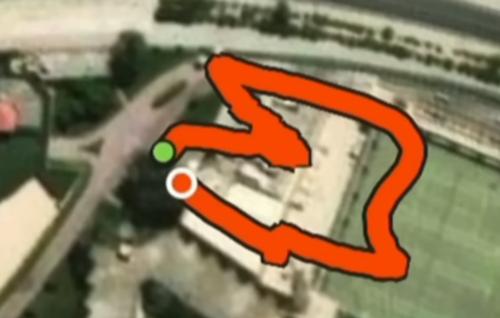
Ein anderer Fall besteht darin, anhand der Laufrouten einer Gruppe von Personen zu analysieren, an welchen Orten sich die Menschen auf der Basis aufhalten.
Beispielsweise gibt es auf einer Basis in Jordanien hunderte von Check-In-Einträgen, die nach Beginn der Kämpfe Ende Februar fast vollständig eingestellt wurden. Nach dem Waffenstillstand im April wurden sie wieder aufgenommen. Im Vergleich zu den zuvor verstreuten Laufrouten konzentrierten sich 76 % der Start- oder Endpunkte der Routen danach auf dieselbe Kaserne. Später brachen die Kämpfe erneut aus, und im Juli griff der Iran direkt diesen Bereich an, wobei 3 US-Soldaten getötet wurden.
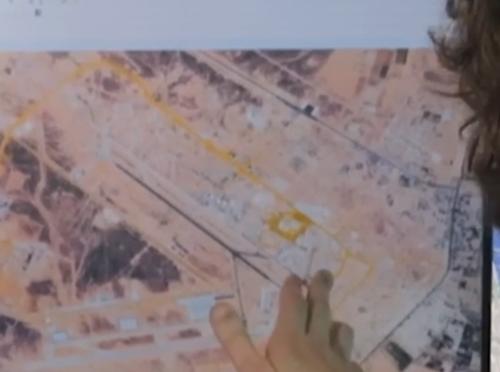
Welche Haltung nehmen die Menschen zu dem Verdacht auf dieses „Datenleck“ ein?
Strava verfügt selbst über Datenschutzeinstellungen und ruft die Nutzer dazu auf, auf ihre Identität zu achten, die Standortfreigabe nicht unnötig zu aktivieren und im Zweifelsfall die Ortungsfunktion auszuschalten. Das Pentagon der USA erklärte: „Wir sind für diese Angelegenheit nicht zuständig, fragen Sie das US-Zentralkommando.“
Einige Militärexperten zeigten sich darüber sprachlos, während andere der Meinung sind, dass der Iran diese Daten natürlich nutzen könnte. Schließlich basiert die moderne militärische Geheimdienstanalyse auf der Zusammenführung verschiedener Informationsquellen, insbesondere auf solchen leicht zugänglichen öffentlichen Informationen, die man einfach nutzen muss.
Was die Experten wirklich besorgt macht, ist die Tatsache, dass man heute mit geringen Kosten das „Lebensmuster (Pattern of Life)“ in militärischen Geheimdienstinformationen ableiten kann.
Im Allgemeinen geht es darum, anhand von Informationen aus verschiedenen Dimensionen den „Alltag“ des Ziels zu erfassen. Sobald das Muster durchbrochen wird und Anomalien auftreten, entstehen weitere wertvolle Geheimdienstinformationen.
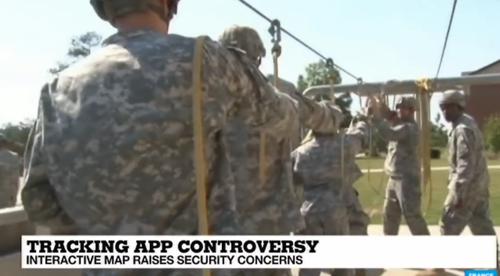
Auf ähnliche Weise lassen sich öffentliche Informationen im Internet nutzen, um den Alltag und die Gewohnheiten von Nutzern in einem bestimmten Gebiet zu erfassen. Wenn ungewöhnliche Situationen auftreten, können dies wertvolle Geheimdienstinformationen sein. Genau wie der Militärangehörige aus Bahrain, der plötzlich das Hotel wechselte, um weiter zu laufen: Wenn er plötzlich seinen Standort ändert, bedeutet das möglicherweise, dass die gesamte Gruppe ihren Sammelpunkt verlegt hat.
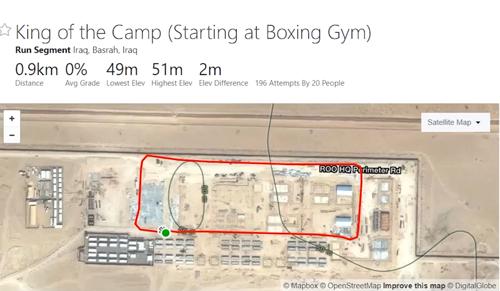
Eigentlich war es das US-Geheimdienstsystem selbst, das dieses „Lebensmuster“ als seine Kernkompetenz betrachtete. Es wurde früher häufig in den Kriegen im Irak und in Afghanistan eingesetzt und gilt als traditionelles Handwerk. Damals waren die Kosten aber deutlich höher: Um an Informationen zu gelangen, wurden Satelliten, Aufklärungsflugzeuge, Kommunikationsüberwachung, Überwachungspersonal und entsprechende Fachkräfte eingesetzt.
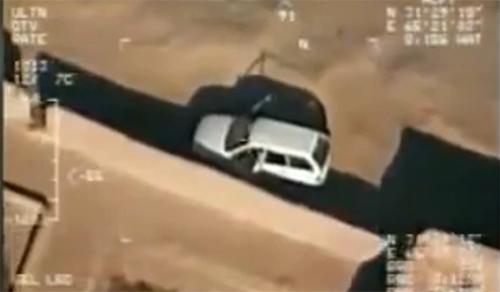
Im Vergleich zu den Szenen in Filmen und Serien, in denen Hackerteams arbeiten, ist das Auswerten öffentlicher Daten von Strava im Internet natürlich deutlich kostengünstiger. Der absurde Witz daran ist: Die Feinde der US-Streitkräfte nutzen Strava wahrscheinlich nicht, um ihre eigenen Sportaktivitäten aufzuzeichnen, aber die US-Streitkräfte selbst nutzen es sehr häufig.
Stellen Sie sich vor: In der Wüste des Nahen Ostens finden sich plötzlich eine Gruppe von namentlich genannten europäischen und amerikanischen Nutzern, die um feste Einrichtungen herumlaufen. Was tun sie dort?
Das ist wirklich schwer zu erraten!
Das Absurde ist, dass die ganze Angelegenheit eigentlich ein alter Hut ist. Denn das Problem, mit Strava US-Militärbasen aufzuspüren, hat bereits 2018 für große Schlagzeilen gesorgt.
Strava veröffentlichte 2017 eine „globale Heatmap“, eine große Zusammenfassung der Bewegungsdaten von Nutzern aus den letzten zwei Jahren.
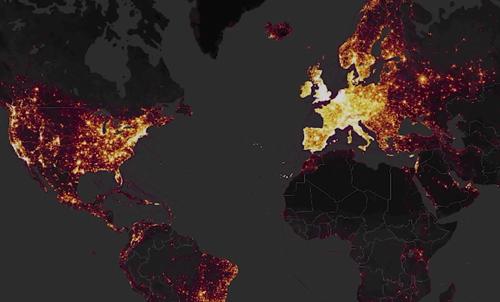
Aber 20