Elon Musk dringt in das Kerngebiet von Copilot ein, Grok Bot übernimmt die Microsoft-Konten und arbeitet fortwährend, während du schläfst.
Grok Bot kann jetzt für Sie arbeiten.
Am 1. September hat Grok Bot heimlich eine Nachricht veröffentlicht, die die gesamte Tech-Branche in Aufregung versetzt:
Grok Bot kann nun direkt mit Ihrem Microsoft-Konto verbunden werden, um Lesen, Schreiben und Ausführen von Aktionen zu realisieren. Über brandneue Plugins kann Ihr KI-Assistent direkt eine Verbindung zu Outlook, Kalender und OneDrive herstellen.
Einige Stunden später hat Elon Musk den Beitrag weitergeleitet und nur einen Satz hinzugefügt: Grok Bot wurde aktualisiert.
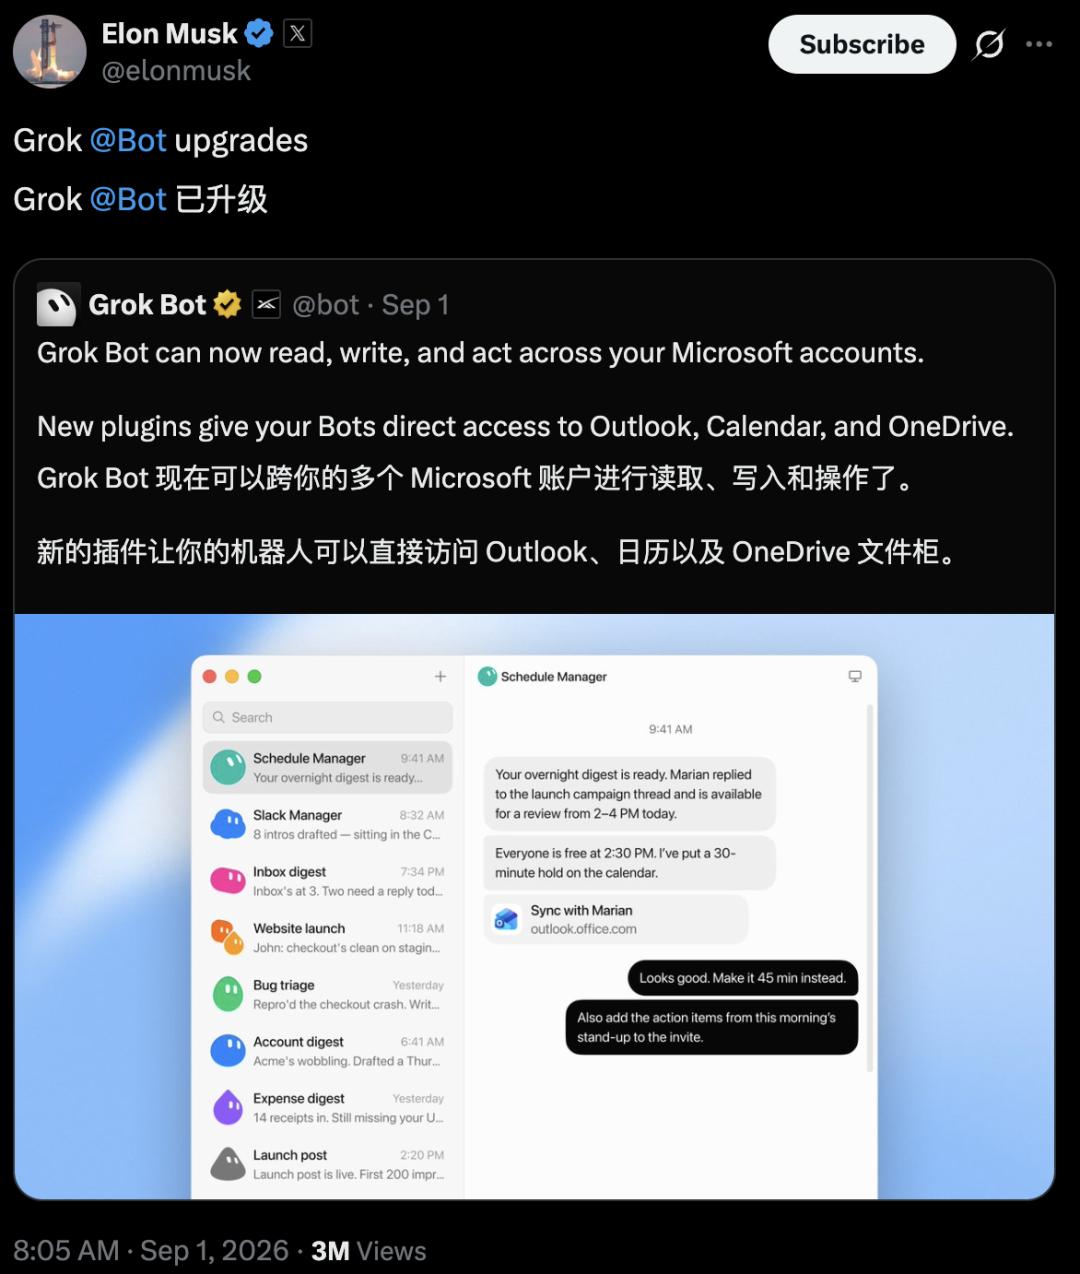
Es gab keine Pressekonferenz und kein Demonstrationsvideo. Aber hinter diesem Beitrag steckt eine handfeste Veränderung:
Grok Bot, ein KI-Mitarbeiter, der nie Feierabend macht, hat nun offiziell den Zugriff auf Ihre E-Mails, Kalender und Cloud-Speicher erhalten. Er kann für Sie E-Mails senden, Besprechungen ändern und Dateien in OneDrive hochladen.
Der Kommentarbereich wurde schnell lebhaft.
Aussagen wie „Copilot ist in Panik geraten“ und „Microsoft hat Elon Musk die Tür geöffnet“ verbreiteten sich rasch viral.
Wenn man aber die offizielle Dokumentation von xAI durchliest, stellt man fest: Bereits im Mai dieses Jahres tauchten die Outlook- und OneDrive-Connectoren in der Dokumentation von Grok auf.
Das bedeutet, dass Grok das Lesen und Schreiben von Microsoft-Konten bereits vor mehr als drei Monaten beherrschte.
Was ist also das eigentliche Neue bei diesem Update?
Die Antwort steckt im Wort „Bot“: Die Berechtigungen haben sich nie geändert, was sich geändert hat, ist das Subjekt, das diese Zugriffsrechte nutzt.
Drei Plugins
Welche Aktionen sind tatsächlich durchführbar
Zerlegen wir „Lesen, Schreiben und Handeln“ auf die Ebene einzelner Aktionen, um zu sehen, welche Funktionen die neuen Plugins tatsächlich abdecken.
Das Outlook-E-Mail-Plugin verfügt über die umfassendsten Fähigkeiten.
Das Suchen von E-Mails, Lesen von Texten und Anhängen sind grundlegende Funktionen; es kann auch Entwürfe erstellen, senden, mit einem Klick an alle antworten und weiterleiten; selbst Ordnungsarbeiten wie das Verschieben von E-Mails in andere Ordner kann es für Sie erledigen.
Die von Grok generierten Dateien können auch direkt als Anhänge in Entwürfe eingefügt werden.
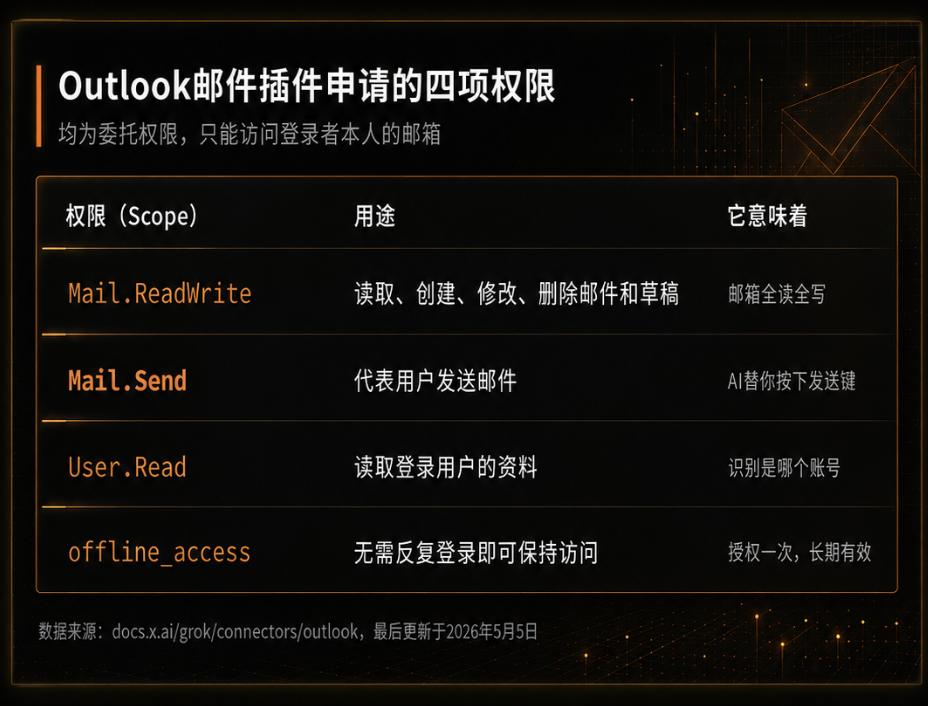
Unter den beantragten Berechtigungen sind die zwei wichtigsten die Berechtigungen Mail.ReadWrite und Mail.Send, ergänzt um offline_access, was bedeutet, dass Sie nach einmaliger Autorisierung nicht wiederholt anmelden müssen.
Der Kalender ist ein separater Connector, der separat autorisiert werden muss.
Er kann Ereignisse nach Datum abfragen, freie Zeiträume mehrerer Personen prüfen, Besprechungen mit Teilnehmern und Wiederholungsregeln erstellen und ändern sowie für Sie auf Akzeptieren, Ablehnen oder Unentschieden klicken.
Bei OneDrive sind die Funktionen etwas eingeschränkt.
Offiziell werden drei Funktionen angegeben: Ordner durchsuchen, Dokumente lesen und von Grok generierte Inhalte hochladen. Wenn Sie eine Volltextsuche nach Dateien in OneDrive durchführen möchten, müssen Sie zusätzlich einen SharePoint-Connector verbinden.
Außerdem ist dies nur für Grok Business und Enterprise verfügbar, persönliche Konten sind nicht im offiziellen Verbindungsprozess enthalten.
Genauer gesagt: E-Mails können empfangen, gesendet und geordnet werden, Kalender können erstellt, geändert und beantwortet werden, Cloud-Speicher können angezeigt und hochgeladen werden.
Für E-Mails und Kalender wird ein vollständiger Zugriffsschlüssel vergeben, für den Cloud-Speicher nur ein halber.
Die Berechtigungen existieren bereits seit Mai
Diesmal nutzt Grok Bot die Zugriffsrechte
Da die Connectoren bereits im Mai fertiggestellt waren, warum hat Elon Musk sie erst jetzt offiziell angekündigt?
Im Mai dienten diese Connectoren traditionellen Chat-Szenarien.
Wenn Sie in grok.com fragten „Was stand in der E-Mail des Lieferanten von letzter Woche?“, rief es Outlook auf und las Ihnen das Ergebnis vor.
Nach Ende des Gesprächs wurden die Berechtigungen nicht weiter verwendet.
Am 11. August trat Grok Bot in die frühe Testphase ein, und seine Form ist völlig anders.
Es befindet sich nicht im Chat-Fenster, sondern in einem ständig laufenden Cloud-Computer mit eigenem Browser, Dateisystem und Terminal. Es kann sich bei Websites anmelden, Sitzungen speichern, Aufgaben parallel ausführen und sogar weiterlaufen, nachdem Sie Ihren Laptop geschlossen haben.
Dieses Update bedeutet im Grunde, dass die im Mai bereitgestellten Connectoren zu Plugins auf diesem Cloud-Computer gemacht wurden.
Daher hat sich die Nutzung derselben Berechtigungen geändert.
Früher lautete die Aufforderung „Bitte prüfe meine E-Mails für mich“, jetzt liest es selbst die ganze Nacht über E-Mails durch, beurteilt, welche beantwortet werden müssen, schreibt Entwürfe und legt sie im Ordner für Entwürfe ab, damit Sie sie am Morgen bestätigen können.
Der Ausführende hat sich von einem Chat-Fenster, das auf Ihre Frage wartet, zu einem Mitarbeiter verwandelt, der nie Feierabend macht.
Microsoft und Google
Unterschiedliche Logik der Öffnung von Zugriffen
In dieser Veränderung ist die Rolle von Microsoft besonders subtil.
Grok Bot greift genau auf das Microsoft 365-Szenario zu, das der Kern von Copilot ist.
Und erst vor sechs Tagen wurde angekündigt, dass Grok 4.6 auf Microsoft Foundry verfügbar ist und von Azure gehostet und vertrieben wird.
Einige Leute verbinden diese beiden Ereignisse und scherzen, dass Microsoft Elon Musk grünes Licht gibt.
Aber diese beiden Linien sind technisch völlig unabhängig voneinander.
Foundry ist der Ort, an dem Unternehmen Modelle kaufen, und hat nichts mit normalen Nutzern zu tun.
Das Outlook-Plugin folgt dem standardmäßigen Autorisierungsprozess von Microsoft, der für alle Drittanbieter offen ist, genau wie wenn Sie einer beliebigen App die Anmeldung autorisieren: Der Zugriffsschlüssel wird von Ihnen selbst durch Klicken auf „Zustimmen“ übergeben, nicht von Microsoft für Sie.
Microsoft hilft Grok nicht, seine eigenen Produkte anzugreifen. Dies ist nur der Preis der Plattformöffnung: Wenn Sie Ihre Tür für andere öffnen, wird es immer jemanden geben, der in Ihren Kernbereich eintritt.
Im Vergleich dazu ist Google viel vorsichtiger.
Auf der Hilfeseite für Google-Konten steht eindeutig, dass die Anmeldung in folgenden Fällen blockiert wird:
Wenn der Browser „durch automatisierte Software und nicht durch eine echte Person gesteuert wird“ oder „in andere Anwendungen eingebettet ist“. Der Browser, der im Cloud-Computer von Grok Bot ausgeführt wird, fällt genau in diese Kategorie.
Einige Nutzer haben beim Anmelden bei Google in Grok Bot eine Blockierungsmeldung erhalten.
Aber das bedeutet nicht, dass Google Grok blockiert.
In der offiziellen Dokumentation von xAI sind bis heute die OAuth-Connectoren für Gmail, Google Drive und Google Calendar aufgeführt.
Google blockiert „die Anmeldung des Bots im Cloud-Browser wie eine echte Person“, erlaubt aber die „offizielle Autorisierung des Nutzers über OAuth“.
Die zwei Giganten gehen zwei verschiedene Wege:
Microsoft lässt Sie selbst die Tür über die Standardautorisierung öffnen, während Google ständig überwacht, ob eine echte Person an die Tür klopft.
Der Wettbewerb um intelligente Agenten
Erreicht nun Ihr Microsoft-Konto
Nicht nur Grok Bot drängt sich in diese drei Zugangspunkte ein.
Microsofts eigener Copilot ist bereits in Outlook integriert. Auf der Build-Konferenz wurde außerdem Autopilot „Scout“ vorgestellt, das dauerhaft in Outlook laufen und E-Mails überwachen kann, also auf seinem Heimatfeld agiert.
Der Microsoft 365-Connector von Anthropic ist in vollem Umfang nutzbar und kann auf SharePoint, OneDrive, Outlook und Teams zugreifen.
Aber Aktionen wie das Senden von E-Mails, Ändern von Kalendereinträgen und Schreiben von Dateien müssen separat vom Mandantenadministrator genehmigt werden, und nur Arbeitskonten werden akzeptiert, persönliche E-Mails mit der Endung @outlook.com können nicht verbunden werden.
Das Open-Source-Projekt OpenClaw verfolgt einen Community-Ansatz.
Auf ClawHub gibt es zahlreiche Microsoft Graph-Funktionspakete, das offizielle Outlook-Funktionspaket wurde über 6600 Mal heruntergeladen, und das Microsoft365-Funktionspaket für OneDrive wurde ebenfalls tausendfach heruntergeladen. Der Nachteil ist, dass Nutzer selbst Anwendungen bei Azure registrieren und die Zugriffstoken selbst verwalten müssen.
Alle drei Parteien versuchen, ihre intelligenten Agenten in Ihr Microsoft-Konto zu integrieren.
Der Unterschied von Grok Bot bei diesem Update besteht darin, dass es den „dauerhaft laufenden Cloud-Computer“ mit den „Erstanbieter-Plugins“ kombiniert.
Elon Musk hat am selben Tag ergänzt: „Grok Bot läuft 7×24 Stunden auf seinem eigenen Cloud-Computer, also hat es keinen Einfluss darauf, ob Sie Ihren Laptop ausschalten oder nicht.“
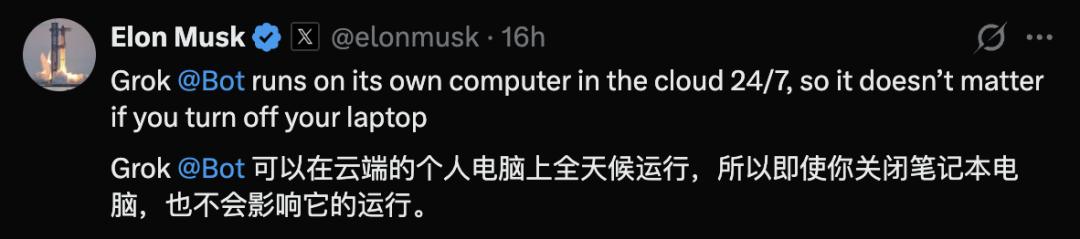
Sie müssen Azure nicht selbst konfigurieren und Ihren Computer nicht ständig eingeschaltet lassen. Nach einmaliger Autorisierung läuft der Bot selbstständig in der Cloud.
Obwohl die Grenzen der delegierten Berechtigungen innerhalb des persönlichen Kontos festgelegt sind, enthält das Konto alle echten Arbeitskommunikationen. Wenn eine E-Mail versehentlich gesendet oder eine wichtige Besprechung gelöscht wird, entstehen handfeste Verluste.
Glücklicherweise hat xAI im Produkt Genehmigungspunkte vorgesehen.
In der offiziellen Demonstration läuft ein Bot namens Inbox Manager nachts durch und hinterlässt am Morgen eine Nachricht: „Der Posteingang ist leer, 5 Entwürfe warten auf Ihre Überprüfung.“
Ein weiterer Bot namens Sales Outbound veranschaulicht dies noch deutlicher.
Sie geben ihm eine Aufgabe: Filtern Sie potenzielle Kunden aus Google Sheet, recherchieren Sie online, ergänzen Sie Informationen aus Hex, Sumble und Salesforce und entwerfen Sie E-Mails und LinkedIn-Kontaktsequenzen in meinem Stil.
Er führt die Aufgabe die ganze Nacht durch und liefert eine Liste zurück: 52 Kundenkonten, 3 ähnliche Kundengruppen, 4 kürzlich kontaktierte Personen wurden automatisch übersprungen, 36 Entwürfe sind in der Warteschlange, 0 E-Mails wurden bereits gesendet.
Sie schauen es sich an, antworten: „Die ersten 10 Entwürfe sehen gut aus, senden Sie sie, und führen Sie diese Aufgabe ab jetzt wöchentlich einmal aus“, dann sendet er sie und speichert diese Aufgabe als wöchentlichen Routinevorgang.
Das Recht zur endgültigen Entscheidung liegt immer in Ihren Händen.
Für normale Nutzer sind im Zeitalter der intelligenten Agenten vier Fragen wichtiger als die Leistungswerte von Modellen:
Fragt er mich, bevor er etwas sendet? Kann ich nachvollziehen, was er getan hat? Kann ich den Zugriffsschlüssel mit einem Klick widerrufen, wenn ich möchte? Kann man Fehler wie falsch gesendete E-Mails oder versehentlich gelöschte Inhalte noch wiederherstellen?
E-Mail-Postfach, Kalender und Cloud-Speicher sind die drei grundlegendsten Zugangspunkte für Wissensarbeit.
Wer zuerst die Autorisierung erhält, sichert sich zuerst den Standardplatz im Arbeitsablauf.
Und die „Einstellungsverfahren“ für KI-Mitarbeiter stecken genau in dem Autorisierungsbutton, den Sie beiläufig anklicken.
Bevor Sie darauf klicken, sollten Sie sich klar machen, was Sie übergeben. Der Hype ist groß, aber diese Klarheit sollten Sie nicht verlieren.
Referenzmaterialien:
https://x.com/elonmusk/status/2094577304647164374
https://docs.x.ai/grok/connectors/outlook
https://x.com/bot/status/2094543253811183943
Dieser Artikel stammt aus dem WeChat-Offiziellen Konto „Xinzhi Yuan“, Autor: Offenbarungen zu ASI, Redakteur: Yuan Yu, veröffentlicht mit Genehmigung von 36Kr.